# KB - Cyber - Failles & correctifs

# KB-Sécurité-Faille - LOG4J : scan et remédiation

### <span style="text-decoration: underline;">Symptôme(s)</span>

Pour voir si la faille a été exploitée, parcourir les logs java et chercher les lignes contenant les entrées suivantes :

`{jndi:ldap://example.com:1234/callback}`

---

### <span style="text-decoration: underline;">Problème</span>

La faille Log4J touche les version du pluggin 2.16.x

Elle permet a un hacker d’envoyer des jeux d’instruction à travers le service de logging et d’injecter des fichiers / exécuter du code sur la machine.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/j3Rimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/j3Rimage-png.png)

---

### <span style="text-decoration: underline;">Solution</span>

Sur les serveurs vulnérables, télécharger l’outils log4j-scaner correspodant à l’OS du serveur.

<p class="callout info">Télécharger l'outil : [ logpresso / CVE-2021-44228-Scanner ](https://github.com/logpresso/CVE-2021-44228-Scanner)</p>

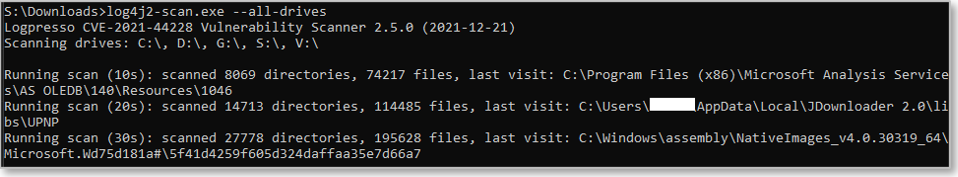
Scanner l’ordinateur avec la commande :

```
log4j-scan --all-drives
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/b6bimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/b6bimage-png.png)
[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/0UYimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/0UYimage-png.png)
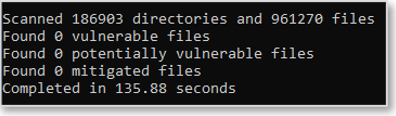
Si des failles sont trouvées, deux solutions :

- Utiliser la commande log4j-scan --fix ( cela aura pour effet de désactiver les classes potentiellement vulnérables)
- mettre à jour les pluggins java au dessus de la version 2.17.x

---

### <span style="text-decoration: underline;">Sources</span>

- [Une Vulnérabilité Affectant Plusieurs Versions De Log4j Permet Un Exploit De Type RCE ](https://www.infoq.com/fr/news/2021/12/log4j-zero-day-vulnerability/)
- [Panther’s guide to Log4j exploitation prevention and detection](https://panther.com/blog/panthers-guide-to-log4j-exploitation-prevention-and-detection/)
- [https://github.com/logpresso/CVE-2021-44228-Scanner](https://github.com/logpresso/CVE-2021-44228-Scanner)
- [How to check if our system has been exploited by log4j vulnerability?](https://stackoverflow.com/questions/70336203/how-to-check-if-our-system-has-been-exploited-by-log4j-vulnerability)