KB-OPNsense - Bind LDAP Active directory 2025
Applicable à : OPNsense + Active directory (Windows Server 2025)
Symptôme(s)
Impossible d'établir une connexion LDAP ou LDAPS depuis l'OPNsense.
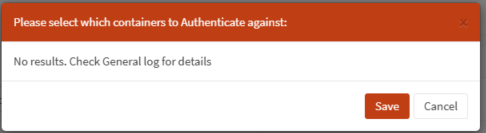
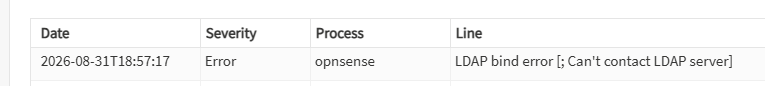
Problème
Les nouvelles politiques de sécurités sur Windows Server 2025 sont trop restrictives et empêchent les clients linux / BSD de se connecter autrement qu'en LDAPS en ayant préalablement importé le certificat de la CA dans les trusts.
Solutions
- Terminer la configuration LDAPS et importer le certificat de la CA dans 'trust --> certificates'
- Appliquer la solution de contournement ci-dessous :
Sur le serveur Active Directory, modifier la GPO 'Default Domain Policy'.
=Computer Configuration
====Policies
=======Windows Settings
==========Security Settings
=============Local Policies
================Security Options
===================Domain controller: LDAP server channel binding token requirements: "When Supported"
===================Domain controller: LDAP server signing requirements: "None"
===================Domain controller: LDAP server Enforce signing requirements: "Disabled"
===================Network security: LDAP client encryption requirements: "Negotiate Sealing"
===================Network security: LDAP client signing requirements: "Negotiate Signing"
Sources
Unable to connecto to LDAP (Windows Server 2025)
LDAP Authentication with Active Directory Windows Server 2025, bind fails | Netgate Forum