KB - Systèmes - Windows
- KB - Windows - Autoriser un utilisateur à redémarrer le service
- KB - Windows - Export / Import drivers ODBC
- KB - Windows - Résoudre l'erreur CredSSP RDP
- KB - Windows - Résoudre les erreurs sysprep
KB - Windows - Autoriser un utilisateur à redémarrer le service
Applicable à : windows 10 et supérieur, windows 2012 et supérieur
Besoin
Un utilisateur est gestionnaire du service applicatif et doit pouvoir relancer le service au besoin.
Cependant, il ne faut pas lui donner de droits d'administration.
Solution
Solution CMD
lancer un CMD en tant qu'administrateur.
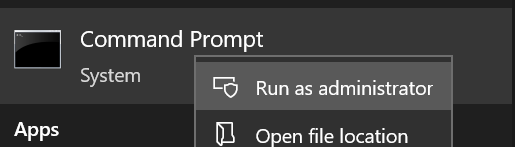
Info : la commande va réécrire les permission en remplaçant l'existant. il faut donc d'abord récupérer les droits existants afin de ne pas les perdre.
Voir les droits existants avec la commande :
sc sdshow <nomDeService>.exe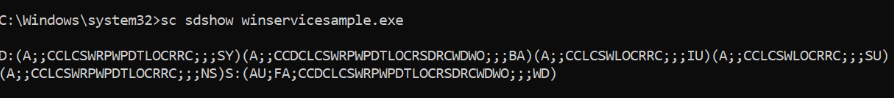
Copier le résultat, récupérer également le SID de l'utilisateur pour lequel rajouter les droits.
Puis créer la chaîne SDDL en se basant sur les informations fournies au format : (<action>;;<droits>;;;<SID>)
exemple : on veux ajouter à l'utilisateur x les droits de voir le status du service et de le stopper / démarrer.
- (A;;LCRPWPCR;;;<sid de x>)
ce qui donne la chaine complète suivante :

Appliquer les nouvelles autorisation avec la commande :
sc sdset <NomDeService> "<chaine d'autorisations"
Solution Powershell
Prérequis : Powershell 6 ou plus.
Lancer Powershell en tant qu'administrateur.
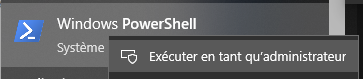
Info : la commande va réécrire les permission en remplaçant l'existant. il faut donc d'abord récupérer les droits existants afin de ne pas les perdre.
Voir les droits existants avec la commande :
sc sdshow <nomDeService>.exe
Copier le résultat, récupérer également le SID de l'utilisateur pour lequel rajouter les droits.
Puis créer la chaîne SDDL en se basant sur les informations fournies au format : (<action>;;<droits>;;;<SID>)
exemple : on veux ajouter à l'utilisateur x les droits de voir le status du service et de le stopper / démarrer.
- (A;;LCRPWPCR;;;<sid de x>)
ce qui donne la chaine complète suivante :
Appliquer les nouvelles autorisation avec la commande :
Set-Service -Name Spooler -SecurityDescriptorSddl "<chaîne sddl>"Signification de l'encodage
Les lettres avant les parenthèses D: and S:
- D: pour discretionary access control list (DACL)
- S: pour system access control list (SACL)
Voir "Access Control Lists" pour plus d'informations (article en anglais).
La première lettre a deux valeurs possibles selon que l'on va autoriser ou interdire les actions: allow (A) or deny (D).
La chaîne de caractère qui suivra représente les autorisations sur le services :
- CC — SERVICE_QUERY_CONFIG (request service settings)
- LC — SERVICE_QUERY_STATUS (service status polling)
- SW — SERVICE_ENUMERATE_DEPENDENTS
- LO — SERVICE_INTERROGATE
- CR — SERVICE_USER_DEFINED_CONTROL
- RC — READ_CONTROL
- RP — SERVICE_START
- WP — SERVICE_STOP
- DT — SERVICE_PAUSE_CONTINUE
Les deux derniers caractères représentent les comptes et groupes built-in de windows et peuvent être remplacé par le SID de l'utilisateur ou du groupe auquel s'appliquera la politique.
- AU --> Authenticated Users
- AO --> Account operators
- AN --> Anonymous logon
- AU --> Authenticated users
- BA --> Built-in administrators
- BG --> Built-in guests
- BO --> Backup operators
- BU --> Built-in users
- CA --> Certificate server administrators
- CG --> Creator group
- CO --> Creator owner
- DA --> Domain administrators
- DC --> Domain computers
- DD --> Domain controllers
- DG --> Domain guests
- DU --> Domain users
- EA --> Enterprise administrators
- ED --> Enterprise domain controllers
- WD --> Everyone
- PA --> Group Policy administrators
- IU --> Interactively logged-on user
- LA --> Local administrator
- LG --> Local guest
- LS --> Local service account
- SY --> Local system
- NU --> Network logon user
- NO --> Network configuration operators
- NS --> Network service account
- PO --> Printer operators
- PS --> Personal self
- PU --> Power users
- RS --> RAS servers group
- RD --> Terminal server users
- SA --> Schema administrators
- SU --> Service logon user
Sources
How to Allow Non-Admin User to Start/Stop Service in Windows | Windows OS Hub
KB - Windows - Export / Import drivers ODBC
Besoin
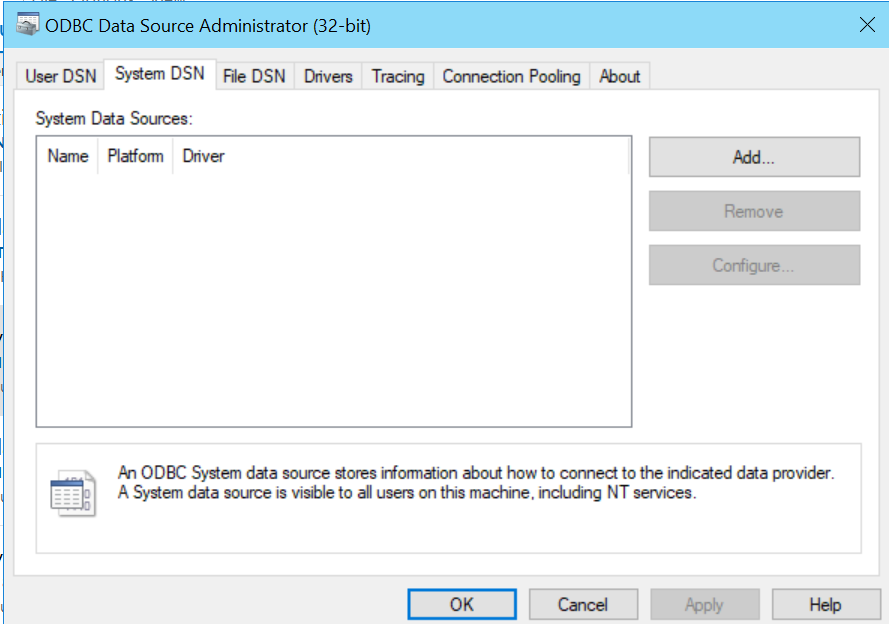
Suite à une migration applicative d'un ancien serveur vers un nouveau, il faut remettre en place les connexions ODBC
Solution
Info: la procédure ci-dessous concerne les sources ODBC machine. Pour les sources ODBC utilisateur, il s'agit de la même procédure, mais il faudra ouvrir les clés 'CURRENT_USER' au lieu de 'LOCAL_MACHINE'.
Attention: Sur les installations en 64 bits, il faut aussi regarder dans 'HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\ODBC\ODBC.INI'
Sur la machine source, ouvrir l'éditeur de registre.
Chercher la clé "HKLM\Software\ODBC\ODBC.INI"
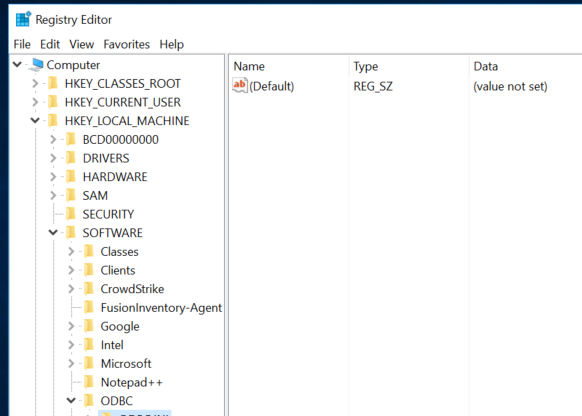
Faire un 'Clic droit --> Exporter'
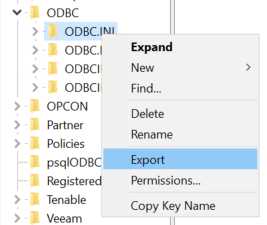
Choisir une destination et transférer le fichier sur un partage réseau ou sur la machine cible.
Puis, sur la machine cible, ouvrir l'éditeur de registre et se positionner sur la clé "HKLM\Software\ODBC\".
Faire 'Fichier --> Import'
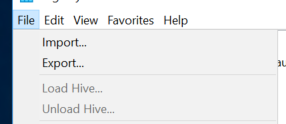
Cela ajoutera les sources ODBC de l'ancienne machine.
Pour contrôler la réussite de l'import, ouvrir :
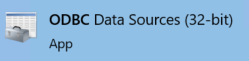
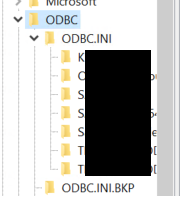
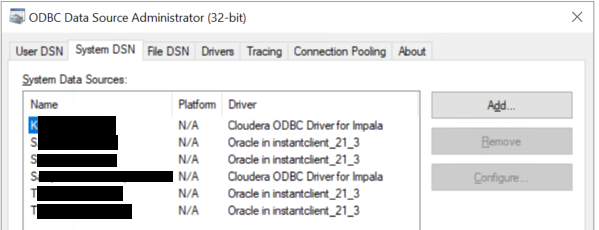
Sources
KB - Windows - Résoudre l'erreur CredSSP RDP
Symptôme(s)
Lors d’une tentative de connexion en RDP, le message suivant apparaît :
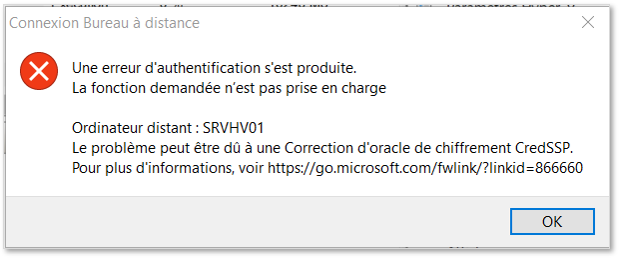
Problème
La différence de version des algorithmes de chiffrement entre le serveur et le client entraînent une impossibilité de connexion.
Solution
Deux solutions :
- Mettre à jour les versions sur le serveur et/ou le client pour qu’elles correspondent.
- Appliquer le workaround décrit ci dessous.
Lancer une console Powershell en administrateur et exécuter la commande :
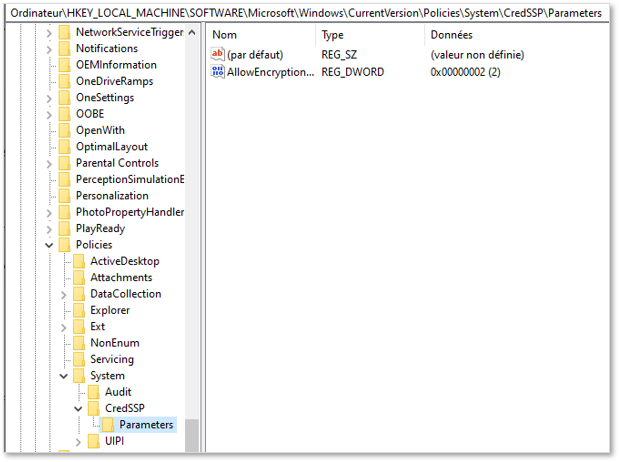
reg add "HKLM\Software\Microsoft\Windows\CurrentVersion\Policies\System\CredSSP\Parameters" /f /v AllowEncryptionOracle /t REG_DWORD /d 2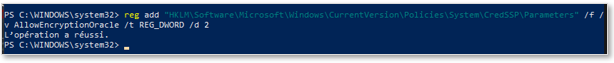
Cela a pour effet de créer la clé de registre suivante :
Sources
Erreur CredSSP sur Remote Desktop Connection
KB - Windows - Résoudre les erreurs sysprep
Applicable à : Windows toutes versions
Symptôme(s)
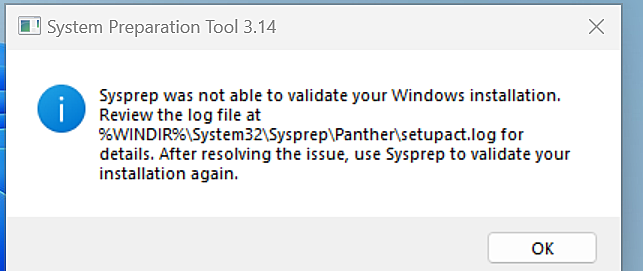
Le sysprep de l'OS ne fonctionne pas et une erreur s'affiche.
Problème
Deux problèmes sont aujourd'hui référencés sur cette erreur :
- BitLocker bloque le sysprep
- Un package n'a pas correctement été déployé sur l'OS.
Solution
Pour Résoudre l'erreur, il faut d'abord ouvrir le fichier de log 'C:\Windows\System32\Sysprep\Panther\setupact.log'
Suivant l'origine du Problème décrit dans l'erreur, il faudra soit :
Résoudre l'erreur bitlocker
Prerequis: S'assure qu'aucune iso ou disque n'est monté. Si c'est le cas, les démonter.
Lancer une console powershell en tant qu'administrateur.
Exécuter la commande suivante pour désactiver bitlocker sur le C:
Disable-Bitlocker -MountPoint "C:"Résoudre l'erreur de package
Lancer une console powershell en tant qu'administrateur.
Récupérer dans le fichier journal le nom complet du package qui bloque.
Lancer les commandes suivantes :
Import-Module -Name Appx
Import-Module -Name Dism

Remove-AppxPackage -Package <NomDePaquet> -AllUsers
Remove-AppxProvisionedPackage -Online -PackageName <NomDePaquet>
Sources
https://www.diskpart.com/articles/turn-bitlocker-off-to-run-sysprep-1796-gc.html
https://community.spiceworks.com/t/can-not-run-sysprep-with-generalize-on-windows-11/944496