# Active Directory - Ajout d'un DC

<table id="bkmrk-difficult%C3%A9%2A-%3Cdescrip" style="border-collapse: collapse; width: 100%; height: 46.8px; border-width: 1px; border-style: hidden;"><colgroup><col style="width: 20%;"></col><col style="width: 80%;"></col></colgroup><tbody><tr style="height: 46.8px;"><td style="height: 46.8px; border: 1px groove rgb(52,73,94);">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/y2znovice-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/y2znovice-png.png)  
</td><td style="height: 46.8px; border-width: 1px; background-color: rgb(236,202,250); vertical-align: top;">Difficulté : Novice

Notions : Authentification, LDAP, anuaire, active directory

</td></tr></tbody></table>

---

### <span style="color: rgb(52,73,94);">**<span style="text-decoration: underline;">I. Introduction</span>**</span>

Cette procédure à pour but de traiter l'ajout d'un contrôleur de domaine dans un domaine existant et de vérifier le bon fonctionnement de la topologie.

En outre, quelques bonnes pratiques seront mentionnées dans cette procédure pour optimiser et sécuriser la mise en œuvre.

---

### <span style="color: rgb(52,73,94);">**<span style="text-decoration: underline;">II. Installation</span>**</span>

<p class="callout danger">**Prérequis** : voir ci-dessous (calculés pour une installation en 2022 Server).  
</p>

- Dépendant de l'installation core ou GUI.
- Vcpu dépendant du nombre d'utilisateurs, habituellement 2Vcpu en core et 4 en GUI.
- 2Gb RAM core ou 4Gb RAM GUI
- 10Gb d'espace disque (si possible sur un disque ou une partition dédiée)

<p class="callout danger">Autres prérequis : Une adresse IP Fixe, Un nom de machine fixe.\*</p>

*\* si ces deux prérequis ne sont pas satisfaits, cela pourra engendrer des problèmes par la suite.*

<p class="callout info">**Informations** : Concernant l'ip et le nom, si ceux-ci venaient à changer en cours de route, cela pourrai occasionner des problèmes de résolutions DNS, entraînant des problèmes de liaison pouvant casser des liens de réplications ou empêcher des postes ou des utilisateurs de se connecter ou d'être correctement reconnus.</p>

**Informations** : Concernant le service NTP, par défaut Kerberos, le gestionnaire d'authentification, tolère un écart de temps entre le serveur et les client ou les pairs de 5 minutes. Passé ce délai, le service peut ne plus fonctionner correctement. Il est donc important d'avoir une source de temps fiable et que l'heure soit correctement synchronisée partout sur le parc.

####   


#### <span style="color: rgb(35,111,161);">**2.1 Préparation**</span>

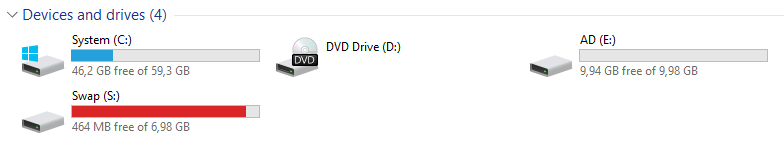
<p class="callout success">**Bonne pratique** : Préparer une partition ou disque à part et lui attribuer la lettre <span style="color: rgb(185,106,217);">***E:*** </span>puis la nommer '<span style="color: rgb(185,106,217);">***AD***</span>'</p>

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Jkgimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Jkgimage-png.png)

<p class="callout danger">**Prérequis** : Afin de pouvoir joindre le domaine, les éléments ci-dessous doivent être confirmés pour éviter tout problèmes.</p>

- Bonne TimeZone ( fuseau horaire ).
- Même heure que sur le DC.
- Dans la configuration réseau, le premier DNS doit être le DC principal.

Il faudra ensuite joindre le contrôleur de domaine au domaine existant, comme tout nouveau serveur dans le domaine.

<details id="bkmrk-2.1.1-en-mode-graphi"><summary>2.1.1 En mode graphique</summary>

Dans le serveur manager, cliquer sur le Workgroup du serveur :

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Syoimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Syoimage-png.png)

Cliquer sur '<span style="color: rgb(132,63,161);">***Change...***</span>'

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/q8aimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/q8aimage-png.png)

Cocher la case '<span style="color: rgb(132,63,161);">***Domain***</span>' et entrer le nom du domaine, puis cliq5uer sur '<span style="color: rgb(132,63,161);">***OK***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Gqdimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Gqdimage-png.png)

Entrer les credentials du domaine :

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/hocimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/hocimage-png.png)

Le message suivant s'affiche :

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/iRfimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/iRfimage-png.png)

Il faudra redémarrer le serveur.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/gK4image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/gK4image-png.png)

</details><details id="bkmrk-2.1.2-en-mode-consol"><summary>2.1.2 En mode console</summary>

Dans le Sconfig, faire '<span style="color: rgb(132,63,161);">***1***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ixKimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ixKimage-png.png)

Choisir de joindre le domaine avec '<span style="color: rgb(132,63,161);">***D***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ixOimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ixOimage-png.png)

Puis entrer le nom du domaine. Le compte administrateur et son mot de passe.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/cKEimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/cKEimage-png.png)

Le domaine est joint. Si le serveur a déjà le bon nom, faire '<span style="color: rgb(132,63,161);">***N***</span>' pour ignorer le renommage.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/DTHimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/DTHimage-png.png)

Redémarrer le serveur pour finaliser l’opération avec '<span style="color: rgb(132,63,161);">***13***</span>'.

=[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/1n5image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/1n5image-png.png)

</details><p class="callout success">**Astuce** : A partir du moment ou le serveur est dans le domaine, l'administration de celui-ci et donc les actions suivantes pourront être effectuées en GUI depuis le poste admin. voir : [WinServer2k25GUI - Ajouter un serveur au server manager](https://docs.labs404.fr/books/05-systemes/page/winserver2k25gui-ajouter-un-serveur-au-server-manager "WinServer2k25GUI - Ajouter un serveur au server manager")</p>

#### **<span style="color: rgb(35,111,161);">2.2 Installer le rôle</span>** 


<details id="bkmrk-2.2.1-en-mode-graphi"><summary>2.2.1 En mode graphique</summary>

<p class="callout info">**Voir** : [WinServer2k22GUI - Installation Rôle et Fonctionnalité](https://docs.labs404.fr/books/05-systemes/page/winserver2k25gui-installation-role-et-fonctionnalite "WinServer2k22GUI - Installation Rôle et Fonctionnalité")</p>

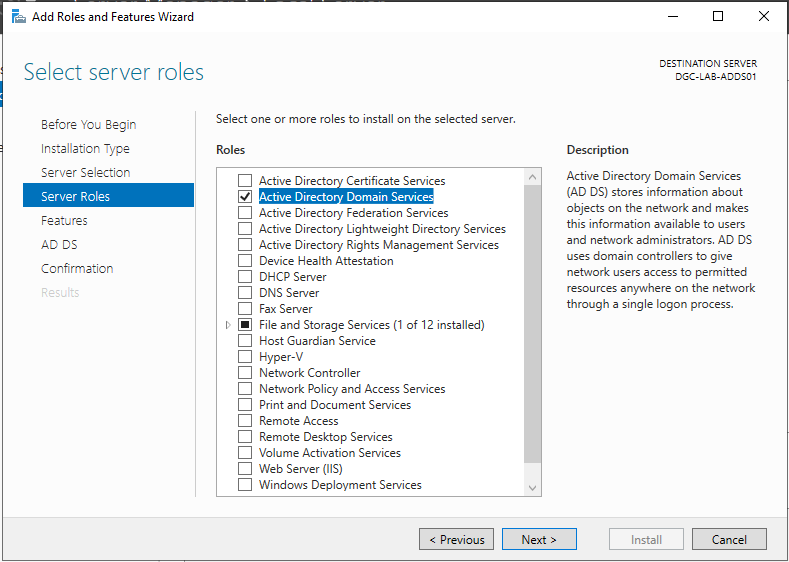
 Les rôles nécessaires sont : '<span style="color: rgb(132,63,161);">***Active Directory Domain Services***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/2u5image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/2u5image-png.png)

</details><details id="bkmrk-2.2.2-en-mode-consol"><summary>2.2.2 En mode Console</summary>

Pour installer le rôle active directory en mode console, ouvrir une console powershell et entre la commande suivante :

```powershell
Install-WindowsFeature -Name AD-Domain-Services -IncludeManagementTools
```

Attendre la fin de l'installation.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/hKVimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/hKVimage-png.png)

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/lddimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/lddimage-png.png)

</details>---

### **<span style="text-decoration: underline;"><span style="color: rgb(52,73,94); text-decoration: underline;">III. Joindre le domaine</span></span>**

#### **<span style="color: rgb(35,111,161);">3.1 DC promo</span>** 

Dans cet exemple, les informations utilisées pour joindre le domaine seront les suivantes :

Nom de la forêt : <span style="color: rgb(132,63,161);">***labs404.fr***</span>

Nom du domaine : <span style="color: rgb(132,63,161);">***labs404.fr***</span>

Nom netbios : <span style="color: rgb(132,63,161);">***labs404.fr***</span>

<p class="callout info">**Informations** : il sera assumé dans la suite de cette procédure qu'un disque E: a été créé pour stocker les data AD.</p>

<details id="bkmrk-3.1-en-mode-gui-dans"><summary>3.1.1 En mode GUI</summary>

Dans le server manager, Cliquer sur le drapeau en haut pour faire apparaître la notification.

Cliquer sur '<span style="color: rgb(132,63,161);">***Promote this server to a domain controller***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/OTXimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/OTXimage-png.png)

L'assistant se lance.

Contrairement à un premier contrôleur de domaine, il faudra choisir '<span style="color: rgb(132,63,161);">***Add a domain controller to an existing domain***</span>'.

Le domaine est directement reconnu.

Cliquer sur '<span style="color: rgb(132,63,161);">***Change...***</span>' pour ajouter le compte administrateur de domaine qui permettra d'ajouter l'AD au schema.

Enfin, valider en cliquant sur '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/qKCimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/qKCimage-png.png)

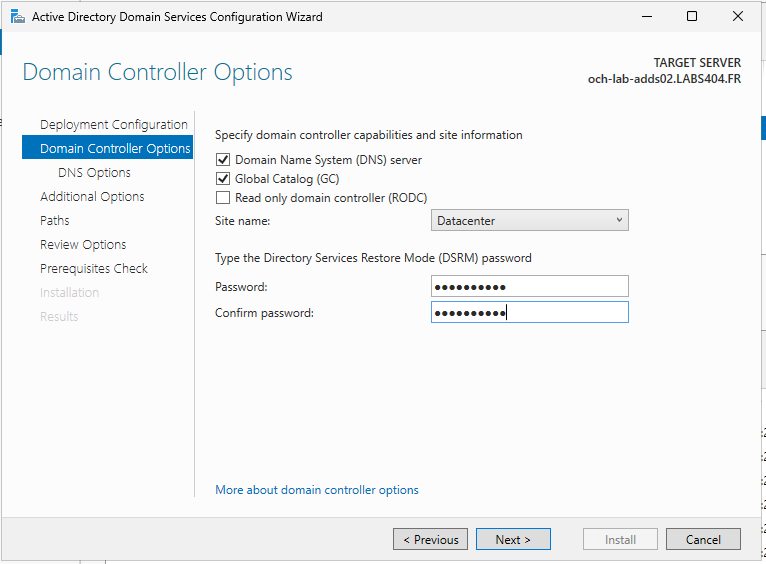
Laisser les cases '<span style="color: rgb(132,63,161);">***Domain Name System (DNS) server***</span>' et '<span style="color: rgb(132,63,161);">***Global catalog***</span>' cochées.

Laisser la case '<span style="color: rgb(132,63,161);">***Read only domain controller (RODC)***</span>' décochée.

<p class="callout info">**Info** : Un RODC est un contrôleur de domaine en lecture seule, cela est particulièrement utile dans le cadre de la sécurisation du contrôle d'accès depuis une DMZ par exemple. Par contre, cela veut également dire que ce contrôleur de domaine ne pourra appliquer aucune modification. </p>

Le site est reconnu dès lors que son subnet à été déclaré dans les sites et services.

Comme lors de l'initialisation, entrer et confirmer un mot de passe de restauration Active Directory.

<p class="callout info">**Information** : le mot de passe de restauration sera demandé en cas de restauration de l'active directory suite à une action de restauration ou de déploiement d'un nouveau DC à partir du fichier d'export.</p>

Puis faire '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/r8Nimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/r8Nimage-png.png)

Si pas de délégation pour ce domaine sur les DNS, ignorer cette étape.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/jEvimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/jEvimage-png.png)
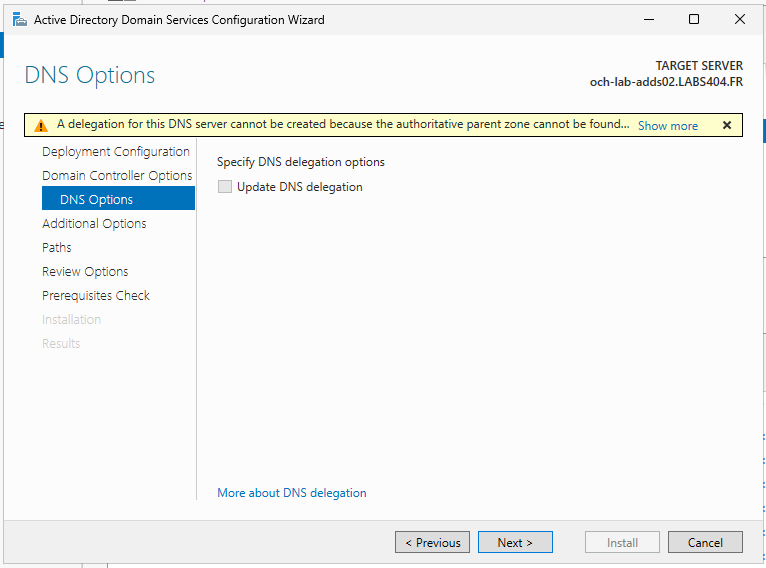
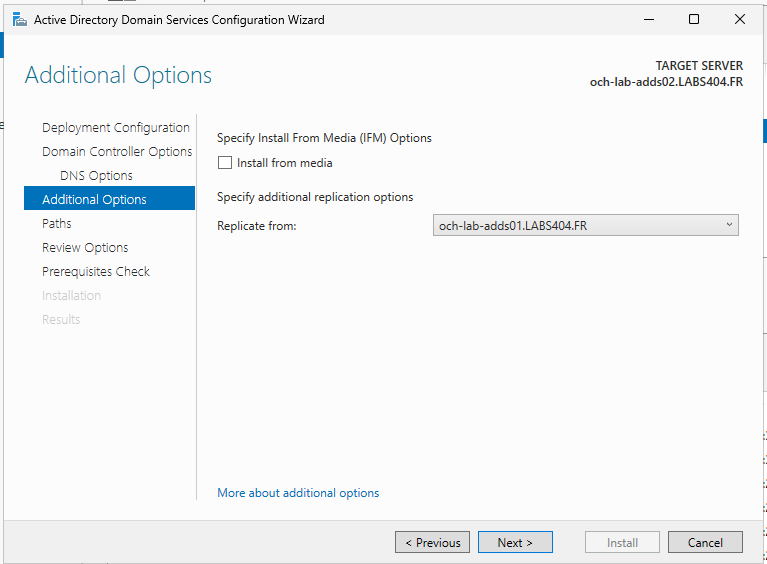
Lors de cette étape, il faudra choisir le DC principal comme source de réplication. Puis faire '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Oq8image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Oq8image-png.png)

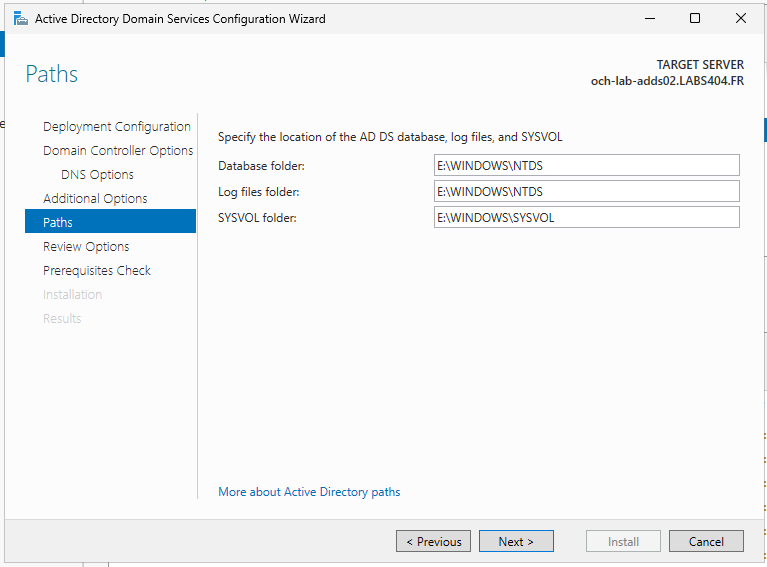
Choisir les chemins d'installations Puis faire '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/PiTimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/PiTimage-png.png)

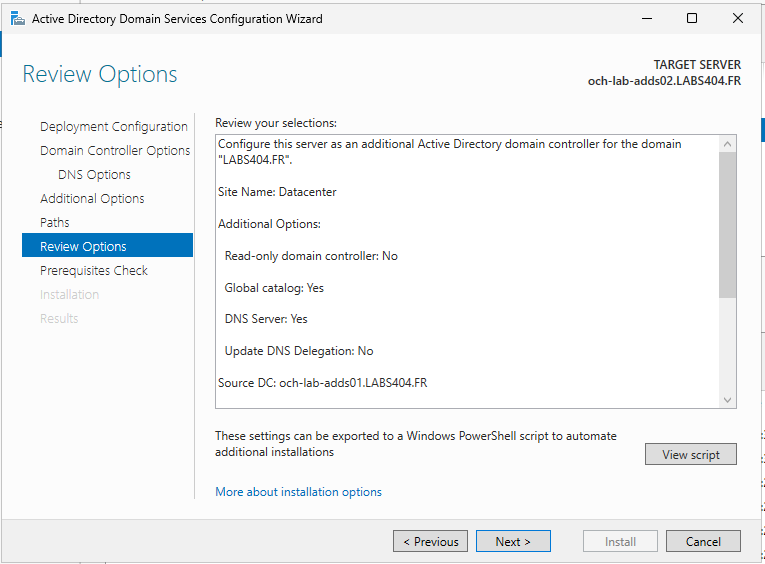
Revoir les paramètres et faire '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/3Ojimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/3Ojimage-png.png)

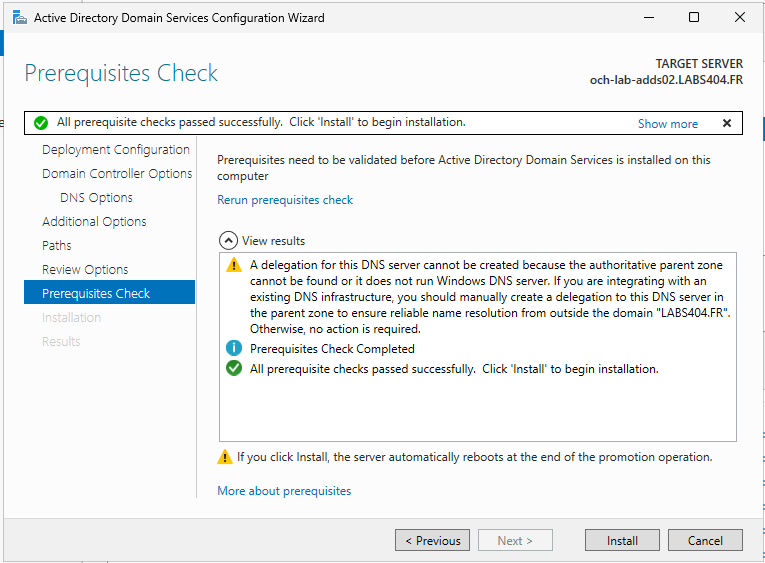
Valider les prérequis et faire '<span style="color: rgb(132,63,161);">***Install***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/6vMimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/6vMimage-png.png)

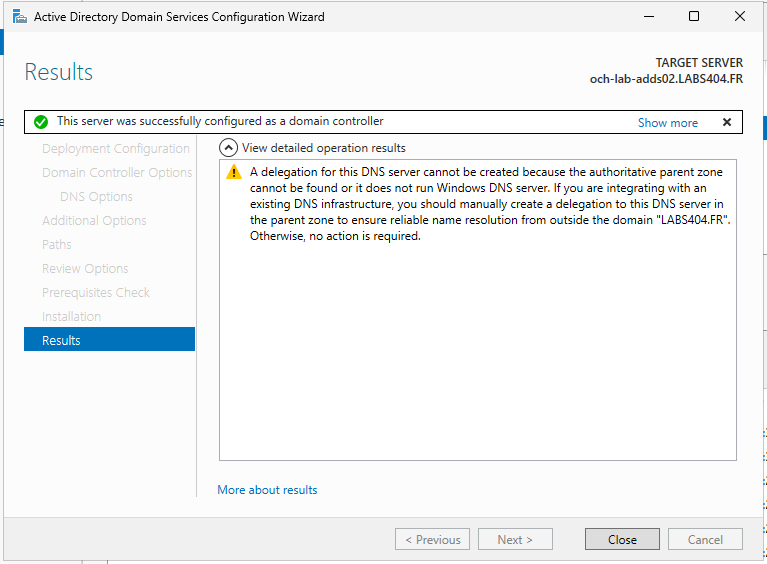
 L'installation va se lancer sur le serveur (Distant si elle a été lancée depuis un serveur d'administration) et le serveur redémarrera à la fin de l'installation.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/dqiimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/dqiimage-png.png)
</details><details id="bkmrk-3.2-en-mode-console-"><summary>3.1.2 En mode console</summary>

Si ce n'est pas déjà fait, lancer powershell.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ZBUimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ZBUimage-png.png)

Importer le module Active Directory :

```
Import-Module -Name ActiveDirectory
```

Lancer la commande de promotion :

```powershell
Install-ADDSDomainController -NoGlobalCatalog:$false -Create-DNSDelegation:$false -Credential (Get-Credential) -CriticalReplicationOnly:$false -DatabasePath "E:\Windows\NTDS" -DomainName "LABS404.FR" -InstallDNS:$true -LogPath "E:\Windows\NTDS" -SysvolPath "E:\Windows\SYSVOL" -SiteName "<SiteName>" -ReplicationSourceDC "<FQDNduDCprincipal>" -NoRebootOnCompletion:$false -Force:$true
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/NzWimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/NzWimage-png.png)

Voici à quoi correspondent les options :

<table style="border-collapse: collapse; width: 100%; height: 178.8px;"><colgroup><col style="width: 22.4631%;"></col><col style="width: 77.537%;"></col></colgroup><tbody><tr style="height: 29.8px;"><td class="align-center" style="background-color: rgb(194,224,244); vertical-align: middle; height: 29.8px;">Paramètre  
</td><td class="align-center" style="background-color: rgb(194,224,244); vertical-align: middle; height: 29.8px;">Fonction  
</td></tr><tr style="height: 29.8px;"><td style="height: 29.8px;">-CreateDnsDelegation  
</td><td style="height: 29.8px;">Sert à créer une délégation DNS pour le domaine. Ici à $False car cela n'est pas souhaité.  
</td></tr><tr style="height: 29.8px;"><td style="height: 29.8px;">-DatabasePath  
</td><td style="height: 29.8px;">Chemin vers la base de donnée de l’annuaire.  
</td></tr><tr style="height: 29.8px;"><td style="height: 29.8px;">-DomainMode  
</td><td style="height: 29.8px;">Niveau fonctionnel du domaine. Ici "WinThreshold" car c'est le dernier disponible\*  
</td></tr><tr style="height: 29.8px;"><td style="height: 29.8px;">-DomainName  
</td><td style="height: 29.8px;">Le nom du domaine.  
</td></tr><tr style="height: 29.8px;"><td style="height: 29.8px;">-DomainNetbiosName  
</td><td style="height: 29.8px;">Le nom netbios du domaine.   
</td></tr><tr><td>-ForestMode  
</td><td>Niveau fonctionnel de la forêt. Ici "WinThreshold" car c'est le dernier disponible\*  
</td></tr><tr><td>-InstallDns  
</td><td>Précise si il faut installer le rôle DNS. Ici à $true car aucun DNS présent sur le domaine  
</td></tr><tr><td>-LogPath  
</td><td>Chemin vers les logs active directory.  
</td></tr><tr><td>-NorebootOnCompletion  
</td><td>Spécifie si le serveur doit redémarrer à la fin de l’opération. Ici, le redémarrage est souhaité.  
</td></tr><tr><td>-SysvolPath  
</td><td>Chemin du répertoire sysvol qui stockera les fichiers (GPO, scripts, installers, etc...).  
</td></tr></tbody></table>

Le serveur va alors demander les credentials du compte administrateur pour joindre le domaine :

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/UHLimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/UHLimage-png.png)

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/2TGimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/2TGimage-png.png)

Renseigner le mot de passe de restauration et répéter.

<p class="callout info">**Information** : le mot de passe de restauration sera demandé en cas de restauration de l'active directory suite à une action de restauration ou de déploiement d'un nouveau DC à partir du fichier d'export.</p>

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Pk5image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Pk5image-png.png)

Attendre la fin du déploiement. Les alertes peuvent être ignorées.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/NjGimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/NjGimage-png.png)
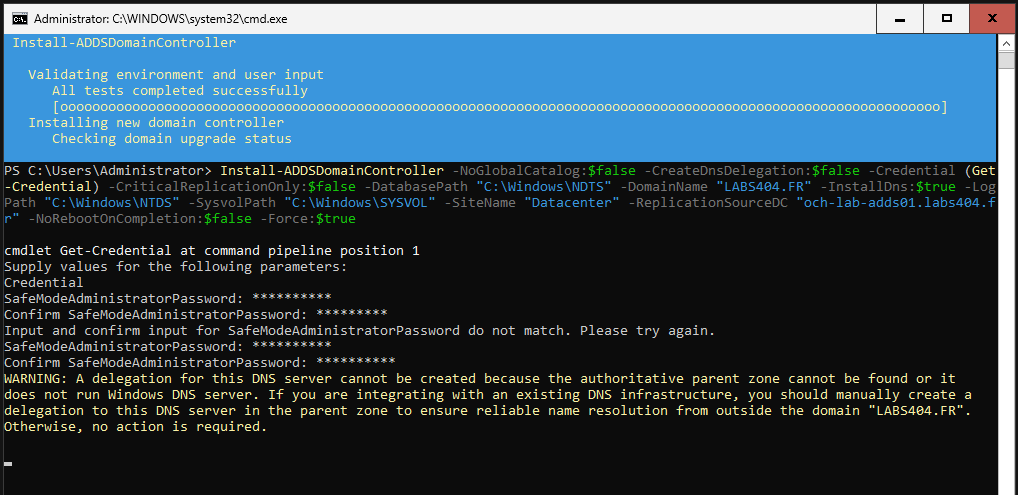
Le serveur va alors redémarrer.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/u7Simage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/u7Simage-png.png)
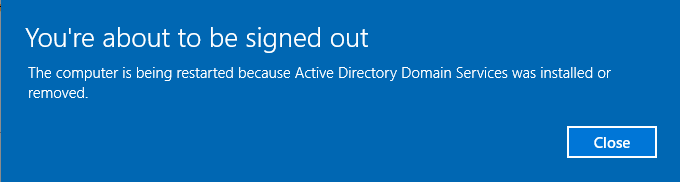
</details><p class="callout success">**Astuce** : Si le rôle a été installé sur un serveur Core, l'administration pourra se faire de manière graphique depuis un poste d'administrateur équipé du server manager.</p>

#### **<span style="color: rgb(35,111,161);">3.2 Vérifier le fonctionnement</span>** 

<p class="callout info">**Info** : Il y a plusieurs points à vérifier pour s'assurer que les contrôleurs de domaines sont en bonne santé et répliquent bien leur configuration.</p>

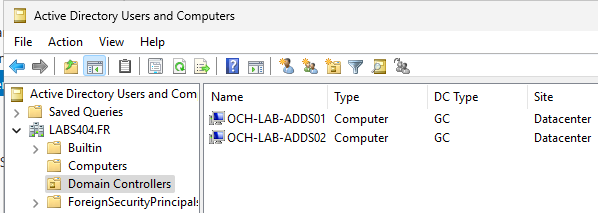
Le premier point à vérifier est que dans '<span style="color: rgb(132,63,161);">***Users and Computers***</span>', les deux serveurs sont bien basculés dans l'OU '<span style="color: rgb(132,63,161);">***Domain Controllers***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/mzjimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/mzjimage-png.png)

Il est également possible de vérifier que le système vois bien tous les DC avec la commande powershell :

```powershell
Get-ADDomainController -Filter * | Format-Table
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/BFgimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/BFgimage-png.png)
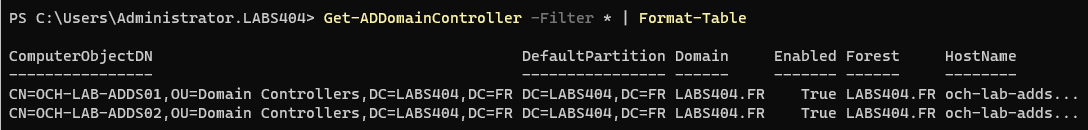
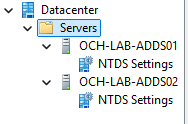
Puis vérifier dans les '<span style="color: rgb(132,63,161);">***Sites And Services***</span>' que les deux contrôleurs remontent bien.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/jgcimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/jgcimage-png.png)
Vérifier également que le lien de réplication par défaut est créé pour chaque DC.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/HlHimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/HlHimage-png.png)
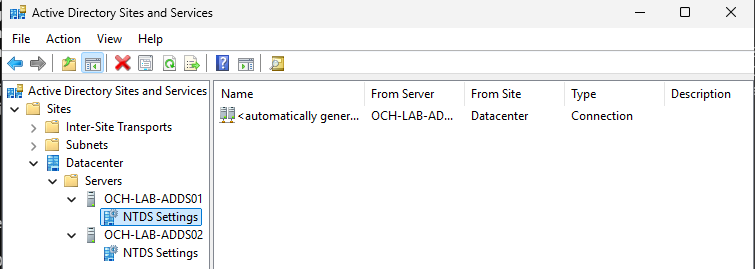
<p class="callout success">**Astuce** : Cette liaison peut mettre un peu de temps à apparaître. Il suffit d'attendre 10 minutes.</p>

Il sera également possible de créer des éléments dans les '<span style="color: rgb(132,63,161);">***users and computer***</span>' et le '<span style="color: rgb(132,63,161);">***DNS***</span>' pour vérifier sur le second que ceux-ci sont bien répliqués.

---

### **<span style="text-decoration: underline;"><span style="color: rgb(52,73,94); text-decoration: underline;">IV. Diagnostic</span></span>**


<p class="callout warning">**Attention** : Cette section vise à traiter les problèmes éventuels. Cependant il est bien de vérifier le résultat de ces commandes.</p>


La première commande de diagnostic est :

```
dcdiag
```

<details id="bkmrk-r%C3%A9sultat-directory-s"><summary>Résultat</summary>

```

Directory Server Diagnosis


Performing initial setup:

   Trying to find home server...

   Home Server = och-lab-adds01

   * Identified AD Forest. 
   Done gathering initial info.


Doing initial required tests

   
   Testing server: Datacenter\OCH-LAB-ADDS01

      Starting test: Connectivity

         ......................... OCH-LAB-ADDS01 passed test Connectivity


Doing primary tests

   
   Testing server: Datacenter\OCH-LAB-ADDS01

      Starting test: Advertising

         ......................... OCH-LAB-ADDS01 passed test Advertising

      Starting test: FrsEvent

         ......................... OCH-LAB-ADDS01 passed test FrsEvent

      Starting test: DFSREvent

         There are warning or error events within the last 24 hours after the

         SYSVOL has been shared.  Failing SYSVOL replication problems may cause

         Group Policy problems. 
         ......................... OCH-LAB-ADDS01 failed test DFSREvent

      Starting test: SysVolCheck

         ......................... OCH-LAB-ADDS01 passed test SysVolCheck

      Starting test: KccEvent

         ......................... OCH-LAB-ADDS01 passed test KccEvent

      Starting test: KnowsOfRoleHolders

         ......................... OCH-LAB-ADDS01 passed test

         KnowsOfRoleHolders

      Starting test: MachineAccount

         ......................... OCH-LAB-ADDS01 passed test MachineAccount

      Starting test: NCSecDesc

         ......................... OCH-LAB-ADDS01 passed test NCSecDesc

      Starting test: NetLogons

         ......................... OCH-LAB-ADDS01 passed test NetLogons

      Starting test: ObjectsReplicated

         ......................... OCH-LAB-ADDS01 passed test ObjectsReplicated

      Starting test: Replications

         ......................... OCH-LAB-ADDS01 passed test Replications

      Starting test: RidManager

         ......................... OCH-LAB-ADDS01 passed test RidManager

      Starting test: Services

         ......................... OCH-LAB-ADDS01 passed test Services

      Starting test: SystemLog

         ......................... OCH-LAB-ADDS01 failed test SystemLog

      Starting test: VerifyReferences

         ......................... OCH-LAB-ADDS01 passed test VerifyReferences


   Running partition tests on : ForestDnsZones

      Starting test: CheckSDRefDom

         ......................... ForestDnsZones passed test CheckSDRefDom

      Starting test: CrossRefValidation

         ......................... ForestDnsZones passed test

         CrossRefValidation

   
   Running partition tests on : DomainDnsZones

      Starting test: CheckSDRefDom

         ......................... DomainDnsZones passed test CheckSDRefDom

      Starting test: CrossRefValidation

         ......................... DomainDnsZones passed test

         CrossRefValidation

   
   Running partition tests on : Schema

      Starting test: CheckSDRefDom

         ......................... Schema passed test CheckSDRefDom

      Starting test: CrossRefValidation

         ......................... Schema passed test CrossRefValidation

   
   Running partition tests on : Configuration

      Starting test: CheckSDRefDom

         ......................... Configuration passed test CheckSDRefDom

      Starting test: CrossRefValidation

         ......................... Configuration passed test CrossRefValidation

   
   Running partition tests on : LABS404

      Starting test: CheckSDRefDom

         ......................... LABS404 passed test CheckSDRefDom

      Starting test: CrossRefValidation

         ......................... LABS404 passed test CrossRefValidation

   
   Running enterprise tests on : LABS404.FR

      Starting test: LocatorCheck

         ......................... LABS404.FR passed test LocatorCheck

      Starting test: Intersite

         ......................... LABS404.FR passed test Intersite


```

</details><p class="callout info">**Note** : Les tests sur les logs de synchro peuvent échouer car le serveur n'a pour le moment pas assez de recul dans le temps.</p>

La seconde commande sert à voir si les réplications fonctionnent bien :

```
repadmin /replsummary
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/BJ2image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/BJ2image-png.png)
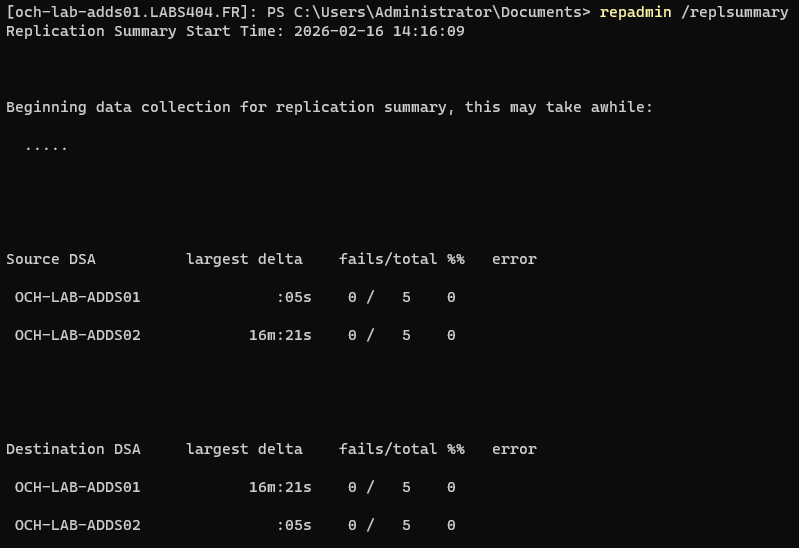
Si la seconde montre des erreurs, il faudra compléter le diagnostic avec :

```
repadmin /showrepl
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/djYimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/djYimage-png.png)
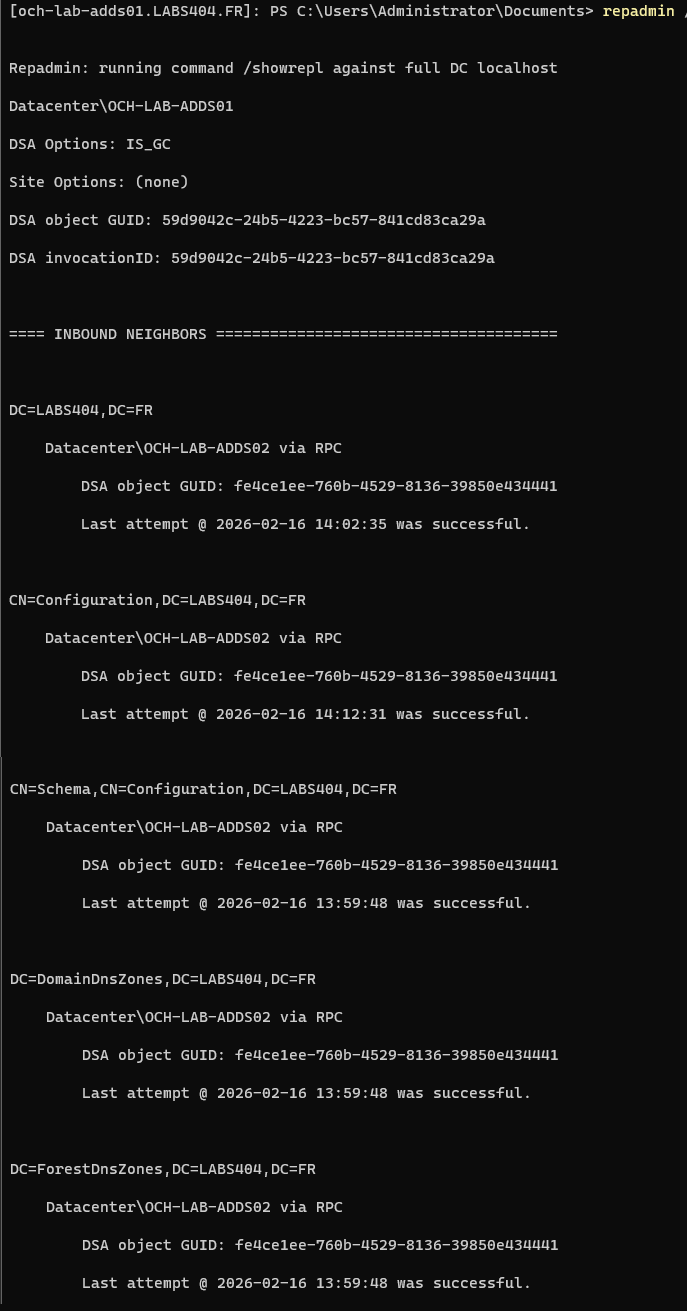
<p class="callout warning">**Attention** : Si des erreurs de réplications sont visibles après les temps d'initialisation normaux (environ 30 minutes) ou que les AD ne répliquent pas les changements, il faudra alors creuser dans les journaux d'évènement et le gestionnaire DFSR pour voir les erreurs éventuelles.</p>

---

### **<span style="text-decoration: underline;"><span style="color: rgb(52,73,94); text-decoration: underline;">V. Aller plus loin</span>  
</span>**

[Active Directory - Gestion des rôles FSMO](https://docs.labs404.fr/books/roles-services/page/active-directory-gestion-des-roles-fsmo "Active Directory - Gestion des rôles FSMO")

[Active Directory - Décommissionner un DC](https://docs.labs404.fr/books/roles-services/page/active-directory-decommissionner-un-dc "Active Directory - Décommissionner un DC")