# Active Directory - Décommissionner un DC

<table id="bkmrk-difficult%C3%A9%2A-%3Cdescrip" style="border-collapse: collapse; width: 100%; height: 46.8px; border-width: 1px; border-style: hidden;"><colgroup><col style="width: 20%;"></col><col style="width: 80%;"></col></colgroup><tbody><tr style="height: 46.8px;"><td style="height: 46.8px; border: 1px groove rgb(52,73,94);">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/bsnintermediaire-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/bsnintermediaire-png.png)  
</td><td style="height: 46.8px; border-width: 1px; background-color: rgb(236,202,250); vertical-align: top;">Difficulté : Intermédiaire

Notions : Active Directory, LDAP, Contrôleur de domaine

</td></tr></tbody></table>

---

### <span style="color: rgb(52,73,94);">**<span style="text-decoration: underline;">I. Introduction</span>**</span>

Cette procédure à pour but d'expliquer comment retirer un contrôleur de domaine du domaine. Cela se fait lors d'un remplacement d'un DC existant ou suite à la décomission du domaine.

L'opération consistant à ajouter un contrôleur de domaine est un '<span style="color: rgb(132,63,161);">***Promote***</span>'. L'opération inverse est donc un '<span style="color: rgb(132,63,161);">***Demote***</span>'

---

### <span style="color: rgb(52,73,94);">**<span style="text-decoration: underline;">II. Demote un DC</span>**</span>

<p class="callout danger">**Prérequis** : Le contrôleur qui sera retiré ne dois plus porter aucun rôle FSMO. Pour plus d'information sur le transfert de ces rôles ou comment les afficher : [Active Directory - Gestion des rôles FSMO](https://docs.labs404.fr/books/roles-services/page/active-directory-gestion-des-roles-fsmo "Active Directory - Gestion des rôles FSMO")</p>

<details id="bkmrk-en-gui-%C2%A0"><summary>En GUI</summary>

Depuis le DC ou depuis un poste d'administration, ouvrir le server manager.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/9qwimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/9qwimage-png.png)

Cliquer sur '<span style="color: rgb(132,63,161);">***Manage***</span>', puis '***<span style="color: rgb(132,63,161);">Remove Roles and Features</span>***'

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/z0limage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/z0limage-png.png)

L'assistant se lance, cliquer sur '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/xjoimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/xjoimage-png.png)

Sélectionner le DC à demote. Puis faire '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ztdimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ztdimage-png.png)

Décocher le rôle '<span style="color: rgb(132,63,161);">***Active Directory Domain Services***</span>'

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/r24image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/r24image-png.png)

Une boite de dialogue apparaît alors, indiquant les dépendances qui seront retirées avec cette action. Valider en cliquant sur '<span style="color: rgb(132,63,161);">***Remove Features***</span>'.

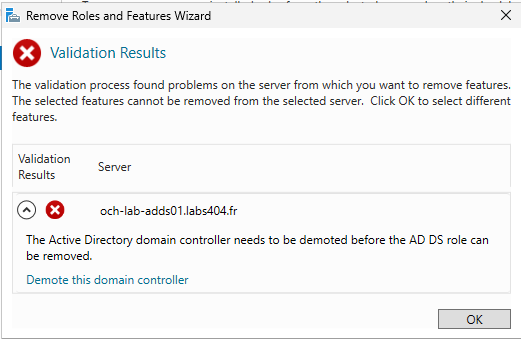
<p class="callout info">**Info** : A ce stade, une fenêtre d'erreur de validation apparaît, indiquant qu'il est impossible de désinstaller le rôle car le serveur est encore un DC actif. Cela est en réalité un comportement attendu.</p>

Cliquer sur '<span style="color: rgb(132,63,161);">***Demote this domain controller***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Odqimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Odqimage-png.png)

L'assistant démarre.

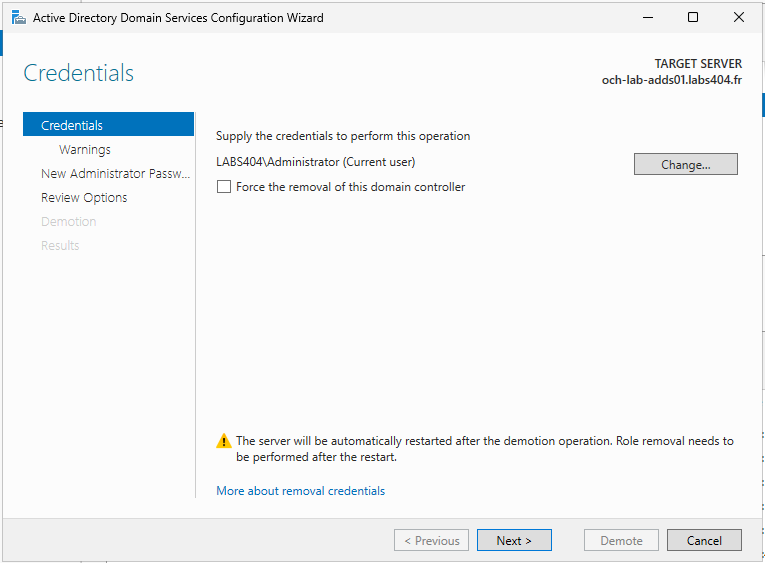
Sélectionner le compte administrateur de domaine à utiliser, puis faire '<span style="color: rgb(132,63,161);">***Next***</span>'.

<p class="callout warning">**Attention** : le compte doit être également dans les administrateurs de schéma.</p>

<p class="callout info">**Info** : La case 'Force the removal of this domain controller' est prévue dans le cas où le contrôleur cible ne serait plus disponible sur le réseau. Dans le cadre d'un demote normal, inutile de la cocher.</p>

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/KBnimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/KBnimage-png.png)

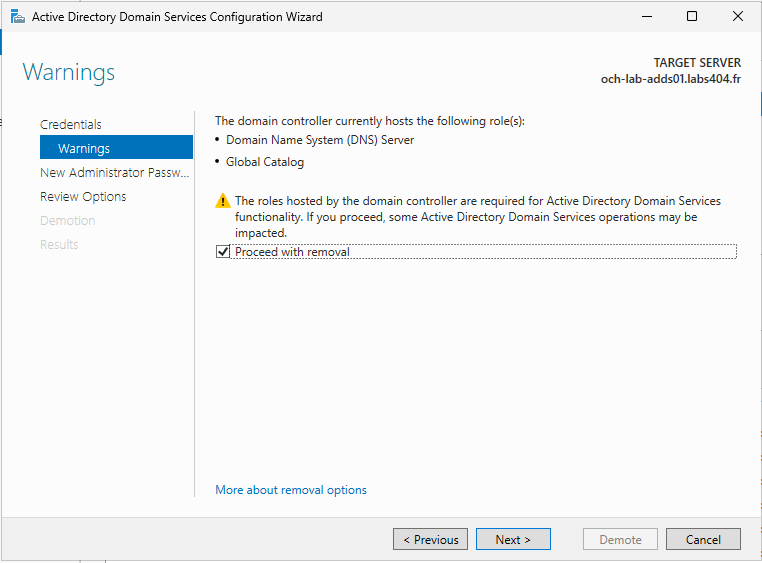
Un avertissement apparaît, indiquant à l'utilisateur ce qu'il va faire et demandant une confirmation.

Cocher la case '<span style="color: rgb(132,63,161);">***Proceed with removal***</span>'. Puis faire '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/lhximage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/lhximage-png.png)

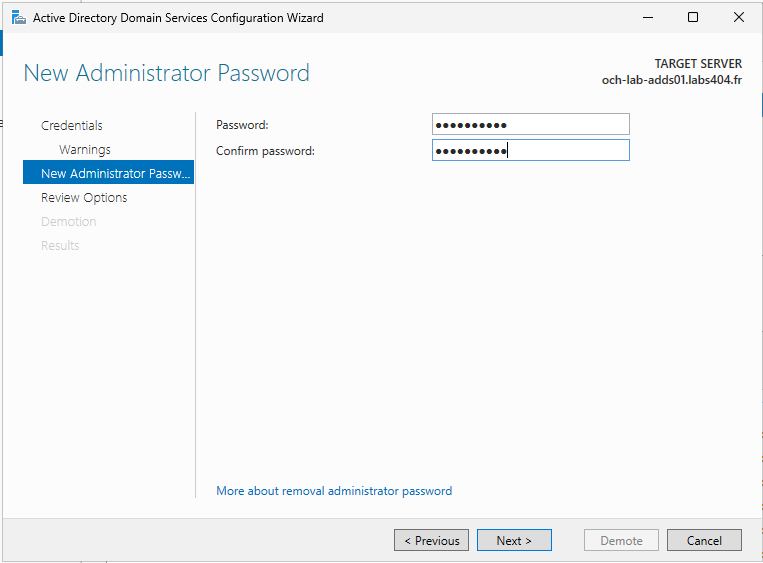
<p class="callout info">**Info** : Vu que le compte administrateur de la machine n'est plus un administrateur de domaine, ce compte va être rétrogradé en administrateur local et son mot de passe ne sera plus dans Active Directory, il faut donc lui redéfinir un mot de passe local.</p>

Entrer, confirmer le nouveau mot de passe de l'admin local, puis faire '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/7tximage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/7tximage-png.png)

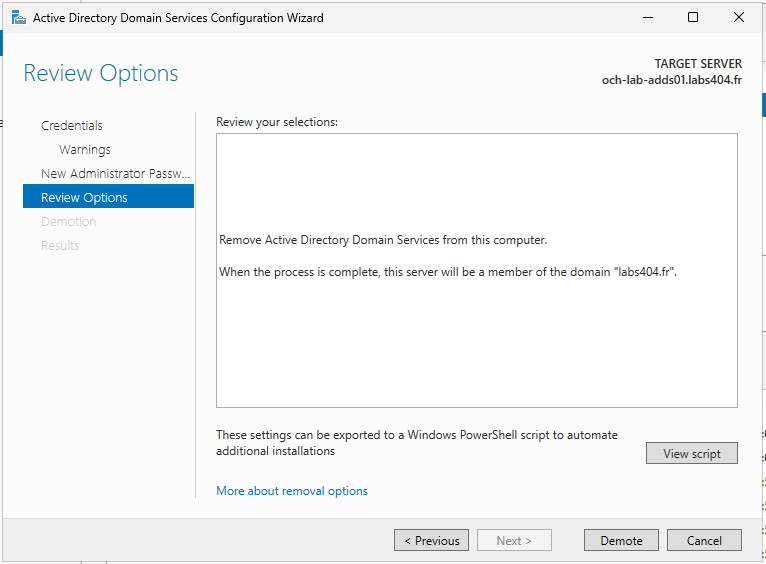
Un résumé des actions s'affiche, cliquer sur '<span style="color: rgb(132,63,161);">***Demote***</span>', pour lancer l'opération.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/xVWimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/xVWimage-png.png)

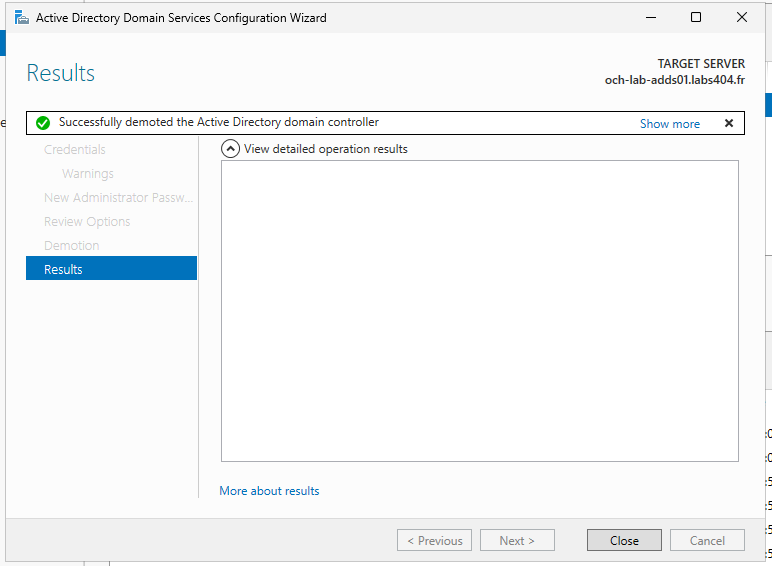
A la fin du demote, le serveur cible va redémarrer et il faudra vérifier que le schéma AD a été bien nettoyé.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/m76image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/m76image-png.png)
</details><details id="bkmrk-en-powershell-%C2%A0"><summary>En Powershell</summary>

Se connecter sur le serveur cible à demote.

<p class="callout warning">**Attention** : le compte de connexion doit être également dans les administrateurs de schéma.</p>

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/YG1image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/YG1image-png.png)

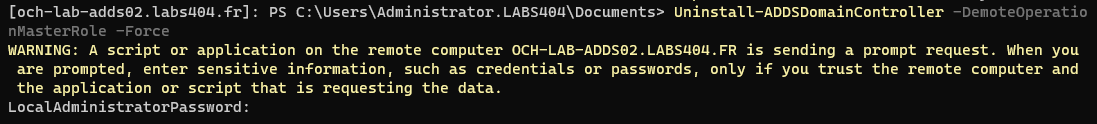
Lancer les commandes :

```powershell
Import-Module -Name ActiveDirectory
Uninstall-ADDSDomainController -DemoteOperationMasterRole -Force
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/UXlimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/UXlimage-png.png)
<p class="callout danger">**Attention :** Si il s'agit du dernier DC du domaine, **et uniquement si** , ajouter l’opérande `-LastDomainControllerInDomain`</p>

<p class="callout info">**Info** : Vu que le compte administrateur de la machine n'est plus un administrateur de domaine, ce compte va être rétrogradé en administrateur local et son mot de passe ne sera plus dans Active Directory, il faut donc lui redéfinir un mot de passe local.</p>

 Fournir le mot de passe de l'administrateur local.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/2UGimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/2UGimage-png.png)

Attendre la fin du process.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/8Lzimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/8Lzimage-png.png)
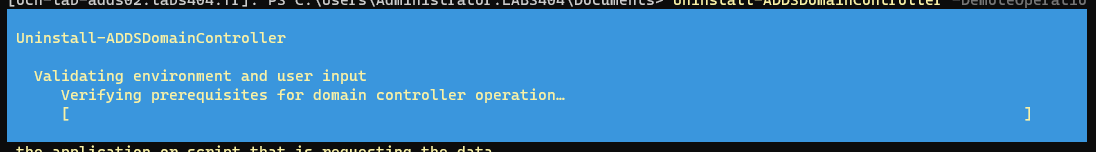
[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/yEYimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/yEYimage-png.png)
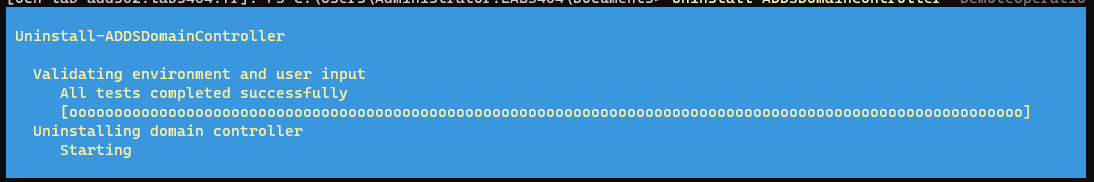
[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/KHyimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/KHyimage-png.png)
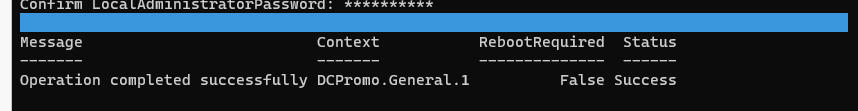
Redémarrer le serveur.

Depuis un autre DC, Lancer powershell et sortir l'ancien DC des sites et services :

```
Import-Module -Name ActiveDirectory
Set-Location AD:
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/n38image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/n38image-png.png)
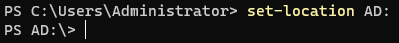
Récupérer la liste des DC du site :

```
Get-ChildItems -Path 'AD:\CN=Servers,CN=<NomDuSite>,CN=Sites,CN=Configuration,DC=<domain>,DC=<ext>' | Select-Object DistinguishedName
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/BTEimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/BTEimage-png.png)

Retirer l'ancien DC des liens de sites :

```
Remove-Item -Path 'AD:\<le distinguishedName du serveur à retirer' -Force
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/3e0image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/3e0image-png.png)

Attendre 15 minutes environ, puis lancer les vérifications.

</details>---

### <span style="color: rgb(52,73,94);">**<span style="text-decoration: underline;">III. Vérifications</span>**</span>

A la fin de l'opération, attendre 15 minutes environ, puis vérifier les points suivants :

<details id="bkmrk-en-gui-dans-les-user"><summary>En GUI</summary>

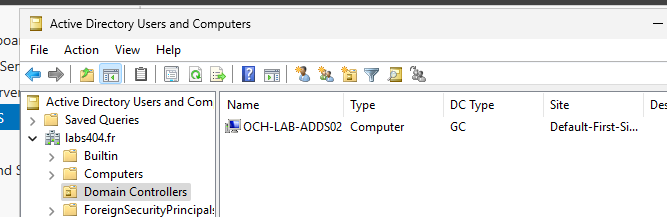
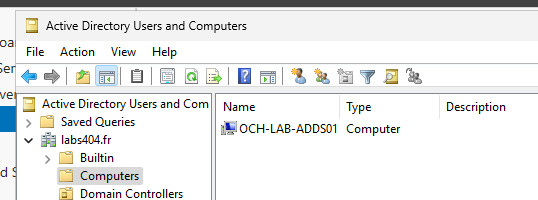
- Dans les <span style="color: rgb(132,63,161);">***Users and Computers***</span>, l'ancien contrôleur n'est plus dans l'OU controller, mais est revenu dans l'OU server.

<table style="border-collapse: collapse; width: 100%; height: 167.883px;"><colgroup><col style="width: 50%;"></col><col style="width: 50%;"></col></colgroup><tbody><tr style="height: 167.883px;"><td style="border-style: none; height: 167.883px;">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/T75image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/T75image-png.png)

</td><td style="border-style: none; height: 167.883px;">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/wMfimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/wMfimage-png.png)

</td></tr></tbody></table>

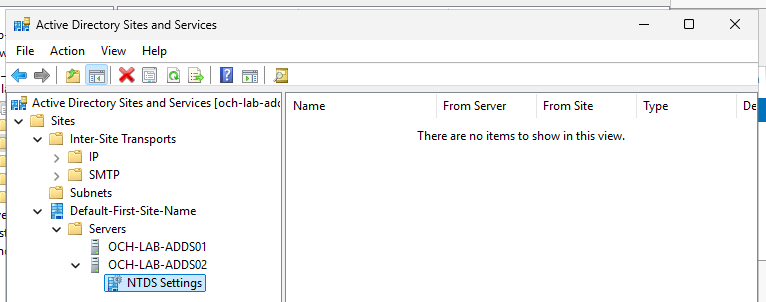
- Dans les ***<span style="color: rgb(132,63,161);">sites and services</span>***, il n'apparaît plus dans les liens de synchronisation

<p class="callout info">**Info** : Le serveur apparaît, mais les liens de synchro ont bien été supprimés. Le serveur peut alors être retiré sans risques.</p>

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/DH9image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/DH9image-png.png)

- Dans le <span style="color: rgb(132,63,161);">***DNS Manager***</span> , les enregistrements DNS de ce contrôleur ne sont plus présents.

*Par exemple, ici :*

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/4OLimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/4OLimage-png.png)
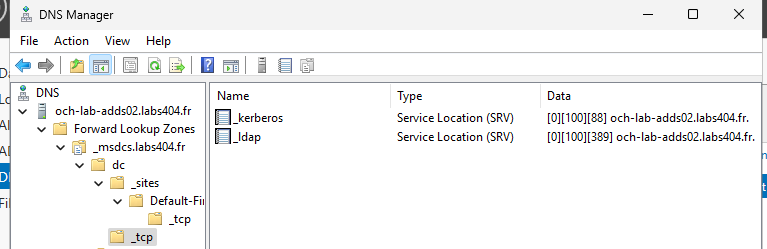
[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/27aimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/27aimage-png.png)
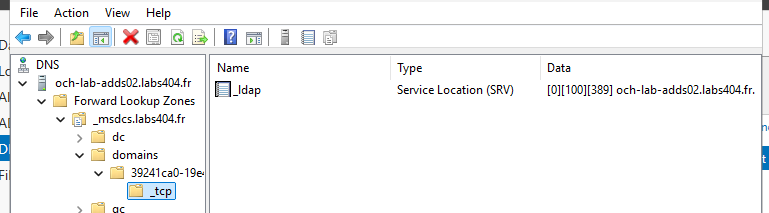
[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/3hSyDWimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/3hSyDWimage-png.png)
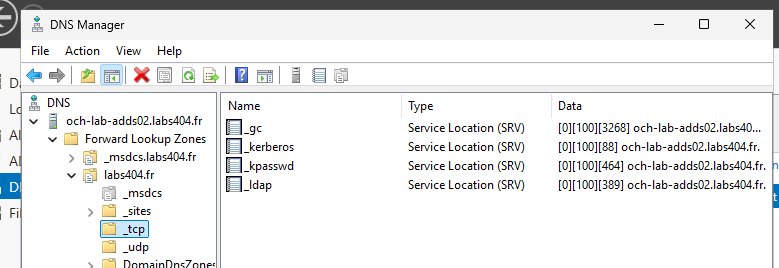
<p class="callout warning">**Attention** : Les vérifications DNS doivent se faire dans l'ensemble des emplacements.</p>

</details><details id="bkmrk-en-powershell-%C2%A0-1"><summary>En Powershell</summary>

Depuis le DC maître :

```
Import-Module -Name ActiveDirectory
```

- L'ancien DC n'est plus dans la liste des contrôleurs de domaines :

```
Get-ADDomainController -Filter * | Format-Table
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/f2Bimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/f2Bimage-png.png)

- Dans les ***<span style="color: rgb(132,63,161);">sites and services</span>***, il n'apparaît plus dans les liens de synchronisation

```
Import-Module -Name ActiveDirectory
Get-ChildItems -Path 'AD:\CN=Servers,CN=<NomDuSite>,CN=Sites,CN=Configuration,DC=<domain>,DC=<ext>' | Select-Object DistinguishedName
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Trhimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Trhimage-png.png)

<p class="callout info">**Info** : Plus d'informations [ici](https://learn.microsoft.com/fr-fr/windows-server/identity/ad-ds/manage/powershell/introduction-to-active-directory-replication-and-topology-management-using-windows-powershell--level-100-).</p>

- Dans le <span style="color: rgb(132,63,161);">***DNS Manager***</span> , vérifier que les enregistrements DNS de ce contrôleur ne sont plus présents.

```
foreach ( $zone in Get-DNSServerZone ) { Get-DNSServerResourceRecord -ZoneName $zone.ZoneName }
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/rCSimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/rCSimage-png.png)
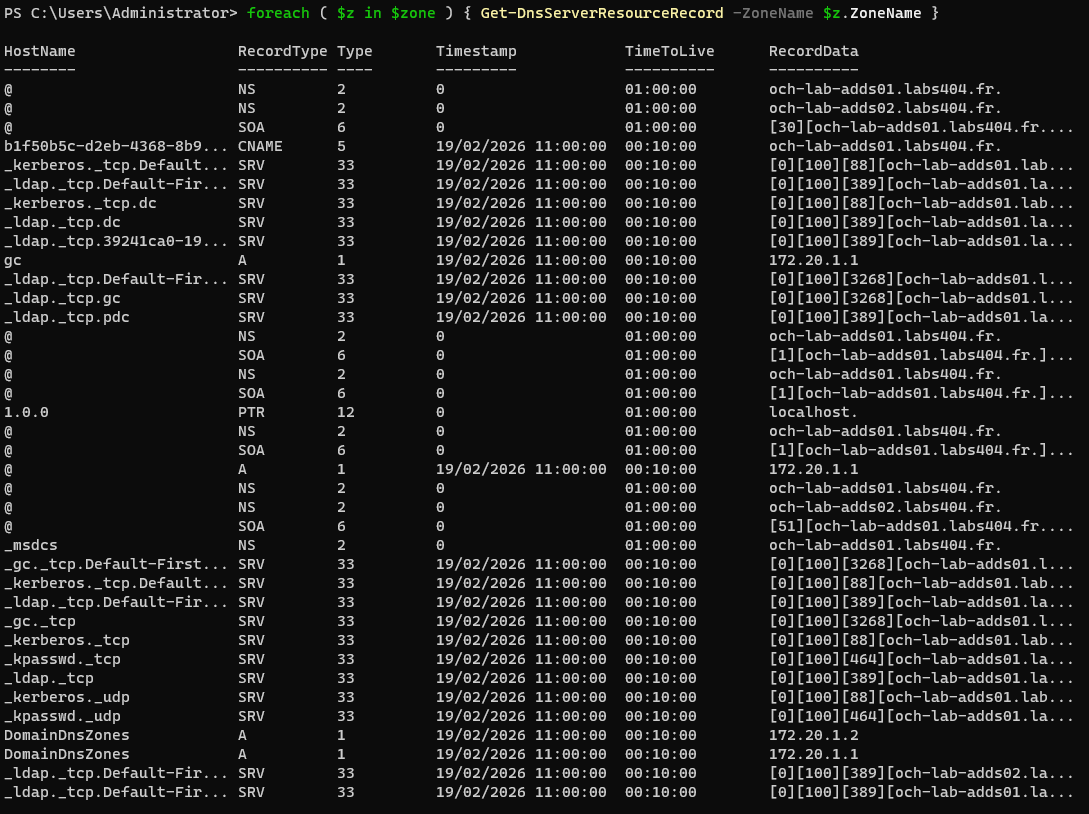
Le cas échéant, il faudra supprimer les enregistrements correspondants.

</details>---

### <span style="color: rgb(52,73,94);">**<span style="text-decoration: underline;">IV. Désinstaller les rôles</span>**</span>

Après vérifications, les rôles peuvent enfin être supprimés.

<details id="bkmrk-en-gui-depuis-le-dc-"><summary>En GUI</summary>

Depuis le DC ou depuis un poste d'administration, ouvrir le server manager.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/9qwimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/9qwimage-png.png)

Cliquer sur '<span style="color: rgb(132,63,161);">***Manage***</span>', puis '***<span style="color: rgb(132,63,161);">Remove Roles and Features</span>***'

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/z0limage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/z0limage-png.png)

L'assistant se lance, cliquer sur '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/xjoimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/xjoimage-png.png)

Sélectionner le DC à demote. Puis faire '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ztdimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ztdimage-png.png)

Décocher le rôle '<span style="color: rgb(132,63,161);">***Active Directory Domain Services***</span>' et '<span style="color: rgb(132,63,161);">***DNS Server***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/r24image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/r24image-png.png)

Une boite de dialogue apparaît alors, indiquant les dépendances qui seront retirées avec cette action. Valider en cliquant sur '<span style="color: rgb(132,63,161);">***Remove Features***</span>'. Puis faire '<span style="color: rgb(132,63,161);">***Next***</span>'.

Pas de Features à retirer, Faire simplement '<span style="color: rgb(132,63,161);">***Next***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/lG9image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/lG9image-png.png)

Prendre connaissance du résumé et faire '<span style="color: rgb(132,63,161);">***Remove***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/M4timage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/M4timage-png.png)

Les rôles seront désinstallés.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/WJXimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/WJXimage-png.png)

Redémarrer le serveur à la fin des désinstallations.

</details><details id="bkmrk-en-powershell-%C2%A0-2"><summary>En Powershell</summary>

Désinstaller le rôle Active Directory :

```
Remove-windowsFeature -Name AD-Domain-Services -IncludeManagementTools -Remove
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Mvhimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Mvhimage-png.png)

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ENoimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ENoimage-png.png)

Puis désinstaller le rôle DNS server :

```
Remove-windowsFeature -Name DNS -IncludeManagementTools -Remove
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/1M7image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/1M7image-png.png)

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Rraimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Rraimage-png.png)

Redémarrer le serveur.

</details><p class="callout warning">**Attention** : Le décommissionnent d'un active directory implique aussi son décommissionnent en tant que DNS du domaine. Il faudra donc changer les configurations des clients en conséquences.</p>