# Active Directory - Mise en place de Windows LAPS

<table id="bkmrk-difficult%C3%A9%2A-%3Cdescrip" style="border-collapse: collapse; width: 100%; height: 46.8px; border-width: 1px; border-style: hidden;"><colgroup><col style="width: 20%;"></col><col style="width: 80%;"></col></colgroup><tbody><tr style="height: 46.8px;"><td style="height: 46.8px; border: 1px groove rgb(52,73,94);">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/bsnintermediaire-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/bsnintermediaire-png.png)  
</td><td style="height: 46.8px; border-width: 1px; background-color: rgb(236,202,250); vertical-align: top;">Difficulté : Intermédiaire

Notions : Active directory, schema active directory, ADSI edit, GPO.

</td></tr></tbody></table>

---

<p class="callout warning">**Attention** : Microsoft LAPS est désormais déprécié, il faut maintenant utiliser le module Windows LAPS disponible sur AD et le module client disponible nativement sur Windows 10 (depuis la mise à jour d'avril 2023) et Windows 11.  
</p>


### <span style="color: rgb(52,73,94);">**<span style="text-decoration: underline;">I. Introduction</span>**</span>

Dans le cadre de la sécurisation du parc, il peut être intéressant de déployer LAPS.

**LAPS** ( **L**ocal **A**dministrator **P**assword **S**olution ) est, comme son nom l'indique, une solution permettant de gérer les mot de passe des administrateurs locaux.

Sur le principe, un agent est installé sur les poste et paramétré par GPO. Une fois cela fait, les mots de passe des Administrateurs locaux seront automatiquement gérés par l'active directory et enregistrés dans les attributs du compte machine.

Cela permet les choses suivantes :

- Ils seront définis suivant la politique de mot de passe choisis.
- Ils seront changés automatiquement sur une période définie.
- Ils seront générés aléatoirement et stockés de façon sécurisé dans les attributs Active Directory de la machine.

Pour les consulter, il sera possible pour les administrateurs autorisés d'utiliser le client LAPS ou d'aller voir les attributs active Directory.

---

### **<span style="text-decoration: underline;"><span style="color: rgb(52,73,94); text-decoration: underline;">II. Installation sur le DC</span>  
</span>**

<p class="callout danger">**Prerequis** : Vérifier les prérequis suivants.</p>

- schéma du DC en 2008R2 ou plus
- .Net 4.0 ou plus
- Powershell 2.0 ou plus.
- la mise à jour kb5025230 (avril 2023) est déployée sur les DC et l'ensemble des postes concernés. 
    - Disponible [ICI](https://www.catalog.update.microsoft.com/Search.aspx?q=KB5025230) ou sur WSUS / windows update

#### **<span style="color: rgb(35,111,161);">2.1 Préparer le schéma AD</span>** 

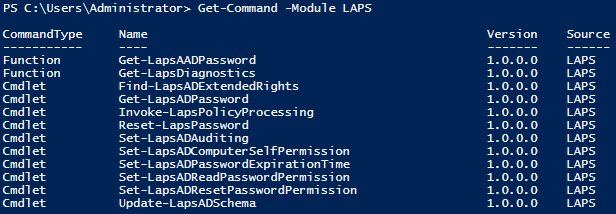
Vérifier que les commandes du module sont disponible avec la commande :

```powershell
Get-Command -Module LAPS
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/fpUimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/fpUimage-png.png)
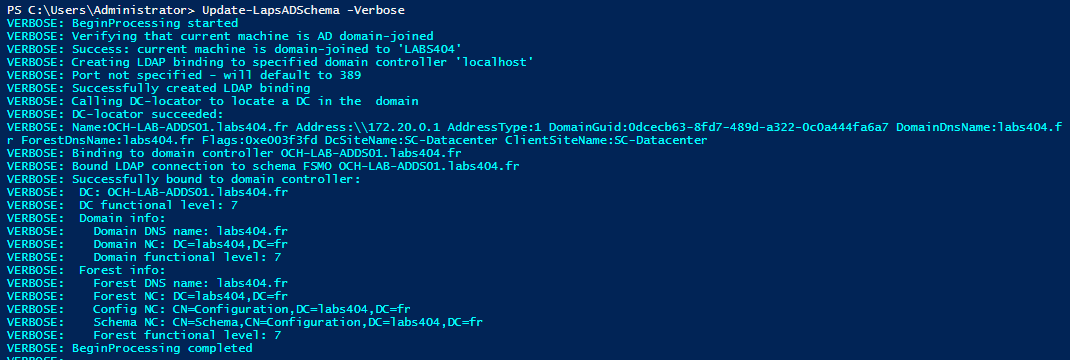
Lancer la préparation du schéma :

```powershell
Update-LapsADSchema -Verbose
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ASvimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/ASvimage-png.png)
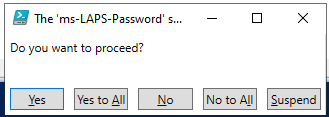
Si le message suivant apparaît, faire '<span style="color: rgb(132,63,161);">***Yes to All***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/7jMimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/7jMimage-png.png)

Vérifier sur le verbose que tout ce soit bien déroulé.

Puis vérifier la présence des éléments suivants sur les objets machines :

<table id="bkmrk-pr%C3%A9sence-des-attribu" style="border-collapse: collapse; width: 100%;"><colgroup><col style="width: 50%;"></col><col style="width: 50%;"></col></colgroup><tbody><tr><td style="border-style: hidden;">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/VD8image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/VD8image-png.png)</td><td style="border-style: hidden;">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/HNXimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/HNXimage-png.png)

</td></tr><tr><td class="align-center" style="border-style: hidden;">*Présence des attributs dans les objets AD sur une machine.*</td><td class="align-center" style="border-style: hidden;">*Ajout de l'onglet '<span style="color: rgb(132,63,161);">**LAPS**</span>'*</td></tr></tbody></table>

#### **<span style="color: rgb(35,111,161);">2.2 Créer les délégations machines</span>** 

Pour que les machines puissent avoir le droit de mettre à jour le mot de passe dans leurs attributs respectifs, il va falloir leur ajouter une délégation sur les OU machines.

Cela se fait avec la commande :

```powershell
Set-LapsADComputerSelfPermission -Identity "OU=<votreOU>,DC=<domain>,DC=<ext>"
```

<p class="callout info">**Note** : Les autorisations sont récursives et s'appliquent sur les OU enfants.</p>

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Ggximage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Ggximage-png.png)

---

### **<span style="text-decoration: underline;"><span style="color: rgb(52,73,94); text-decoration: underline;">III. Mise en place des GPO</span>  
</span>**

#### **<span style="color: rgb(35,111,161);">3.1 Ajout des templates de GPO</span>** 

Pour une mise en place efficace de l'outil, il est bon de les configurer par GPO. Cela évitera une gestion manuelle des clients.

Pour cela, il faut importer les ADMX LAPS.

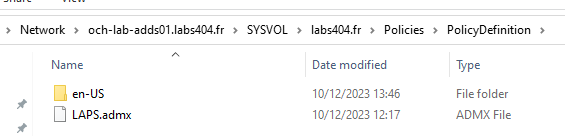
Créer dans '<span style="color: rgb(132,63,161);">***\\\\&lt;FQDN.du.pdc&gt;\\SYSVOL\\labs404.fr\\Policies***</span>' le dossier '<span style="color: rgb(132,63,161);">***PolicyDefinition***</span>'.

Créer dans ce dossier le dossier correspondant à la localisation voulue : fr-FR ou en-US par exemple.

Aller dans '<span style="color: rgb(132,63,161);">***C:\\Windows\\PolicyDefinitions***</span>' et copier les fichiers '<span style="color: rgb(132,63,161);">***LAPS.admx***</span>' et le fichier de traduction correspondant dans les répertoires créés précédemment.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/suNimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/suNimage-png.png)
#### **<span style="color: rgb(35,111,161);">3.2 Création de la GPO</span>** 

Il va falloir créer une GPO Ordinateur pour l'appliquer sur les systèmes.

<p class="callout success">**Astuce** : Pour le nom des GPO dans le labs404, se référer à [Noms des GPO](https://docs.labs404.fr/books/dat-mfr/page/noms-des-gpo "Noms des GPO")</p>

Dans la console '<span style="color: rgb(132,63,161);">***Group Policy Management***</span>'

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/F5Himage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/F5Himage-png.png)

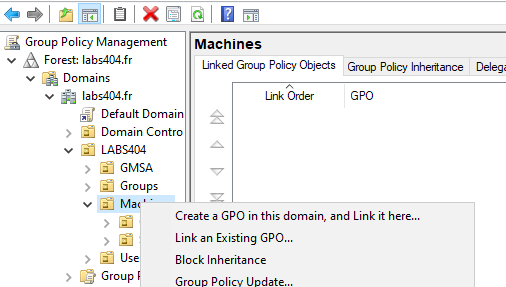
Faire un clic droit sur l'OU contenant les machines puis '<span style="color: rgb(132,63,161);">***Create a GPO in this domain, and Link it here***</span>'

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/qbSimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/qbSimage-png.png)

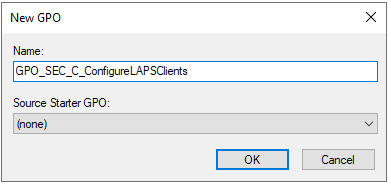
Nommer la GPO et valider.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Y9Vimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Y9Vimage-png.png)
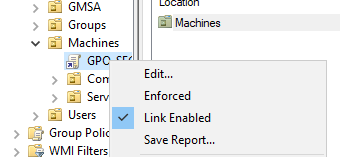
Puis clic droit sur la GPO créée er '<span style="color: rgb(132,63,161);">***Edit***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/frsimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/frsimage-png.png)

Les paramètres à modifier sont dans : '<span style="color: rgb(132,63,161);">***Computer Configuration --&gt; Policies --&gt; Administratives Tmplates --&gt; System --&gt; LAPS***</span>'

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/FLQimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/FLQimage-png.png)

Voici la liste des paramètres :

<table id="bkmrk-configure-%27password-" style="border-collapse: collapse; width: 103.58%; height: 760.667px;"><colgroup><col style="width: 39.6779%;"></col><col style="width: 60.3221%;"></col></colgroup><tbody><tr style="height: 212.633px;"><td class="align-left" style="height: 212.633px; vertical-align: middle; border-style: hidden;">Configure '<span style="color: rgb(132,63,161);">***password backup directory***</span>' :

1. Enabled
2. Active directory

</td><td style="height: 212.633px; border-style: hidden; vertical-align: middle;">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/E8iimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/E8iimage-png.png)</td></tr><tr style="height: 264.717px;"><td class="align-left" style="height: 264.717px; vertical-align: middle; border-style: hidden;">Configurer '<span style="color: rgb(132,63,161);">***Password Setting***</span>'

1. Enabled
2. Complexity
3. Password Length
4. Password Age (Days)

</td><td style="height: 264.717px; border-style: hidden; vertical-align: middle;">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/prbimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/prbimage-png.png)

</td></tr><tr style="height: 218.117px;"><td class="align-left" style="height: 218.117px; vertical-align: middle; border-style: hidden;">Configurer '<span style="color: rgb(132,63,161);">***Size of encrypted password history***</span>'

1. Enabled
2. 1

*Cela permettra si jamais un mot de passe est mal renouvelé par une machine, d'accéder à l'ancien mot de passe.*

</td><td style="height: 218.117px; border-style: hidden; vertical-align: middle;">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/XTSimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/XTSimage-png.png)

</td></tr><tr style="height: 35.4px;"><td class="align-left" style="height: 35.4px; vertical-align: middle; border-style: hidden;">Configurer '<span style="color: rgb(132,63,161);">***Enable Password Encryption***</span>'

1. Enabled

</td><td style="height: 35.4px; border-style: hidden; vertical-align: middle;">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/jOKUxjimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/jOKUxjimage-png.png)

</td></tr><tr style="height: 29.8px;"><td class="align-left" style="height: 29.8px; vertical-align: middle; border-style: hidden;">Configurer '<span style="color: rgb(132,63,161);">***Authorized password decryptors***</span>'

1. Enabled
2. Nom du groupe AD au format &lt;dom\\group&gt;

</td><td style="height: 29.8px; border-style: hidden; vertical-align: middle;">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/KDjimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/KDjimage-png.png)

</td></tr><tr><td class="align-left" style="vertical-align: middle; border-style: hidden;">*(optionnel)*

*Si un compte autre que Administrator est utilisé*

Configurer '<span style="color: rgb(132,63,161);">***Name of the administrator account***</span>'

1. Enabled
2. Nom du compte local

</td><td style="border-style: hidden; vertical-align: middle;">[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/PR4image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/PR4image-png.png)

</td></tr></tbody></table>

Enregistrer la GPO.

---

### **<span style="text-decoration: underline;"><span style="color: rgb(52,73,94); text-decoration: underline;">IV. Appliquer sur les clients</span>  
</span>**

Pour appliquer la GPO sur les clients, 2 solutions :

Appliquer la GPO de manière classique et redémarrer.

```powershell
gpupdate /force
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/6QHimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/6QHimage-png.png)

**OU**

Forcer l’enrôlement de la device avec

```powershell
Invoke-LapsPolicyProcessing
```

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Tzfimage-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/Tzfimage-png.png)

---

### **<span style="text-decoration: underline;"><span style="color: rgb(52,73,94); text-decoration: underline;">V. Opérations supplémentaires</span>  
</span>**

#### **<span style="color: rgb(35,111,161);">5.1 Consulter les mots de passes</span>** 

Sur '<span style="color: rgb(132,63,161);">***Active directory user &amp; computer***</span>' faire un clic droit sur l'ordinateur et aller dans l'onglet '<span style="color: rgb(132,63,161);">***LAPS***</span>'.

[![image.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/2m9image-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/2m9image-png.png)

Les boutons 'Copy password' et 'show password' seront utilisables pour manipuler le mot de passe stocké.

Le boutton 'Expire Now' va forcer l'expiration et donc le renouvellement d'un mot de passe. Cel est utile si un mot de passe est compromis.

Le mot de passe peut également être récupéré en powershell avec l'applet :

```powershell
Get-LapsADPassword "<NomDePoste>" -AsPlainText
```

Pour voir le mot de passe ainsi que les précédents :

```
Get-LapsADPassword "PC-01" -AsPlainText -IncludeHistory
```


#### **<span style="color: rgb(35,111,161);">5.2 Consulter les événements LAPS</span>** 

Les évènements LAPS sont enregistrés dans le journal d'événement windows suivant :

<span style="color: rgb(132,63,161);">***Applications and security --&gt; Microsoft --&gt; Windows --&gt; LAPS --&gt; Operational***</span>

[![Windows-LAPS-Logs.png](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/windows-laps-logs-png.png)](https://docs.labs404.fr/uploads/images/gallery/2026-07/scaled-1680-/windows-laps-logs-png.png)

<p class="callout info">Ces journaux d'événements sont présents à la fois côté serveur et côté client.</p>