
Sécurité - Le SOC et ses composantes
 |
Difficulté : Novice Notions : Cybersécurité, organisation, réponses aux incidents. |
I. Introduction
Au fur et à mesure de l'avancée des technologies, les services informatiques sont devenus plus performants, rapide et automatisés. Aussi, cela a contribué à déplacer le terrain de la cyber-sécurité.
Le danger étant de moins en moins porté sur le vol ou l'accès direct au matériel ou au données, mais ciblant préférenciellement les échanges immatériels et les interconnexions.
De plus, le focus sur la productivité fait qu'il deviens ardu voire impossible sur les grands parcs de suivre l'intégralité des activités en lignes et ainsi de prévenir efficacement la menace. Là où à contrario, la découverte et l'exploitation de nouvelles vulnérabilités accélère drastiquement.
Info : Avec l'arrivée de l'intelligence artificielle, cela change la donne pour les deux camps (attaquants et défenseurs).
Aussi, les approches traditionnelles de la cyber-sécurité sont aujourd'hui en grande partie dépassées et il deviens crucial pour les organisations de disposer d'équipes et de services dédiés à la cybersécurité.
C'est ici q'entre en jeu le SOC (Security Operations Center) ou en français : Centre des opérations de sécurité.
Le SOC est une équipe ou une entreprise dédiée gérant plusieurs clients. Son but est de se concentrer sur la surveillance et l’analyse des ressources et réseaux d'une entreprise afin de détecter les incidents et d'y apporter une réponse le plus rapidement possible.
Généralement, cette équipe est en service en 24/7.
II. Les missions du SOC
Les deux principales missions de la 'SOC team' sont :
- La détection des incidents
- La réponse aux incidents
Cette équipe s’appuiera pour cela sur un ensemble de solutions logicielles, matérielles et de process qui l'aideront dans ses missions.
En effet, pour pouvoir répondre efficacement aux incidents, il faut déjà les voir.
2.1 Détection
Cette mission vise quatres axes principaux.
2.1.1 La détection des vulnérabilités
Une vulnérabilité ou un faille est une faiblesse qu'un attaquant peut exploiter pour effectuer des actions non autorisées au delà de ses privilèges normaux.
Elles permettent le plus généralement trois choses :
- Injection d'un code malveillant
- Escalade de privilège
- Accès non autorisé à une donnée ou un système
Ces vulnérabilités peuvent être introduite par un mauvais comportement utilisateur, un non respect des bonnes pratiques, ou simplement ( car l'erreur est humaine ) par le développeur du système ou logiciel lors de sa conception ou de son évolution.
Conseil : C'est pour cela qu'il est important de s'assurer d'avoir toujours les derniers niveaux de correctifs pour ses systèmes et logiciels. En effet, la plupart du temps, ces failles sont assez vites découvertes et corrigées. Mais la non application de ces correctifs signifie que celle-ci est connue et exploitable en l'état.
2.1.2 La détection des activités non autorisées
Au delà de l'exploitation de failles logicielles, il peut s'agir d'une tentative d'exploitation de faille humaine.
Un utilisateur qui choisis un mot de passe faible ou présent dans un dictionnaire, un mot de passe compromis ou accessible d'une manière où d'une autre...
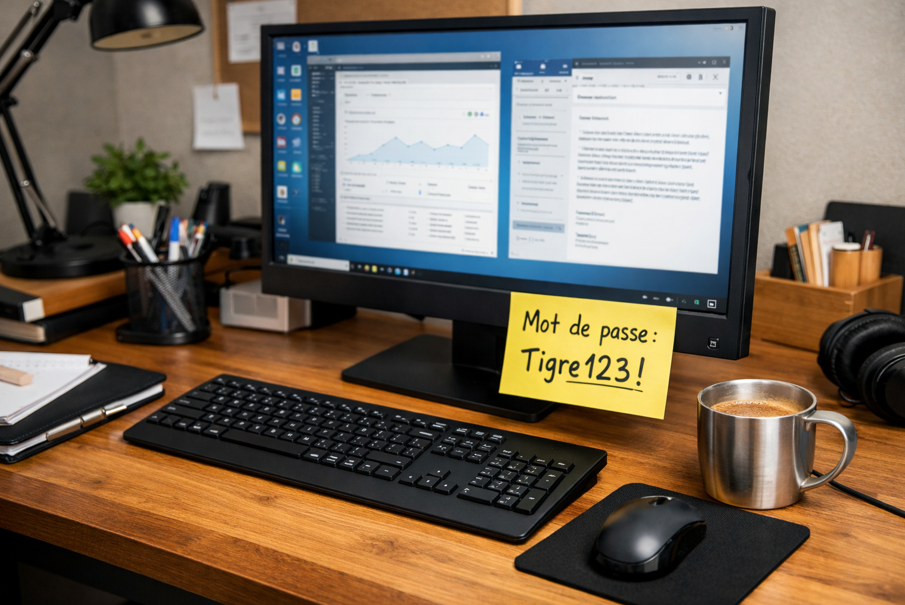
Mais pour autant, il n'est pas possible de surveiller humainement chaque collaborateur individuellement. Aussi il est important de disposer d'outils permettant de tracer ces activités et de différencier efficacement les activités potentiellement légitimes, des activités suspectes.
2.1.3 La détection des activités non autorisées
Par définition, une stratégie de sécurité et les bonnes pratiques associées sont un ensemble de règles permettant de minimiser les risques et de se protéger contres des menaces, mais aussi de veiller à la conformité des données.
Ce qui peut être considéré comme une violation varie d'une organisation à une autre et dépends des mesures mises en place.
Mais il peut s'agir par exemple de ne pas respecter une procédure sur la transmissions de données à l'extérieur de l'entreprise via un canal chiffré spécifique, ou un accès à un site web non autorisé qui contiendrai des éléments potentiellement dangereux.
2.1.4 La détection des intrusions
Et évidement, si toutes les mesures ci-dessus n'ont pas été suffisante et qu'une intrusion à quand même eu lieu. Il est crucial de la détecter le plus rapidement possible afin d'en limiter la portée et les domages.
2.2 Réponse
Cette mission vise à répondre à un incident détecté et classé comme avéré. Elle va se traduire dans les faits par des actions pour endiguer l'intrusion, en minimiser les impact.
Réaliser une RCA (Root Cause Analysis) ou en français, Analyse de la cause racine. Soit l'analyse de l'élément ayant originellement permis l'incident.
La 'SOC team' apportera également un soutien aux équipes opérationnelles en charges de la résolution de l'incident et de la procédure d'amélioration qui en suivra.
III. Les moyens du SOC
Afin de pouvoir mener à bien sa mission de réponse, la 'SOC team' va s'appuyer sur 3 leviers d'actions
Ces Trois leviers sont :
- Les personnes
- Les process
- La technologie
Utilisés ensembles, ils vont être les piliers de la maturité et de l'efficacité des activités de détection et de réponse.
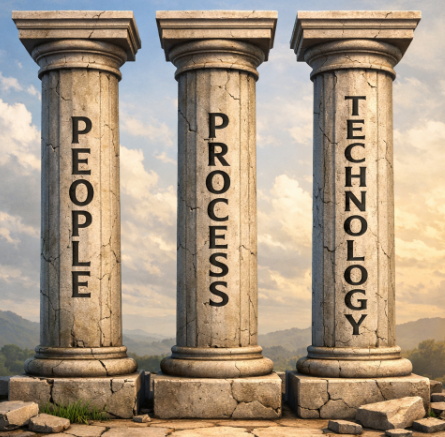
Dans un environnement SOC, ces trois éléments co-existent.
Les personnes sont une équipe de professionnels travaillant ensemble à l'élaboration de processus aidés par des outils technologiques.
Peux importe l'état d'avancement de l'automatisation de la majorité des tâches cyber et des progrès effectués en matière d'intelligence artificielle, les personnes seront toujours indispensables au bon fonctionnement du SOC au vu des nombreux faux positifs engendrés par les outils. Il faudra toujours en effet trier de manière éclairée les vrais alertes des feux positifs et avoir un regard critique sur les différentes situation.
Une équipe SOC se constitue généralement de la façon suivante. Chacun ayant ses missions et responsabilités.
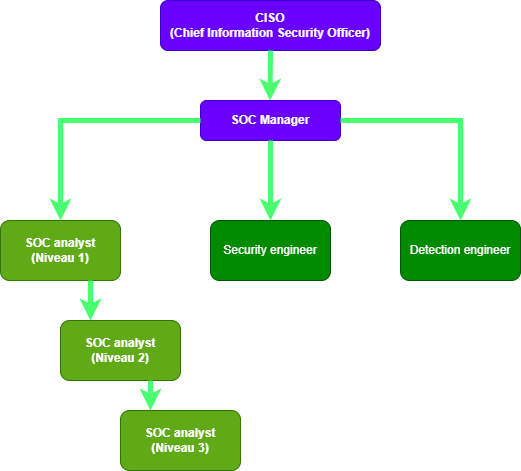
Le SOC Analyst (N1) : Ils sont les premiers maillons de la chaîne de détection et de réponse. Leur mission est de réceptionner les alertes sortant des solutions de sécurité et d'effectuer un premier tri afin d'éliminer tous les faux positifs. Leur devoir est également de faire remonter les informations concernant les vrais incidents et les faux positifs aux autres membres de l'équipe.
Le SOC Analyst (N2) : Malgré le dispatch effectué par le niveau 1, il se peux que certains incidents soient particulièrement difficiles à analyser ou répertorier correctement. Le niveau 2 va alors procéder à des investigations plus poussées, mettant entre autre ces éléments en relation avec d'autres afin d'affiner le diagnostic.
Le SOC Analyst (N3) : Il s'agit généralement d'analystes expérimentés qui ont un regard proactif sur les indicateurs et qui vont supporter la mission de réponse aux incidents. Leurs activités incluent donc la réponse détaillée aux incidents avec la mise en place d'actions comme :
- La quarantaine
- L'éradication de la menace
- Le rétablissement des données / du service
Le Security Engineer : Les 3 niveaux d'analystes ont besoin d'outils et de solutions permettant le bon déroulement et l'efficacité de leur missions. Le rôle de l’ingénieur en cyber-sécurité est donc de déployer et maintenir ces solutions afin de garantir la bonne exécution des missions.
Le Detection Engineer : Son rôle est de construire et d'affiner les règles de détections afin d'éliminer au maximum les faux positifs, de s'adapter aux nouvelles menaces et de permettre ainsi des temps de réactions plus rapides.
Le SOC Manager : Il est en charge des processus que la SOC team va suivre et en fournit un support. Il assure également le contact avec le CISO afin de lui transmettre les informations importantes comme les incidents repérés, évités, contenu ou résolus. Mais également le moral de l'équipe, etc...
Le CISO : Il est le décisionnaire sur les processus à adopter, les politiques de sécurité et la garantie de la conformité du SI avec celles-ci.
III. Le processus de tri des incidents
Le tri des alertes est à la base du travail de la 'SOC team'. Comme évoqué plus haut, ce tri se concentre sur le repérage des incidents réels et des faux positifs. Il s'agira également, dans le cas des incidents avérés, de déterminer la sévérité des alertes afin d'aider à leur priorisation.
Pour ce faire, il faut répondre à 5 questions. Appelées les '5W'.
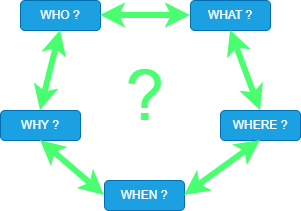
| Question | Réponse |
|---|---|
| What? ( quoi? ) | Un fichier malicieux à été détecté sur l'un des postes dans le réseau de l'entreprise. |
| When? ( quand ? ) | Le fichier a été détecté le 6 Juillet 2026 à 22h08 |
| Where? ( où ? ) | The file was detected in the directory of the host: "GEORGE PC". |
| Who? ( pourquoi ? ) | The file was detected for the user George. |
| Why? ( qui ? ) | After the investigation, it was found that the file was downloaded from a pirated software-selling website. The investigation with the user revealed that they downloaded the file as they wanted to use a software for free. |
Reporting
The detected harmful alerts need to be escalated to higher-level analysts for a timely response and resolution. These alerts are escalated as tickets and assigned to the relevant people. The report should discuss all the 5 Ws along with a thorough analysis, and screenshots should be used as evidence of the activity.
Incident Response and Forensics
Sometimes, the reported detections point to highly malicious activities that are critical. In these scenarios, high-level teams initiate an incident response. The incident response process is discussed in detail in the Incident Response room. A few times, a detailed forensics activity also needs to be performed. This forensic activity aims to determine the incident’s root cause by analyzing the artifacts from a system or network.
Having the right People and Processes in place would never be enough without security solutions for detection and response. The Technology portion in the pillars refers to the security solutions. These security solutions efficiently minimize the team's manual effort to detect and respond to threats.
An organization’s network consists of many devices and applications. As a security team, individually detecting and responding to threats in each device or application would require significant effort and resources. Security solutions centralize all the information of the devices or applications present in the network and automate the detection and response capabilities.
Let's get a brief understanding of some of these security solutions:
- : Security Information and Event Management () is a popular tool used in almost every environment. This tool collects logs from various network devices, referred to as log sources. Detection rules are configured in the solution, which contains logic to identify suspicious activity. The solution provides us with the detections after correlating them with multiple log sources and alerts us in case of a match with any of the rules. Modern solutions surpass this rule based detection analysis, providing us with user behavior analytics and threat intelligence capability. Machine learning algorithms support this to enhance the detection capabilities.
Note: The solution only provides the Detection capabilities in a environment.
- : Endpoint Detection and Response () provides the team with detailed real-time and historical visibility of the devices’ activities. It operates on the endpoint level and can carry out automated responses. has extensive detection capabilities for endpoints, allowing you to investigate them in detail and respond with a few clicks.
- : A functions purely for network security and acts as a barrier between your internal and external networks (such as the Internet). It monitors incoming and outgoing network traffic and filters any unauthorized traffic. The also has some detection rules deployed, which help us identify and block suspicious traffic before it reaches the internal network.
Several other security solutions play unique roles in a environment, such as Antivirus, , /, XDR, , and more. The decision on what Technology to deploy in the comes after careful consideration of the threat surface and the available resources in the organization.