Audit - Active Directory avec PingCastle
 |
Difficulté : Intermédiaire Notions : Sécurité, active directory, audit. |
I. Introduction
Cette procédure à pour but d'expliquer le fonctionnement de l'outil PingCastle afin de réaliser des audits de sécurité Active Directory.
Information : l'outil PingCastle peut être téléchargé ici. Télécharger PingCastle
II. Audit de l'AD
2.1 Lancer l'audit
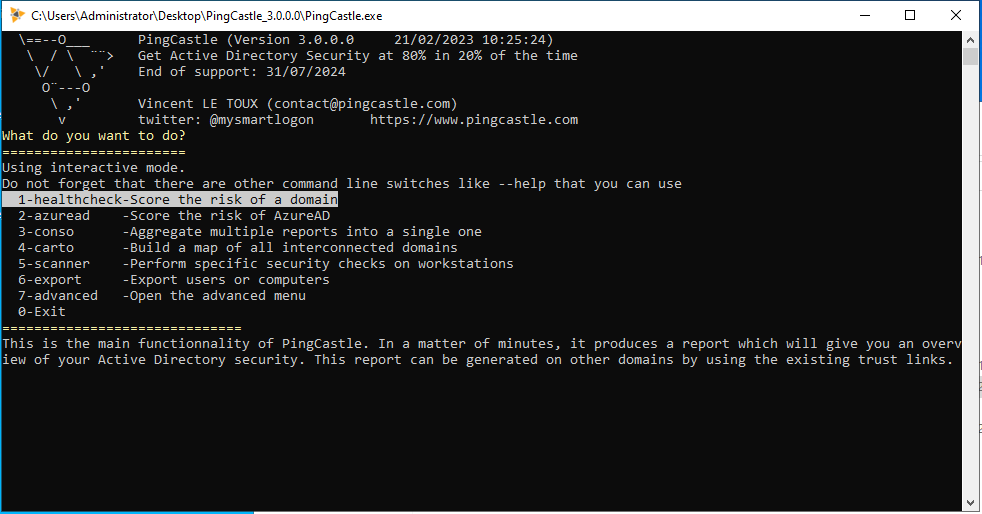
Décompresser l'outil et lancer 'PingCastle.exe'

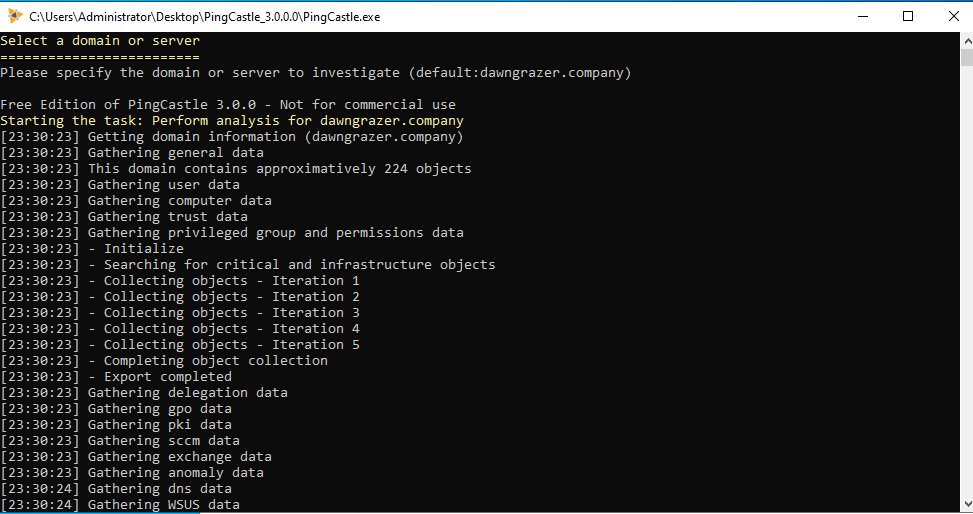
Dans la fenêtre qui s'affiche, sélectionner '1-Healthcheck-Score the risk of a domain'.
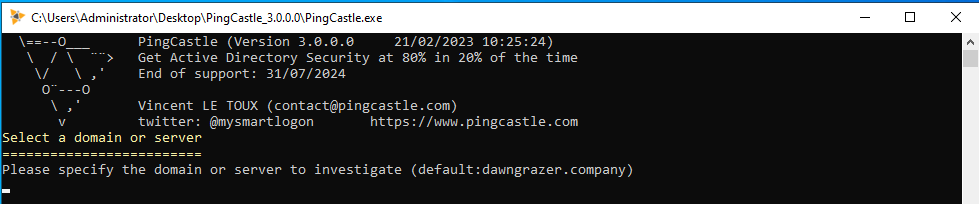
Sélectionner le domaine à auditer ou laisser vide si celui spécifié par défaut est correct.
l'audit se lance. A la fin, appyer sur une touche pour sortir.
2.2 Lire l'audit
l'audit a généré un fichier .html
Il est composé des sections suivantes :
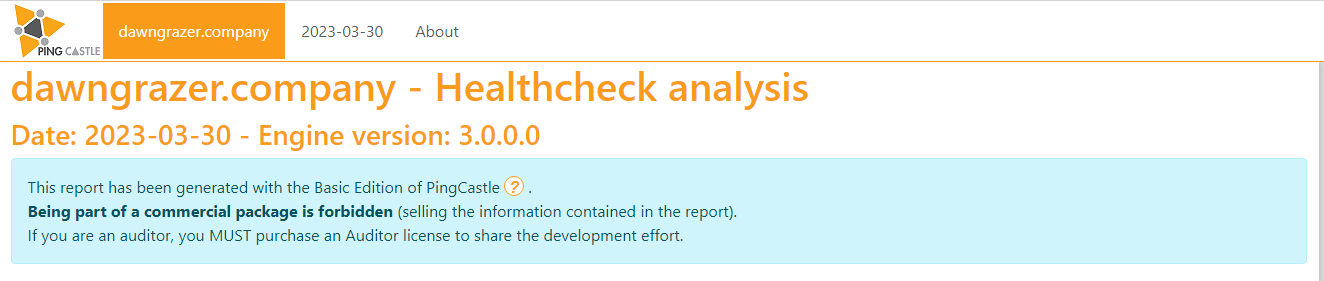
- l'en-tête : il contient simplement un disclaimer.
- Le score global : il est la somme de tous les indicateurs relevés, qui seront détaillés plus bas.
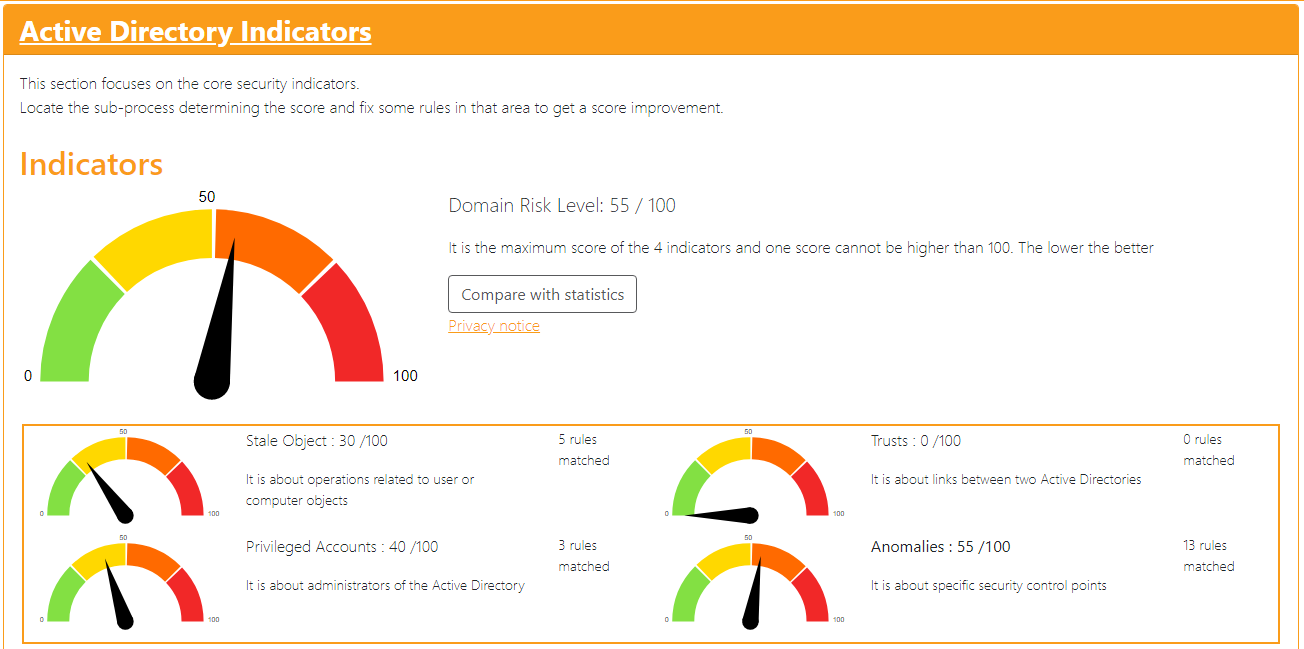
- Le score model : il s'agit d'une vision des points d'attentions
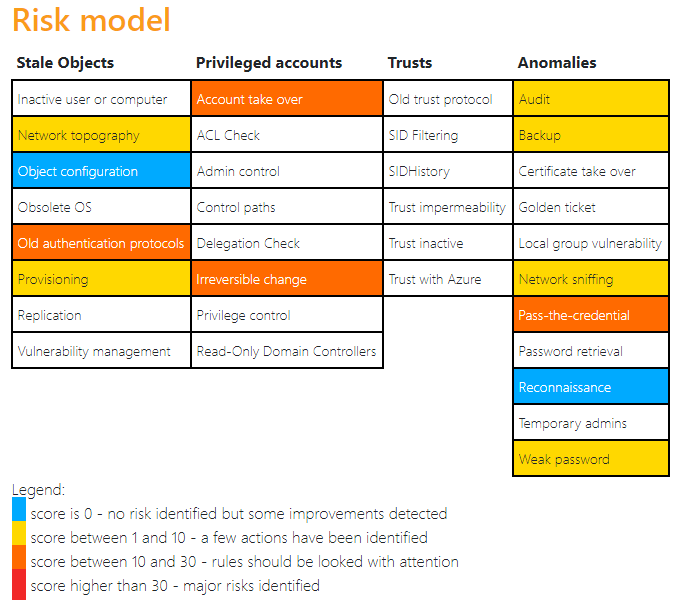
- Les deux sections suivantes ne sont détaillées que dans la version PRO de l'outil.
- Enfin, le détail de l'audit : Pour chaque catégorie, un score est calculé, chaque point est détaillé et les liens permettent d'accéder à l'explication du problème et au correctif qui va avec.
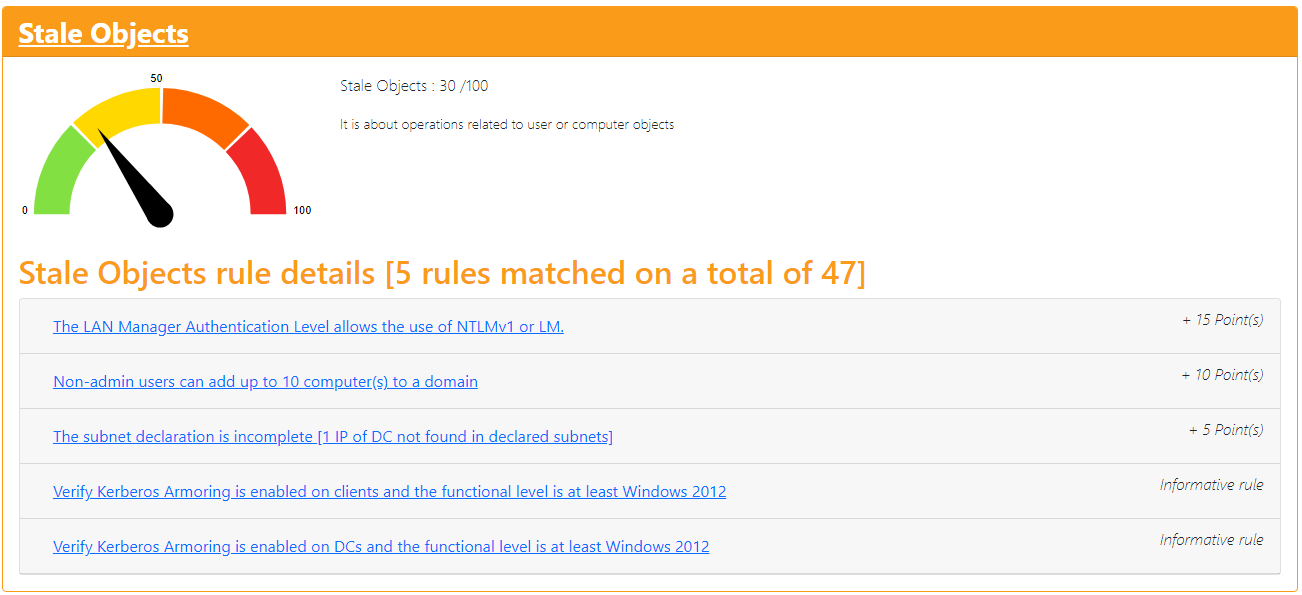
III. Fonctions avancées
D'autres fonctionnalités sont disponibles. Il est par exemple également possible d'auditer les domaines Azure ou de réaliser une cartographie des domaines et des contrôleurs.
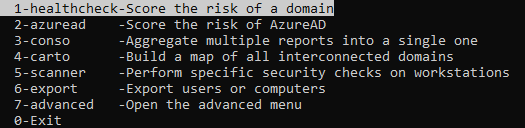
Ou encore de cibler des vulnérabilités particulières.
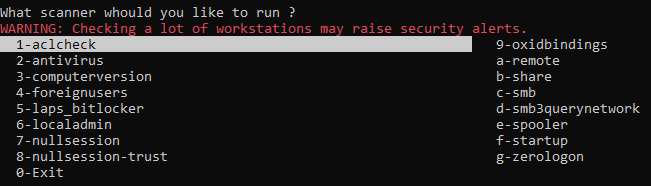
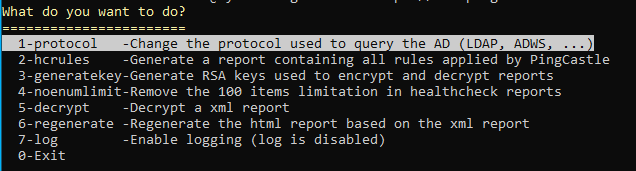
Voire d'appliquer directement certains correctifs ou effectuer certaines tâches depuis l'outil :