
OPNsense - Configuration de base
 |
Difficulté : Intermédiaire Notions : FreeBSD, firewall, opnsense, réseau. |
I. Introduction
Cette procédure vise à couvrir l'ensemble du paramétrage de base afin que le pare feu OPNsense soit fonctionnel.
Elle décrira l'ensemble des étapes nécessaires ainsi que les points à vérifier pour garantir un bon fonctionnement de l'installation.
II. Configuration système
2.1 Connexion à l'interface web.
Pour se connecter à l'interface web, utiliser l'URL fournie à l'étape précédente.
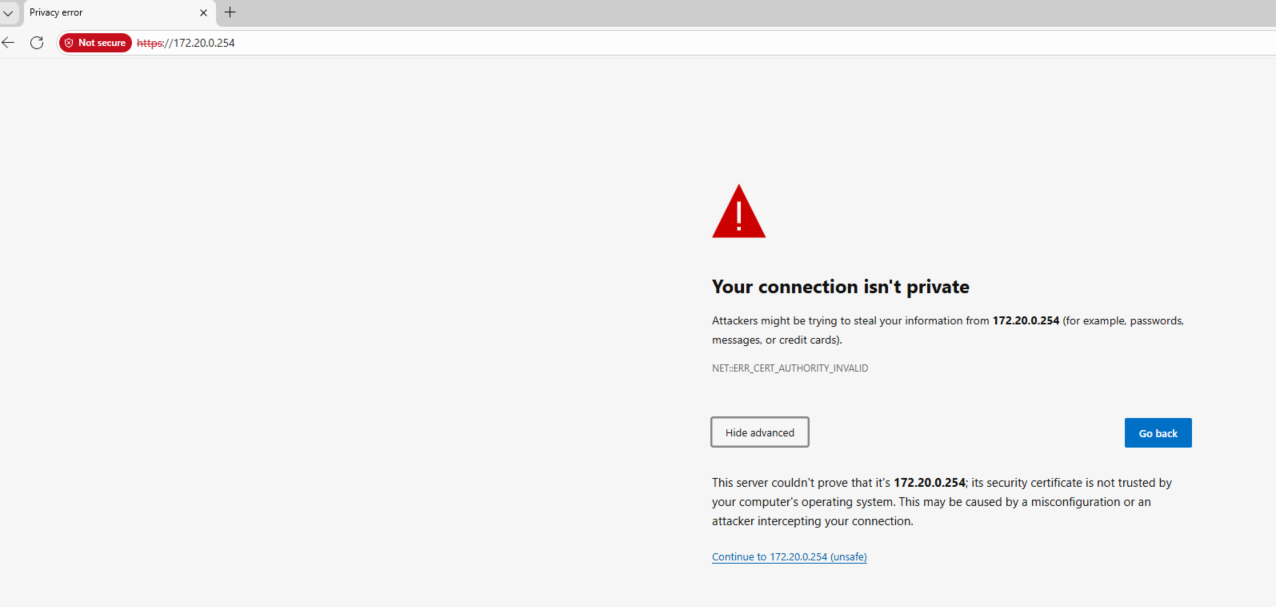
Lors de la première connexion, une alerte de certificat apparaît. Poursuivre la connexion.
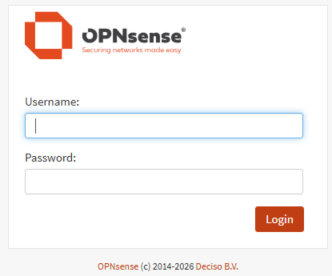
Les informations de connexion par défaut sont :
- login : root
- password : opnsense
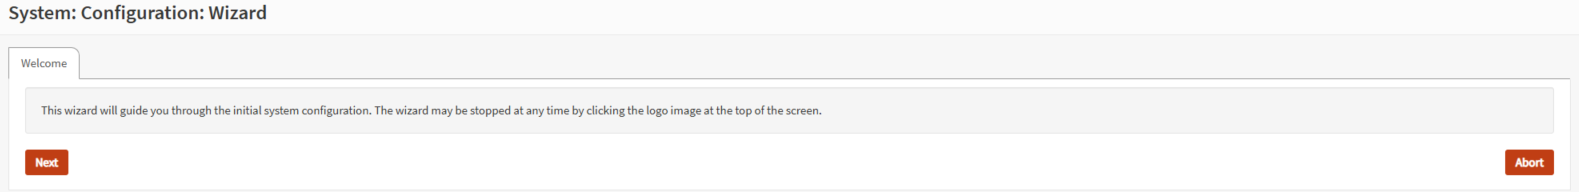
L'assistant d'installation se lance.
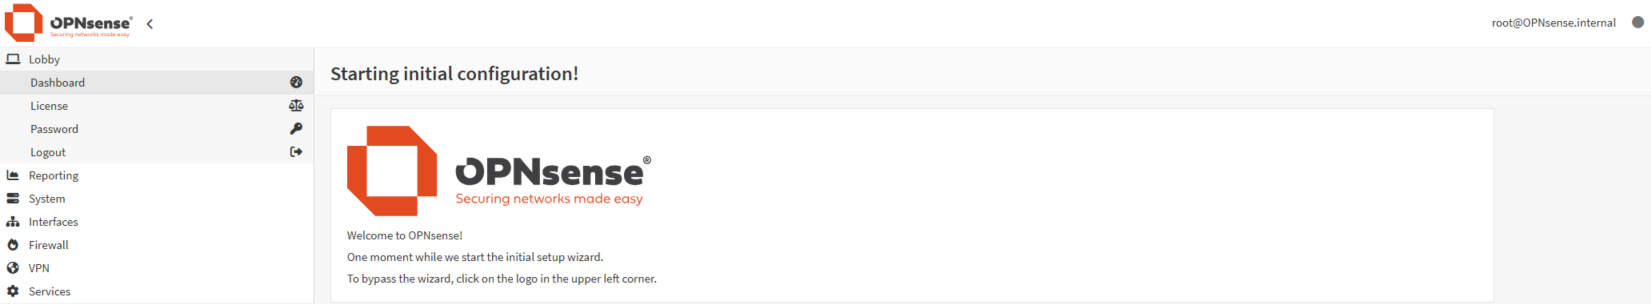
Ignorer cette étape en cliquant sur 'Abort'.
2.2 Configuration système
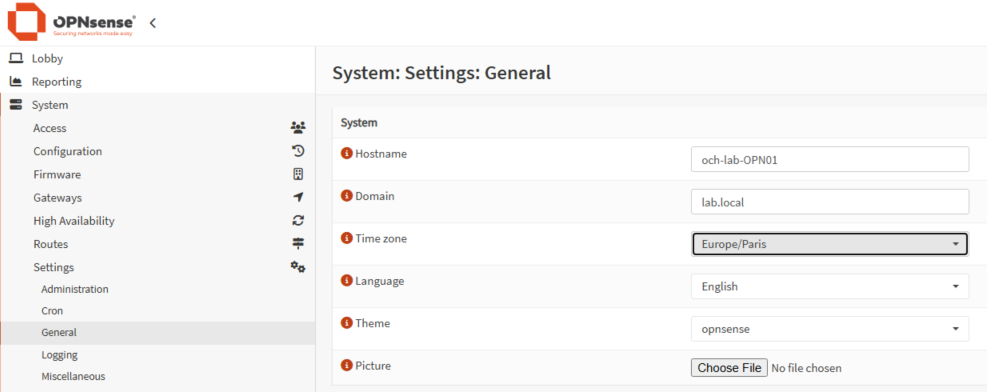
La première étape est de faire la configuration du système. Pour cela aller dans 'System --> Settings --> General'.
Les premiers points sont :
- Le nom du système
- Le domaine
- La timezone
- La langue (facultatif)
Il est également possible d'ajouter une image qui permettra ensuite de faire le Branding du système.
Il va ensuite falloir configurer les DNS externes à utiliser. Si une passerelle particulière est à utiliser, il faut également la préciser.
Sinon, si rien n'est précisé, il utilisera celle par défaut.
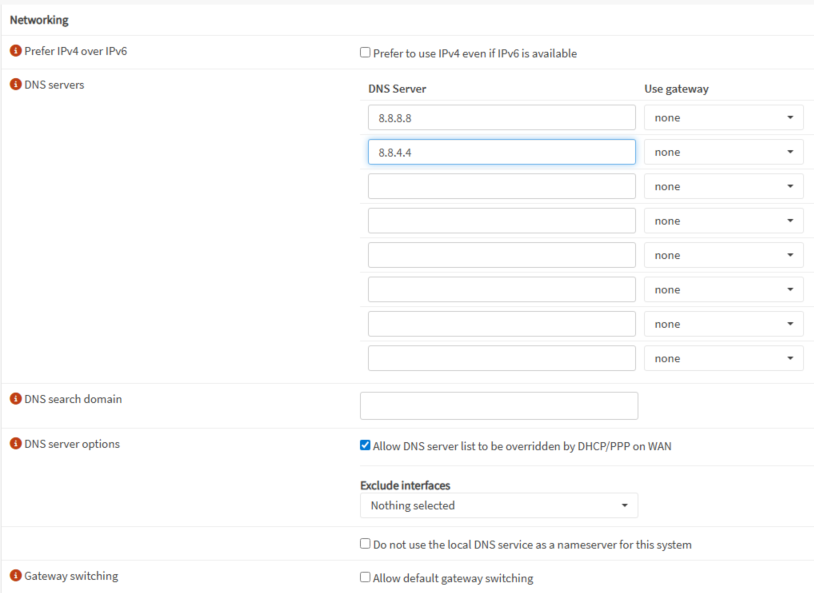
Valider les changements en cliquant sur 'Save'.
2.3 Sécurisation WebUI
L'étape suivante est de sécuriser l'accès à la webUI. Aller dans 'System --> Settings --> Administration'.
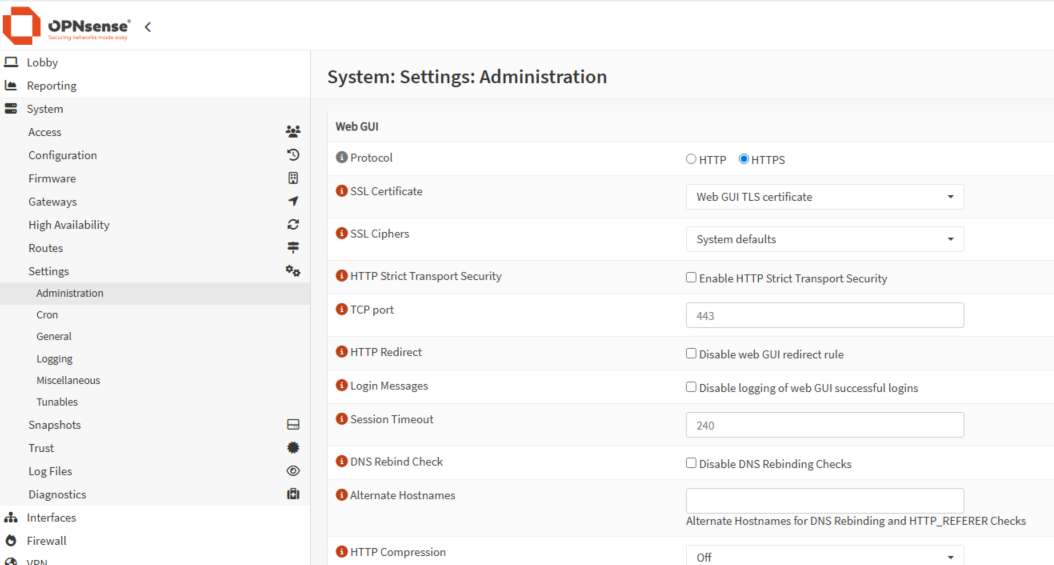
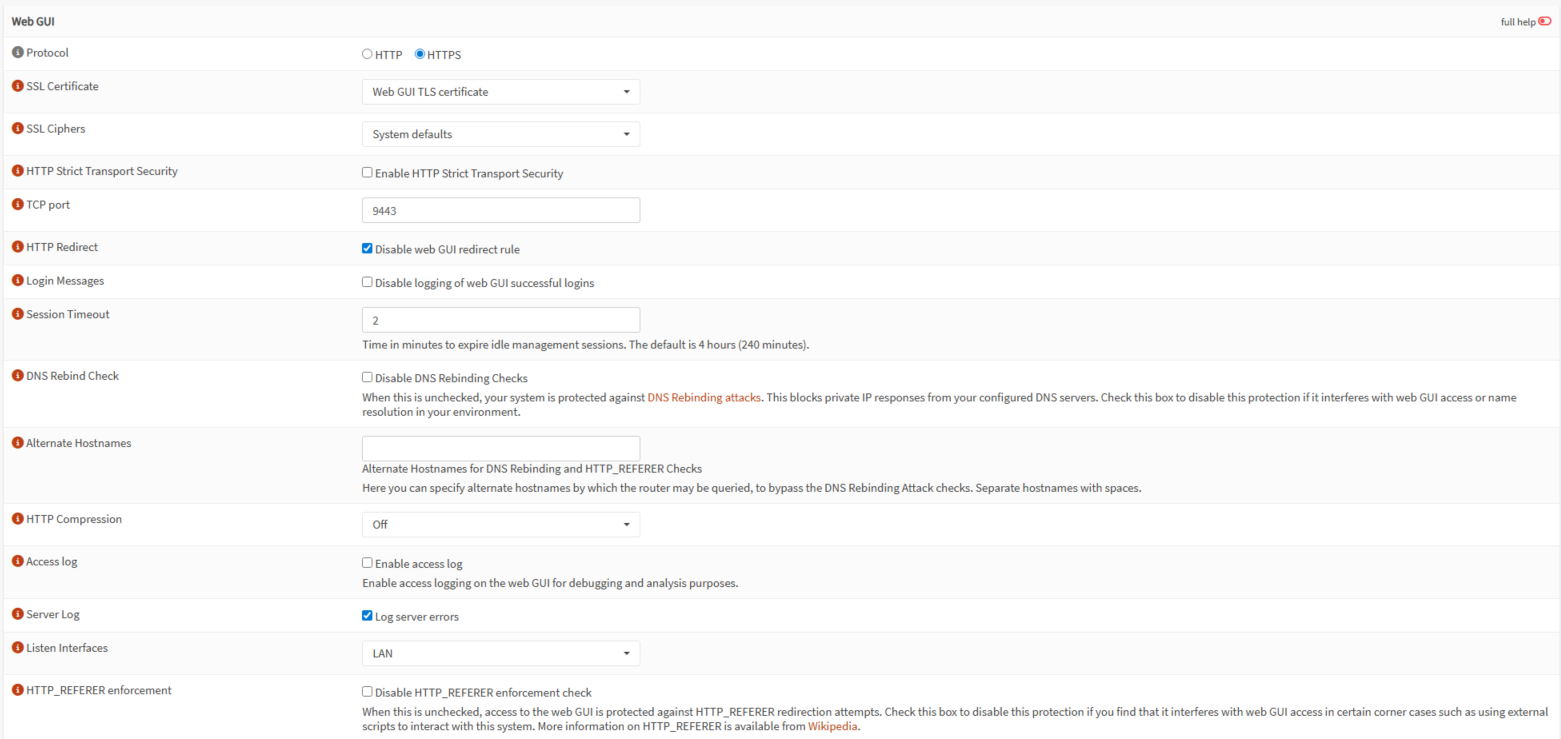
- Protocole : HTTPS
- SSL Certificate : Web GUI TLS certificate ( le changer par un certificat signé dès que la CA d'entreprise aura été montée )
- HTTP Redirect : Cocher cette case pour désactiver la redirection HTTP vers HTTPS ( cela va couper l'écoute sur le port 80 )
- Session Timeout : Diminuer à 2 minutes.
- Listen Interface : Limiter l'accès à l'interface web uniquement depuis l'interface ADMIN.
Bonne pratique : Changer le port d'écoute du HTTPS pour un port non standard (ex : 9443 ou 4432)
Plus bas dans la page, paramétrer également le SSH.
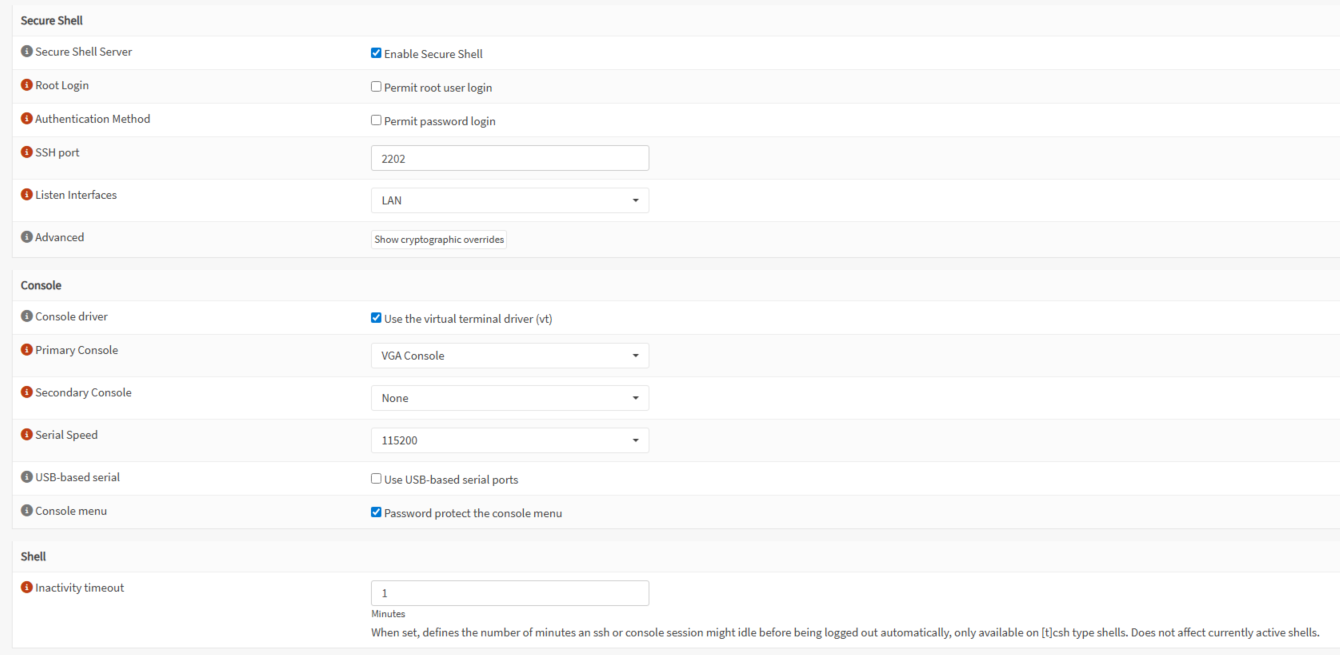
Attention : Il est recommandé de ne pas cocher les cases 'Root login' et permit 'password login'. Mais cela signifie qu'il faudra créer un compte de connexion SSH et lui créer une clé de connexion.
Info : l'authentification via un serveur tiers sera mis en place dans un second temps.
Sauvegarder le contenu et quitter en cliquant sur 'Save'.
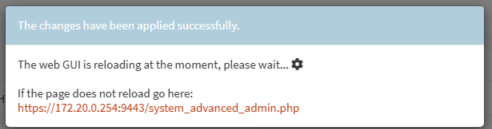
Suite aux modifications, le service web redémarre.
III. Sauvegardes et mises à jour
3.1 Sauvegardes automatiques
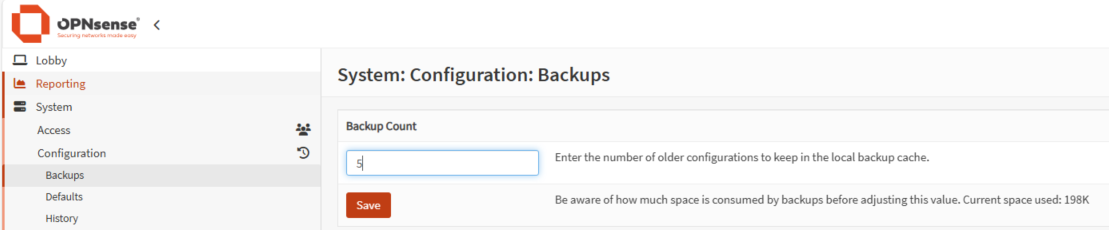
Aller dans 'System --> Configuration --> Backups'.
Définir un nombre de sauvegardes à garder en mémoire.
A chaque fois qu'une modification sera faite sur le système, celui-ci créera un point de sauvegarde. Il s'agit du nombre de points à garder (Conseillé : entre 3 et 5).
3.2 mises à jour
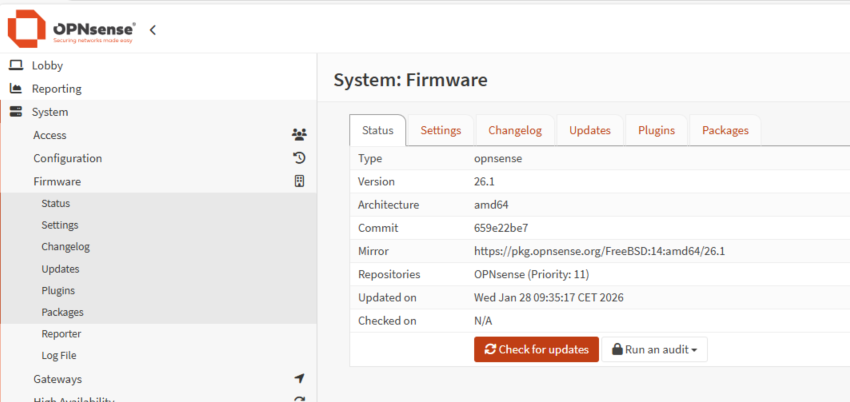
Pour mettre à jour le système, aller dans 'System --> Firmware --> status'.
Attendre l'actualisation, puis cliquer sur 'Check for updates'.
2.1 Configuration KEA DHCP
fff