
WDS - Automatisation de déploiement avec Unattend (GUI)
 |
Difficulté : Avancé Notions : Déploiement, installation système, réseau, démarrage sur le réseau. |
I. Introduction
L'utilisation des fichiers de réponses (AnswerFiles ou Unattend) permet d'automatiser le déploiement de bout en bout.
Ainsi, il suffit de faire démarrer le poste en PXE sur le réseau et, dès ce moment là, plus aucune action n'est requise. La machine est déployée automatiquement et une fois terminée, celle-ci est directement configurable.
II. Installation des ADK
Info : Les ADK peuvent être téléchargés ici : Microsof Learn - ADK Download
Lancer l'installation avec le programme téléchargé.
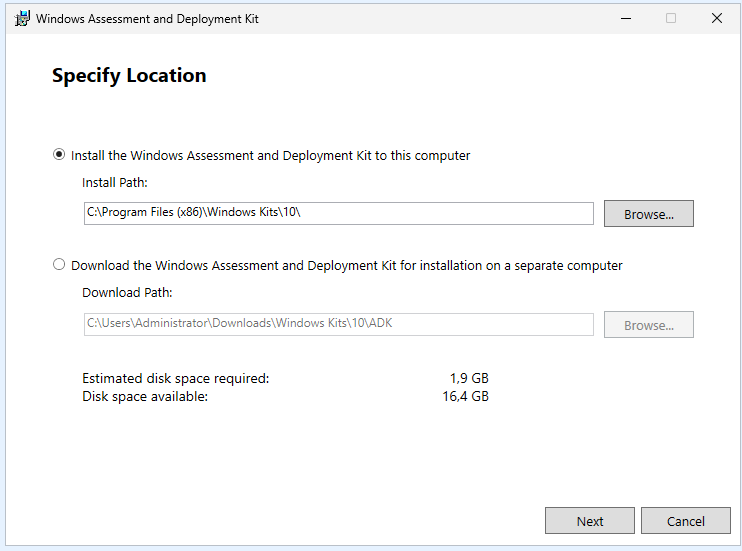
Choisir 'Install the windows Assessment and deployment kit to this computer'.
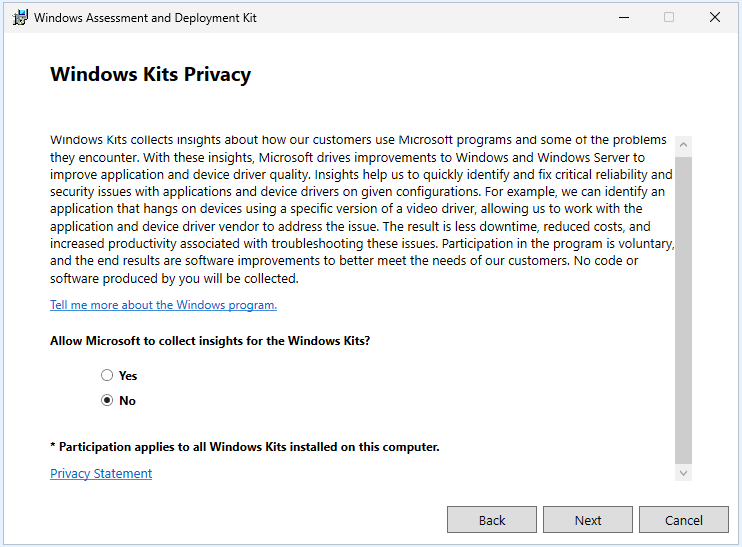
Choisir de ne pas transmettre les données de diagnostic à Microsoft puis faire 'Next'.
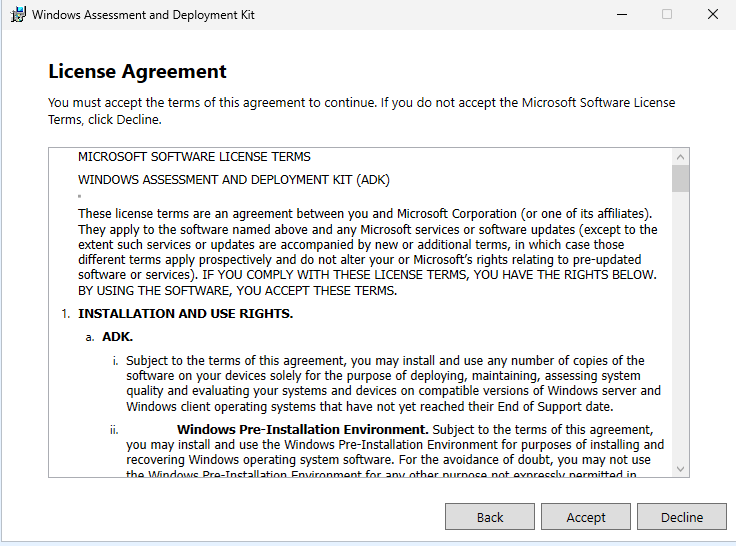
Accepter les termes du contrat de licence.
Cocher toutes les cases, puis faire 'Install'.
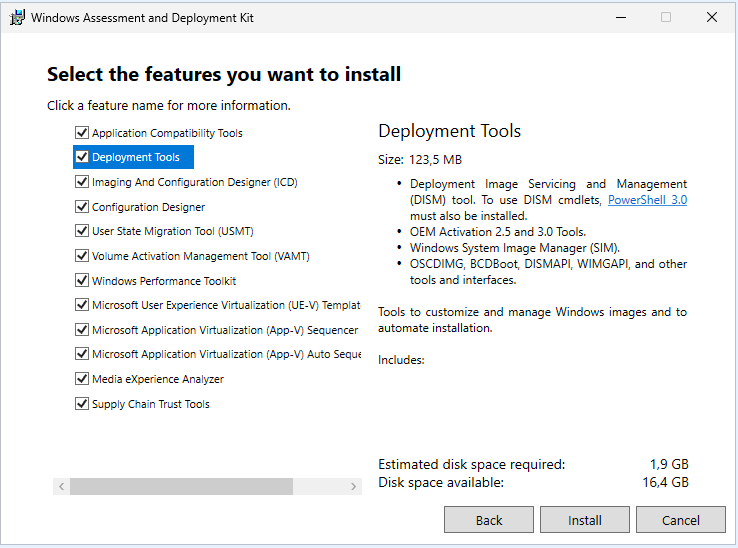
Attendre la fin de l'installation.
A la fin de l'installation, cliquer sur 'Close'.
III. Création du fichier réponse
3.1 paramétrage de l'espace de travail
Lancer le 'Windows System Image Manager'.
3.1.1 Créer le catalogue
La première étape est d'ouvrir l'image à partir de laquelle il faudra générer le catalogue des options.
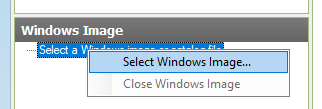
Faire un clic droit sur 'Select a Windows image file' puis cliquer sur 'Select Windows Image...'.
Sélectionner l'image 'Install.wim' à utiliser.
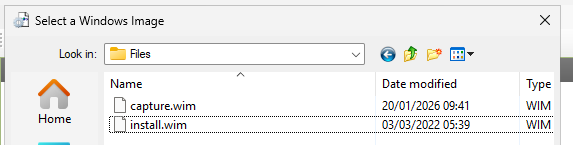
Attention : Il faut avoir préalablement copié l'image dans un répertoire de travail sur le serveur. En effet, si l'image est en lecture seule, il ne pourra pas constituer le catalogue correctement. Il n'est donc pas possible d'utiliser directement l'image présente sur le media d'installation.
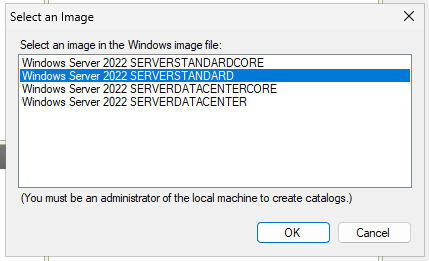
Choisir l'image pour laquelle il faudra générer le fichier réponse, puis cliquer sur 'OK'.
Cliquer sur 'Yes'.
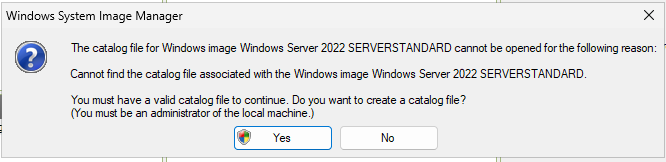
Attendre la fin de l'import.
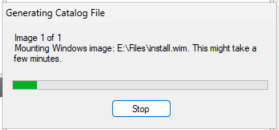
A la fin de l'import, le catalogue est disponible et il sera possible d'ajouter des composants à ses fichiers de réponse.
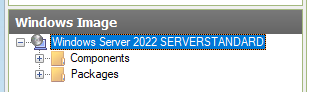
3.1.2 Créer le distribution share
La seconde étape est de créer un partage de distribution où seront stockés les scripts, packages et logiciels>drivers supplémentaires à installer à travers le fichier de réponse.
Faire un clic droit sur 'Select a Distribution Share' puis 'Create Distribution Share...'.
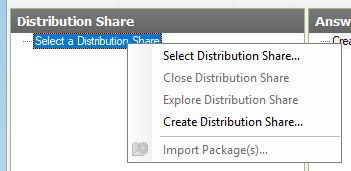
Sélectionner l'emplacement du dossier (de préférence sous le partage WDS) et valider.
Le partage est créé.
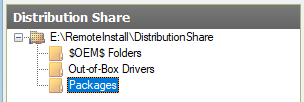
3.2 Création du fichier
Une fois les étapes précédentes franchies, il est maintenant temps de créer le fichier de réponse en lui même.
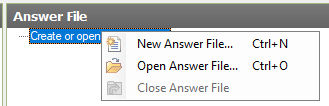
Faire un clic droit sur 'Create or open an answer file' puis 'New answer file...'.
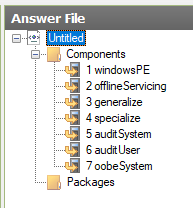
Le fichier se compose en une série d'étape représentant toutes les étapes d'une installation windows.
Allant de l'étape de démarrage sur l'image de boot, jusqu’à la première connexion d'un utilisateur et l'exécution des tâches post déploiement. En passant également par l'installation du système et la personnalisation fine des paramètres de celui-ci.
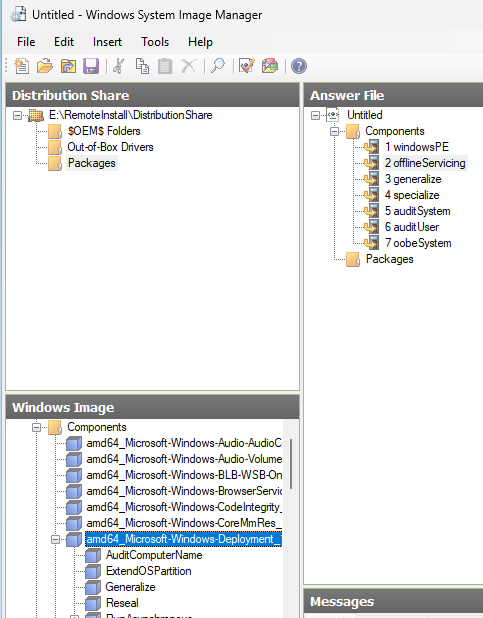
L'idée est donc ici d'ajouter les actions à effectuer pour chaque étape de l'installation. Pour cela il faudra rechercher le composant à utiliser en bas à gauche dans le catalogue et le glisser-déposer dans l'étape cible.
Astuce : Un fichier réponse type pour une installation de windows 2022 server GUI est disponible en pièce jointe sur cette page.
1 - WindowsPE
Il s'agit de la première étape de l'installation : le boot.
Cette étape charge l'image de démarrage et va gérer :
- la sélection des disques, leur partitionnement et le formatage.
- le choix de l'édition de windows à installer (install.wim ou fichier image custom).
- Jouer des scripts d'automatisation pré-installation.
Le premier bloc à ajouter est celui de la sélection des langues et locales lors de l'installation 'amd64_Microsoft-Windows-International-core-WinPE'.
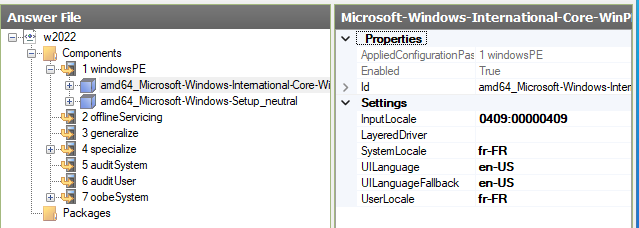
Puis son sous-élément 'SetupUILanguage'
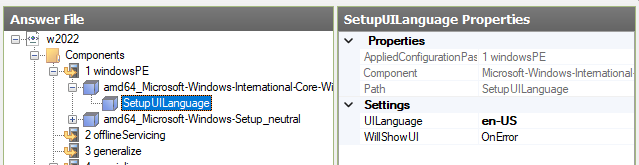
Ajouter ensuite le bloc qui va gérer le partitionnement et le formatage du disque.
'amd64_Microsoft-Windows-Setup_Neutral --> DiskConfiguration'.
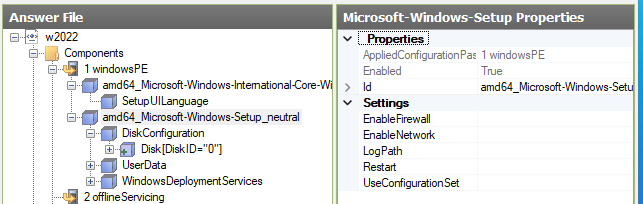
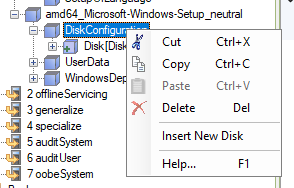
Insérer un nouveau disque.
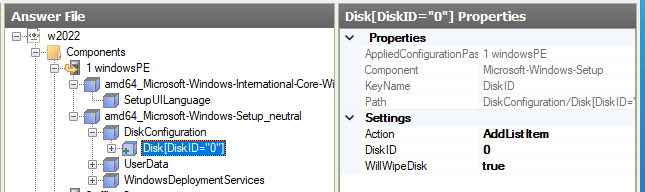
Paramétrer le disque comme suit :
Créer les partitions suivantes :
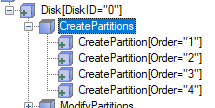
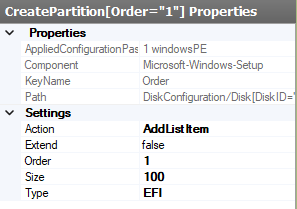
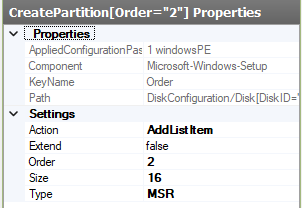
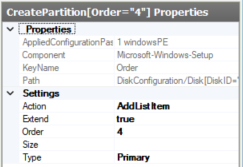
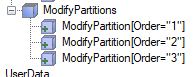
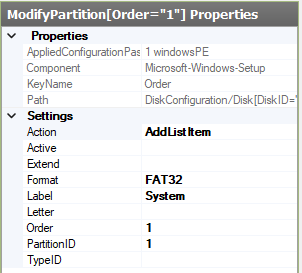
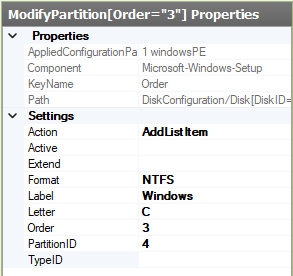
Puis les formater avec le bloc 'ModifyPartitions'.
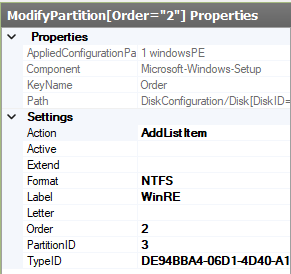
Pour la partition MSR, le typeID complet à mettre est : DE94BBA4-06D1-4D40-A16A-BFD50179D6AC
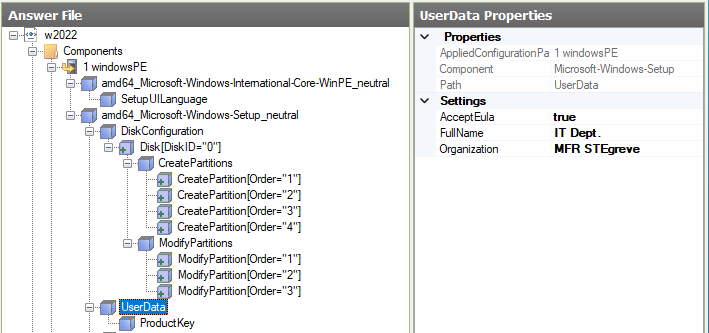
Puis, ajouter le bloc contenant les données utilisateur, au sens organisation.'amd64_Microsoft-Windows-Setup_Neutral --> UserData'.
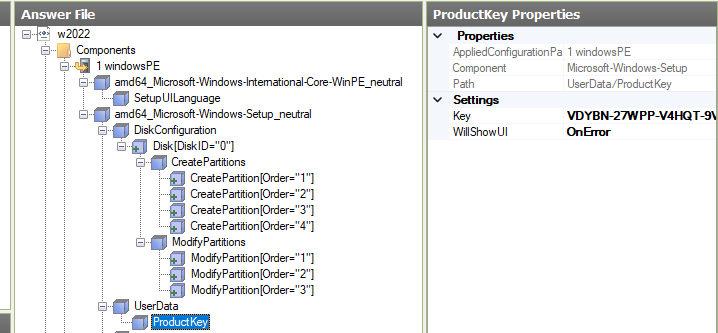
Dans le sous bloc 'amd64_Microsoft-Windows-Setup_Neutral --> UserData --> ProductKey', il faudra inscrire la Clé de produit.
Possibilité d'ajouter une clé générique comme ici pour 2022 : VDYBN-27WPP-V4HQT-9VMD4-VMK7H
Info : Pour les déploiements dans le cadre de l'activation en volume, les clés sont ici : Windows - Liste des clés KMS
Enfin, le dernier élément à ajouter est celui de l'image à installer (dans le cas ou celui-ci n'est pas manuel)
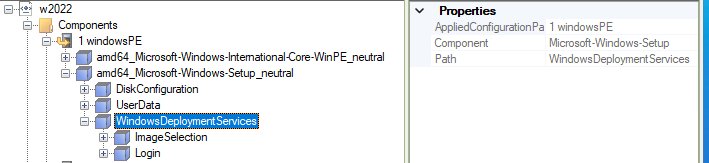
Pour cela il faut ajouter le bloc 'amd64_Microsoft-Windows-Setup_Neutral --> WindowsDeploymentServices'.
Paramétrer les éléments suivant dans 'ImageSelection --> InstallImage' (c'est la source de l'install).
- Le nom du fichier image.
- Le nom du groupe d'image.
- Le nom de l'image (trouvable sur WDS, en cliquant droit sur l'image et en affichant ses propriétés).
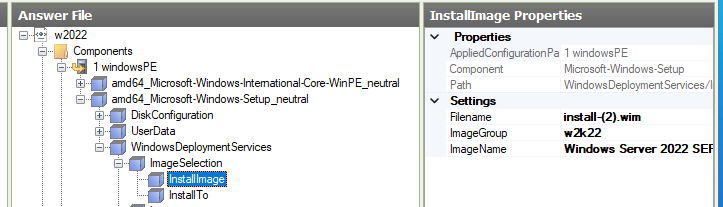
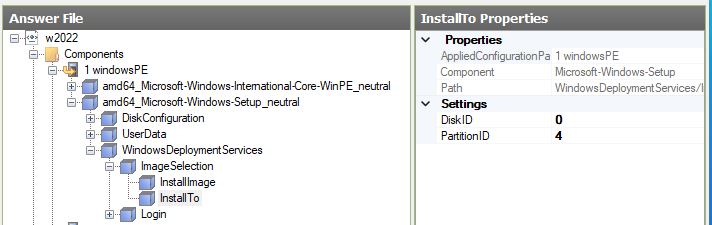
Puis les éléments dans 'ImageSelection --> InstallTo' (c'est la destination de l'installation).
ici : Disque 0, partition 4 car c'est ce qui a été créé plus haut.
Pour terminer, les informations de connexion au serveur WDS pour l'accès au partages contenant les images et autres.
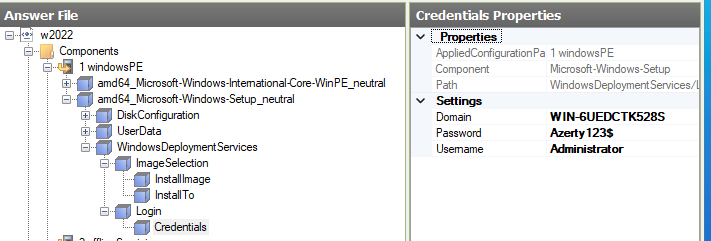
Attention : Comme vu ci-dessus, les informations d'identifications sont en clair sur le fichier.
2 - OfflineServicing (Sauf cas particulier, pas d'informations à entrer à cette étape).
Cette étape sert à modifier l'image qui sera installées graçe à DISM. Cela sert à :
- Ajouter des packages windows update (.msu, .cab).
- Installer ou retirer des fonctionnalités (ceux que l'on voit dans les roles and features).
- Ajouter des drivers.
- Ajouter des pack de langues.
- Appliquer des tweaks sur le registre ou sur la sécurité.
- Pré-configurer des applications installées par défaut ou des stratégies.
3 - Generalize (Sauf cas particulier, pas d'informations à entrer à cette étape).
Cette étape sert dans le cas d'une automatisation de la capture d'image.
Elle gère les fonctionnalités sysprep pour généraliser un template.
- Retirer les identifians uniques (SID, GUID, ...)
- Retirer des drivers spécifiques préalablement présents.
- Réinitialiser les données d'activation.
- Supprimer le contenu des fichiers journaux.
- Préparer le passage en OOBE
- Faire en sorte que la phase d'install locale se lance lors du prochain démarrage.
4 - Specialize
A l'inverse du generalize, le specialize vise à customiser une image généraliste :
- Nom de l'ordinateur
- Joindre le domaine (si demmandé)
- Appliquer le paramétrage réseau
- Détecter et installer les drivers spécifiques
- Appliquer les paramètres de région et langue
- Lancer des scripts personnalisés
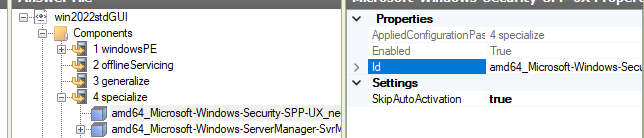
Ajouter le bloc 'amd64_Microsoft-Windows-Security-SPP-UX__neutral'. Celui-ci sert à passer l'autoactivation.
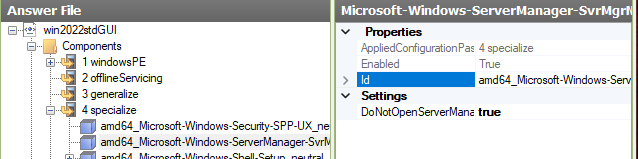
Ajouter le bloc 'amd64_Microsoft-Windows-ServerManager-SvrMgrNc__neutral'. Celui-ci permet de ne pas afficher le server manager à chaque ouverture de session.
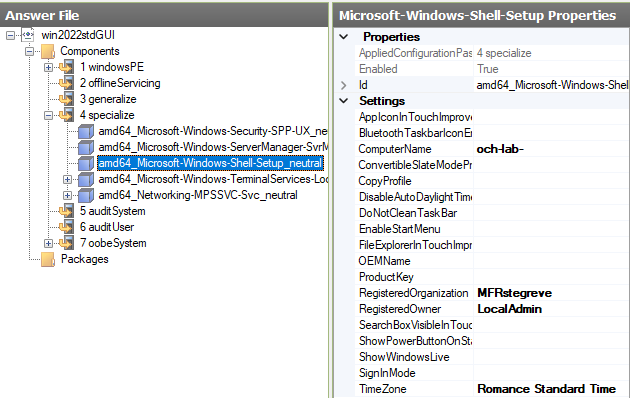
Ajouter le bloc 'amd64_Microsoft-Windows-Shell-Setup__neutral'
Celui-ci ne sert que si aucune politique d’intégration ActiveDirectory n'est gérée en amont sur WDS.
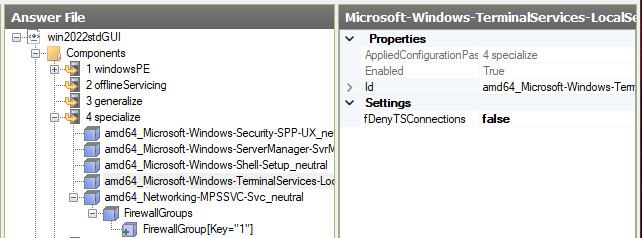
Les deux setings restants ne sont pas obligatoires et servent juste à configurer le remote desktop.
'amd64_Microsoft-Windows-TerminalServices-LocalSessionManager__neutral'
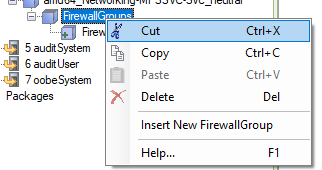
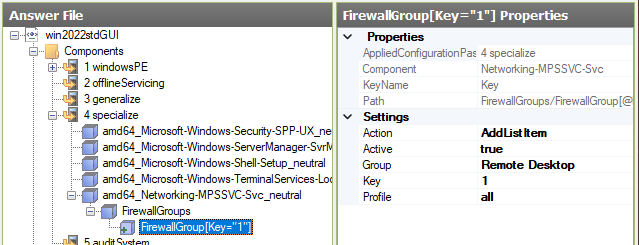
Ajouter le bloc 'amd64_Networking-MPSSVC-Svc__neutral --> FirewallGroups' puis faire un clic droit sur 'FirewallGroups' et 'insert New FirewallGroup'.
Remplir comme suit.
5 - Audit System
Dans le cadre d'une préparation de master, sert à démarrer le système en mode audit afin de customiser l'image avant de faire le sysprep OOBE. Dans ce mode il est possible :
- D'installer les drivers
- Installer des application sur l'ensemble du système ( pour tous les utilisateurs)
- Appliquer du tweaking sur les clé de registre
- Lancer des scripts spécifiques OEM ou du service IT de l'entreprise.
- Terminer la préparation de l'image de référence avant la capture.
6 - Audit User
Sert à personnaliser le système pour un utilisateur défini, comme par exemple :
- Installer des applications spécifiques à l'utilisateur
- Ajuster des options sur la personnalisation du bureau, du menu démarrer, etc...
- Lancer des scripts qui nécessiterai un contexte utilisateur
- préparer un profil 'type' qui sera ensuite utilisé comme base pour les futurs profils utilisateurs.
7 - OOBE System
La dernière étape de l'installation. Elle consiste à définir l'expérience utilisateur final après le déploiement. Par exemple :
- créer des comptes utilisateurs supplémentaires
- Appliquer des politiques de confidentialité ou de sécurité
- afficher des écrans de bienvenue
- lancer des tâches d'automatisation post-déploiement (installation d'agents, stratégies locales, etc...)
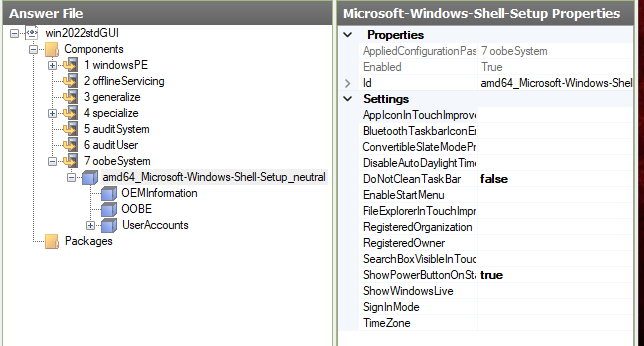
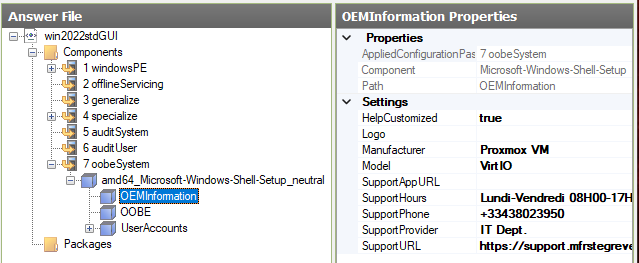
Pour cette dernière étape, il faut ajouter certains sous-module de 'amd64_Microsoft-Windows-Shell-Setup__neutral --> OEMInformation'.
Celle-ci contiendra les informations à afficher sur le support par exemple.
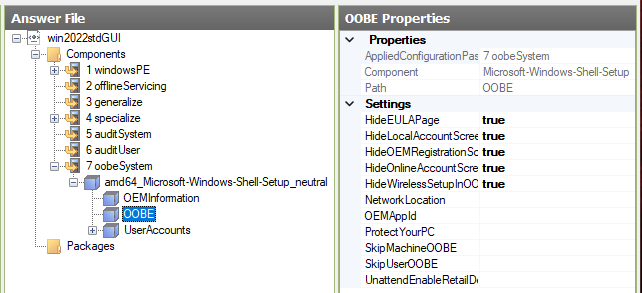
Puis ajouter le bloc 'amd64_Microsoft-Windows-Shell-Setup__neutral --> OOBE'.
Cela permet de passer toutes les étapes de confirmation à la fin de l'installation.
Enfin l'on pourra ajouter un compte d'administration général et changer le mot de passe de l'administrateur.
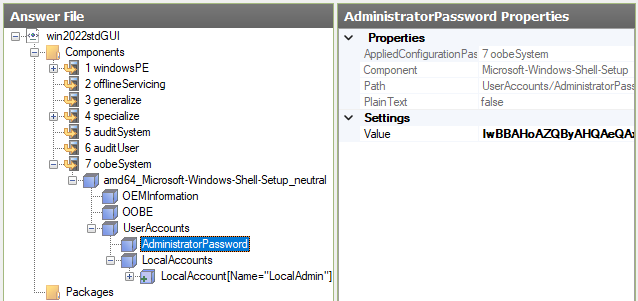
Pour cela, Ajouter le bloc 'amd64_Microsoft-Windows-Shell-Setup__neutral --> UserAccounts'.
Puis modifier 'amd64_Microsoft-Windows-Shell-Setup__neutral --> UserAccounts --> AdministratorPassword'.
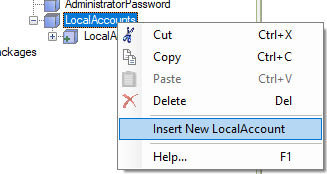
Ajouter le bloc 'amd64_Microsoft-Windows-Shell-Setup__neutral --> UserAccounts --> LocalAccounts'. Puis faire un clic droit 'Insert LocalAccount'.
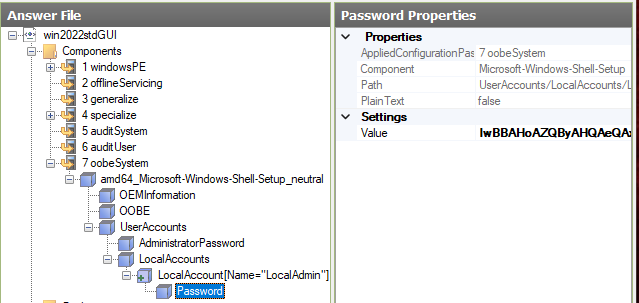
Ajouter un compte comme suit :
En conclusion, il faudra adapter tout cela au besoin. Une fois le fichier terminé il faudra l'enregistrer dans le répertoire 'RemoteInstall\WdsClientUnattend' du serveur WDS.
IV. Configuration WDS
Pour configurer WDS, il faudra ajouter le fichier créé à deux endroits. En effet, il faut un fichier pour la boot image et un fichier pour l'installation.
Cependant, ces fichiers sont constitués de deux blocs distinct et quand windows va lire le fichier lors de l'installation, il ne lira que la partie qui lui est nécessaire à cette étape.
Ainsi, un seul fichier est suffisant, mais il faudra quand même le pointer aux deux endroits.
Pour la partie démarrage, Faire un clic droit sur le serveur puis 'Properties'
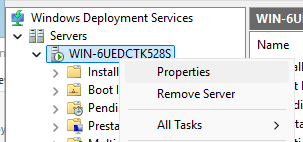
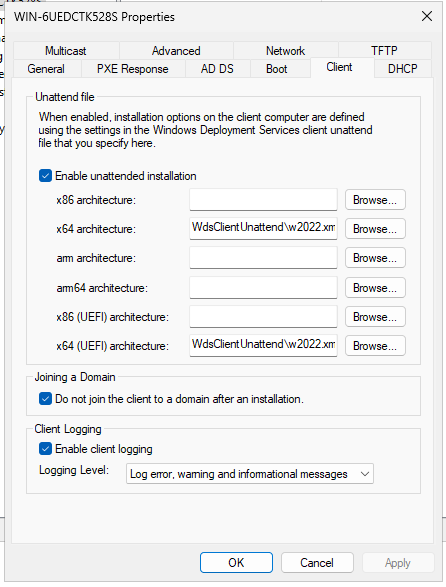
Dans l'onglet 'Client' cocher la case 'Enable unattended installation'.
Ajouter les fichiers nécessaires en cliquant sur 'browse' et en allant récupérer les fichiers précédemment créés.
Puis cliquer sur 'Apply' et 'OK'.
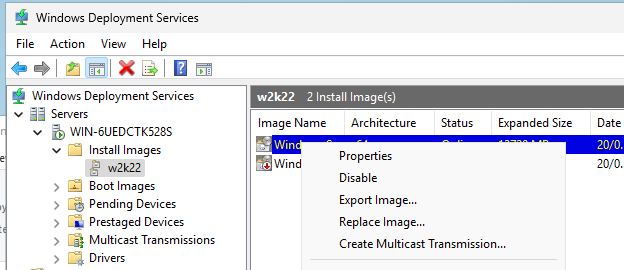
Pour la partie installation, aller dans 'Install images' et choisir l'image qui sera automatisée.
Faire un clic droit puis 'properties'.
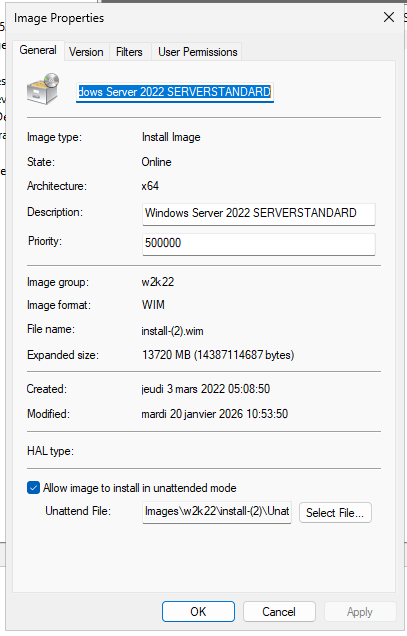
En bas le la fenêtre, cocher la case 'Allow image to install in unattended mode'.
Ajouter le fichier en cliquant sur 'Select File...' puis valider avec 'Apply' et 'OK'.
V. Déploiement d'une machine client
Prérequis : Les machines proxmox nécessitent un paramétrage particulier lors de leur création pour pouvoir être installée en PXE à travers un WDS. Pour ces machine, merci de lire la note suivante, sinon ignorer ce message.
Prérequis pour les clients proxmox.
Créer un client proxmox pour le déploiement.
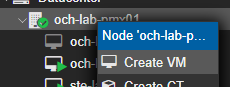
Lancer la création de la VM proxmox.
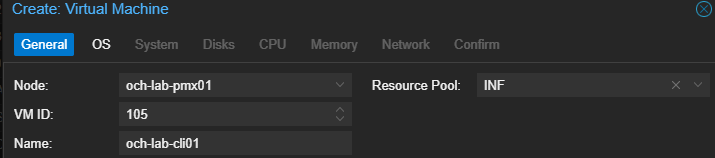
Pour la première étape, pas de changement. Entrer le nom de la VM, puis son ressource pool.
Cocher 'Do not use any media' pour le media d'installation.
Choisir en système 'Microsoft Windows' et '11/2022/2025'.
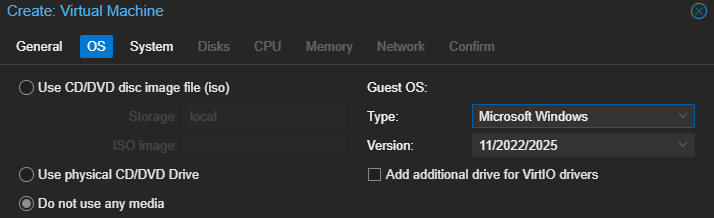
Attention : Un mauvais choix lors de cette étape entraînera des problèmes de compatibilité sur le matériel reconnu par la VM.
Penser à renseigner correctement le stockage TPM et UEFI (il faudra choisir le même stockage de destination que le disque système). Le contrôleur SCSI devra être 'VirtIO SCSI single'.
Il faudra également s'assurer que le BIOS soit bien 'OVMF (UEFI)'.
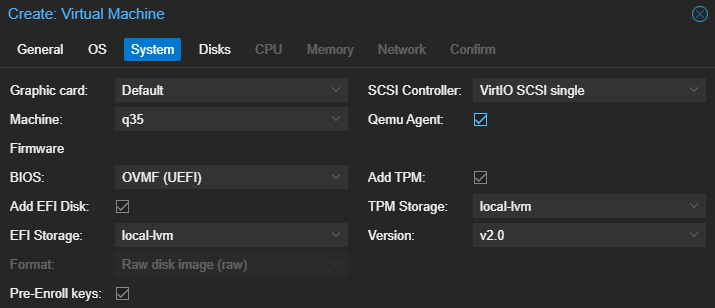
Attention : Un mauvais choix à cette étape entraînera une erreur sur le formatage du disque (disque non reconnu).
Choisir un disque de type 'SATA'.
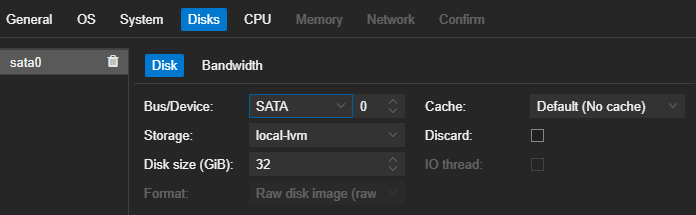
Attention : Un mauvais choix à cette étape entraînera une erreur sur le formatage du disque (disque non reconnu).
Les étapes suivantes sont les mêmes que pour une création standard.
Il faudra juste pensez à mettre la carte réseau sur le bon VMBR.
Une fois la création terminée, il faudra aller sur la VM, dans la rubrique 'Hardware' et faire 'Add --> VirtIO RNG'.
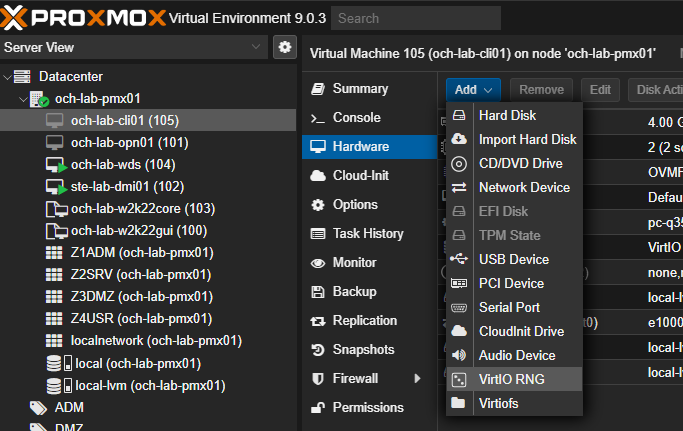
Les options par défaut sont suffisantes.
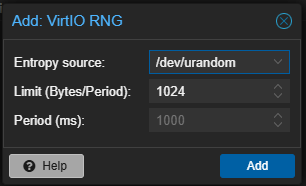
Attention : L'oubli de ce composant rendra le boot sur le réseau en UEFI impossible ( carte réseau non reconnue dans le bios).
Enfin, dans la rubrique 'Options', changer l'ordre de démarrage pour que la carte réseau apparaisse en premier.
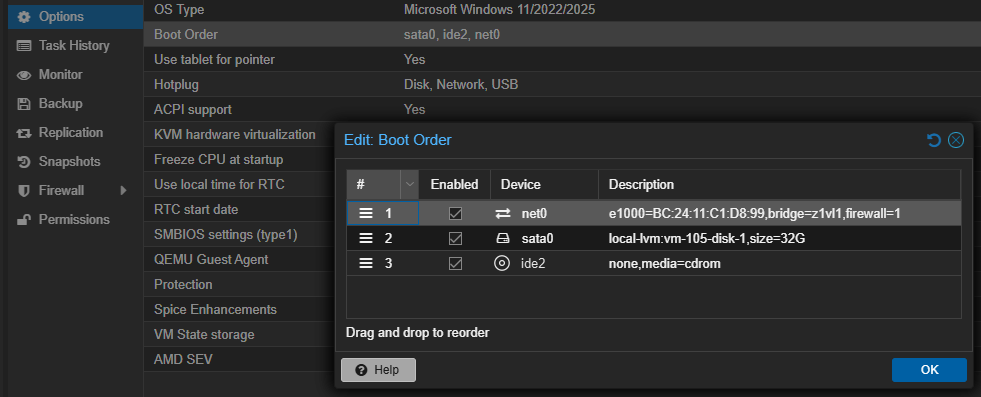
La machine est désormais correctement configurée et prête à démarrer.
Démarrer le client.
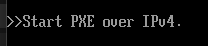
Le serveur est trouvé.
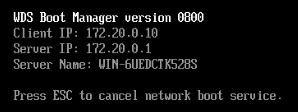
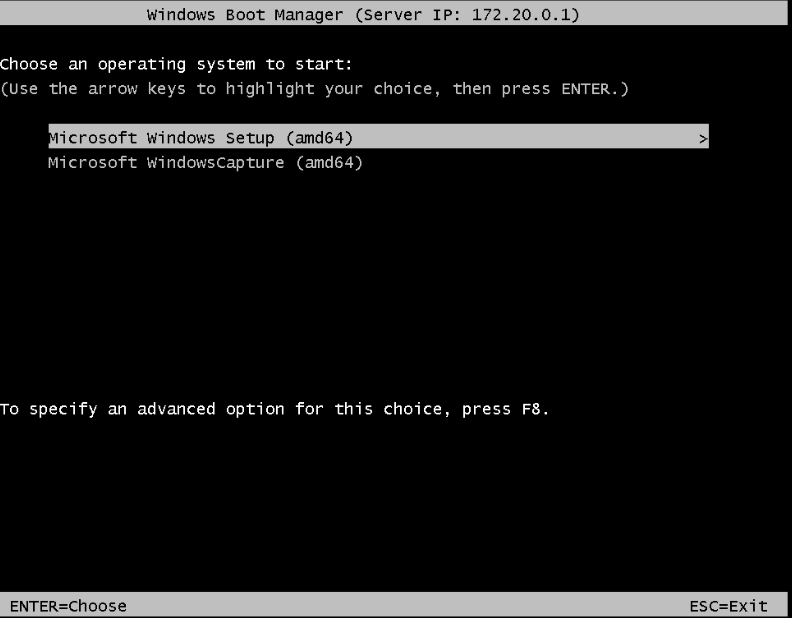
Attendre l'autosélection ou sélectionner l'image d'installation.
L'image de démarrage charge.
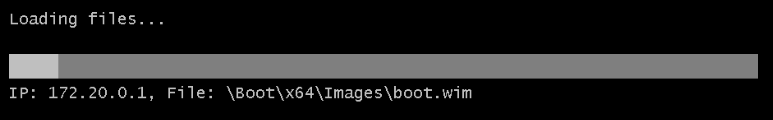
Le processus d'installation commence.
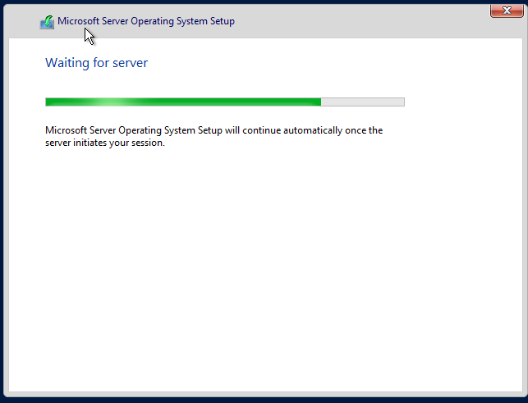
Lorsque toute la partie Boot à été jouée. l'installation poursuit avec l'installation.
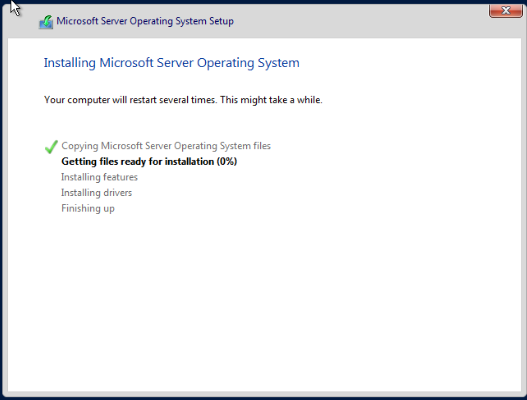
Après le redémarrage, le poste continue son installation.
Lorsque l'écran de login apparaît, faire ctrl+alt+suppr et le compte administrateur se connecte.
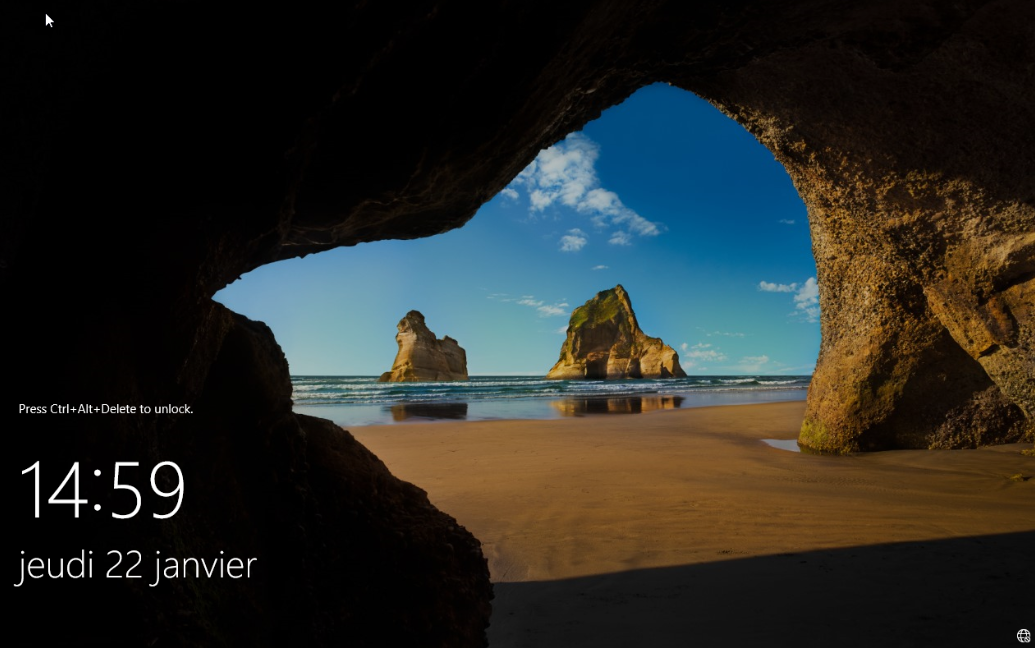
Si des scripts avaient été déclarés dans le processus d'installation, ils se seraient joués à ce moment là.
La machine est désormais prête à être utilisée.