Filer - Création de répertoires partagés
 |
Difficulté : Novice Notions : Serveurs de fichiers, partages réseaux, travail collaboratif. |
I. Introduction
Cette procédure à pour but d'expliquer la mise en place de partages de fichiers dans le cadre des erveurs de fichiers.
Info : En complément de cette page, il peut être intéressant de consulter d'abord la page : Active Directory - Méthode AGDLP
II. Création d'un partage
En mode GUI
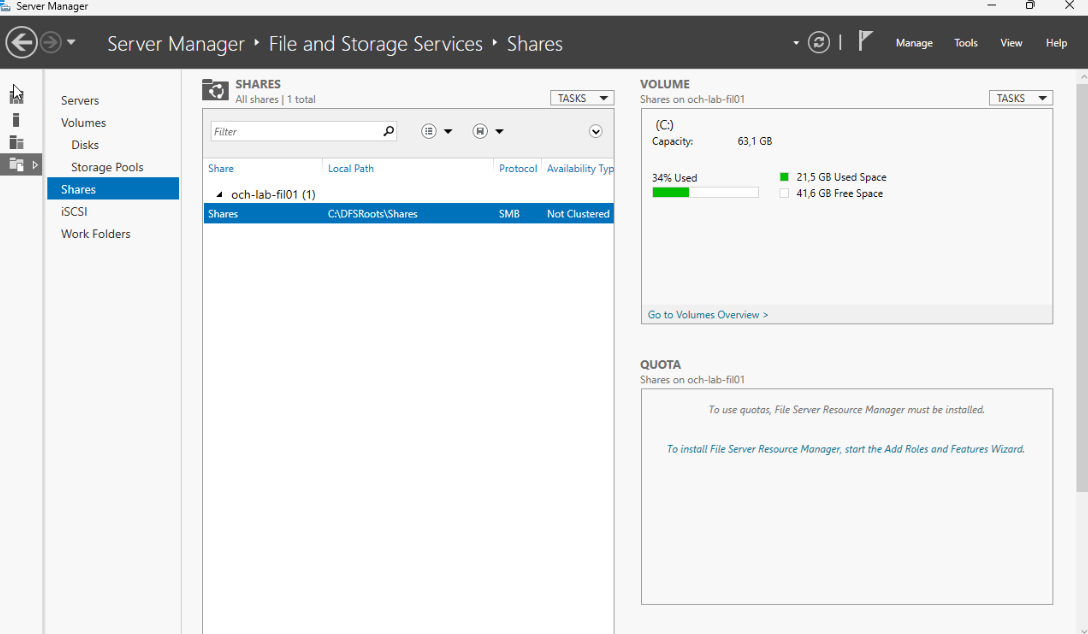
Ouvrir le gestionnaire de serveur.

Se déplacer dans le menu "Files and storage service --> Shares".
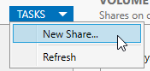
Faire 'Tasks --> New Share...'.
L'assistant s'ouvre.
Sélectionner 'SMB Share - Advanced'. Puis faire 'Next'.
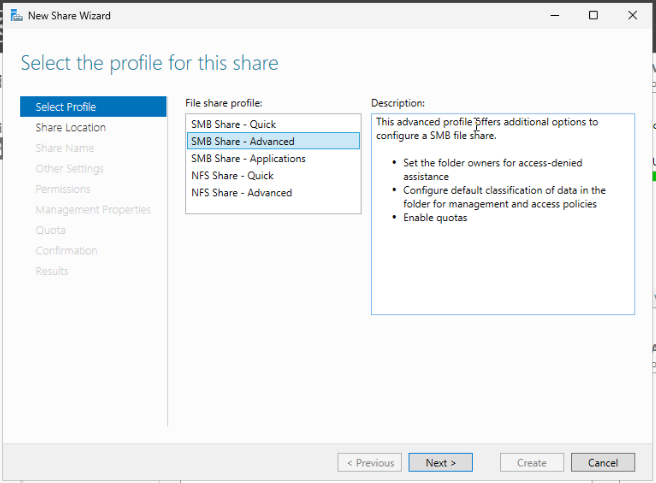
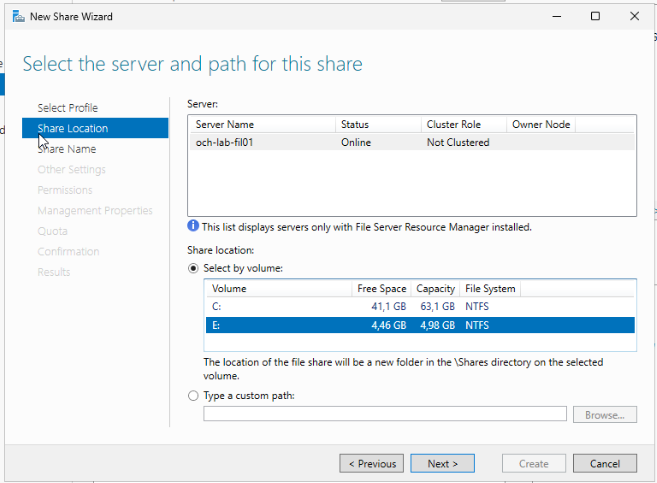
Sélectionner le serveur sur lequel le partage sera situé. Puis le volume. Puis faire 'Next'.
Conseil : Si le répertoire existe déjà ou que le chemin par défaut ne conviens pas, il est possible de choisir l'option d'en dessous permettant de choisir un chemin persnnalisé.
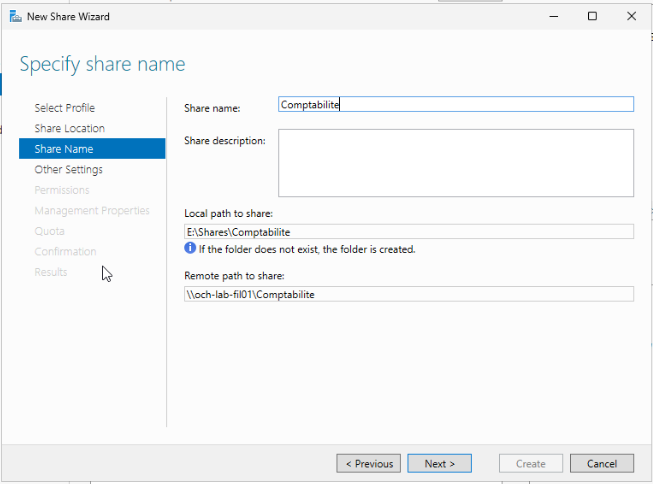
Entrer un nom de répertoire. Celui-ci sera utilisé à la fois comme nom répertoire et comme nom de partage. Puis faire 'Next'.
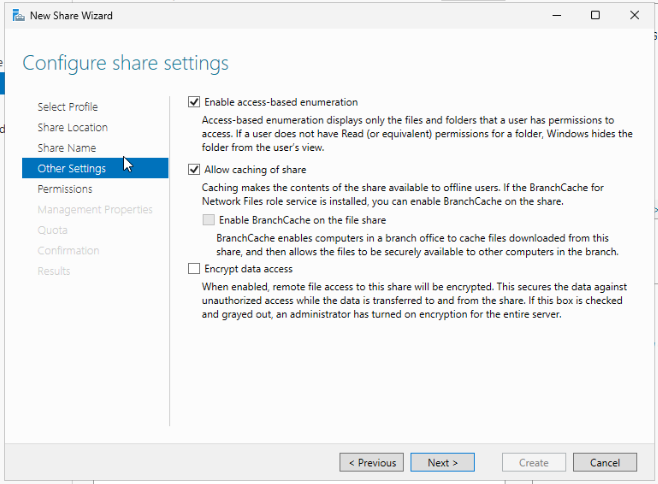
Cocher les cases suivantes :
- Enable access-based enumeration ( Elle permet de masquer les dossiers dont l'accès est interdit )
- Allow caching of share ( Autorise les utilisateurs à faire de la mise en cache du partage sur son poste )
- [Facultatif] Encrypt data access ( Active le chiffrement pour les transferts de fichier depuis et sur le partage )
Puis faire 'Next'.
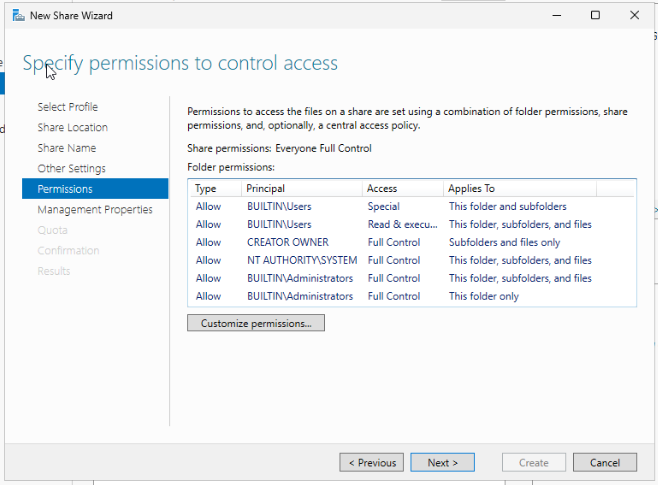
Cliquer sur 'Customize permissions...'.
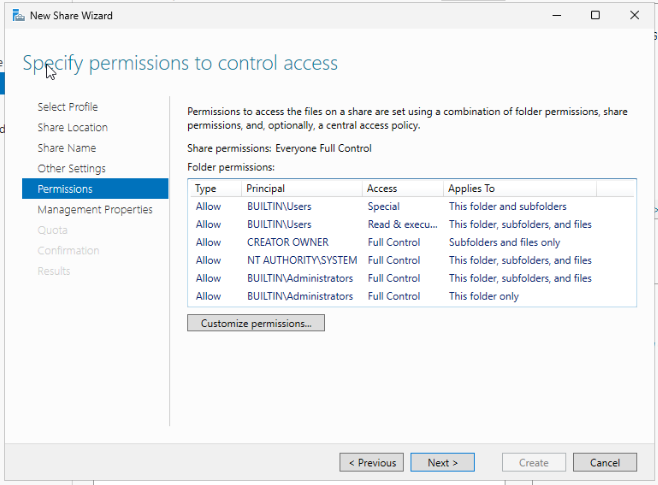
Cliquer sur 'Disable inheritance'.
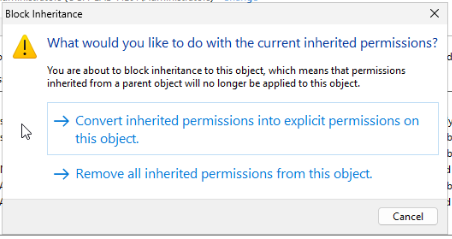
Choisir 'Convert inherited permissions into explicit permissions on this object'.
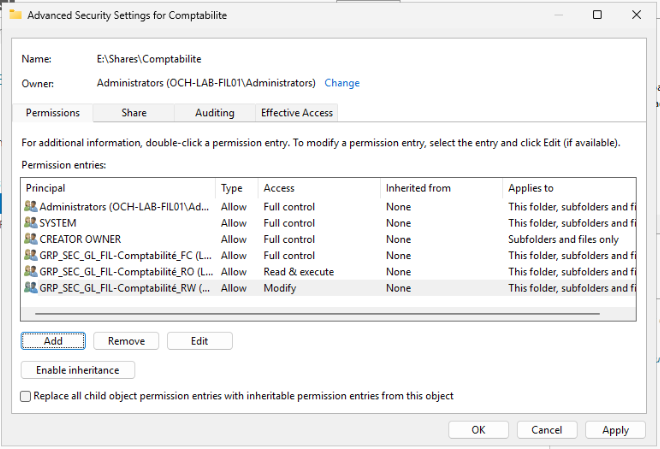
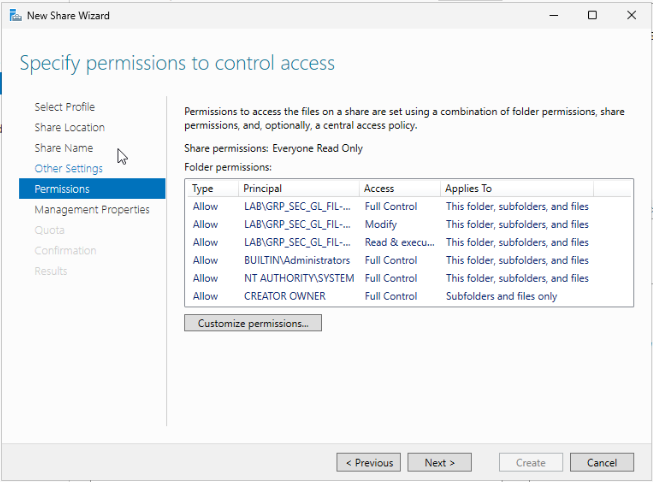
Retirer les permissions non souhaitées et ajouter celles qui sont pertinentes au regard de la méthode AGDLP. Puis cliquer sur 'Apply'.
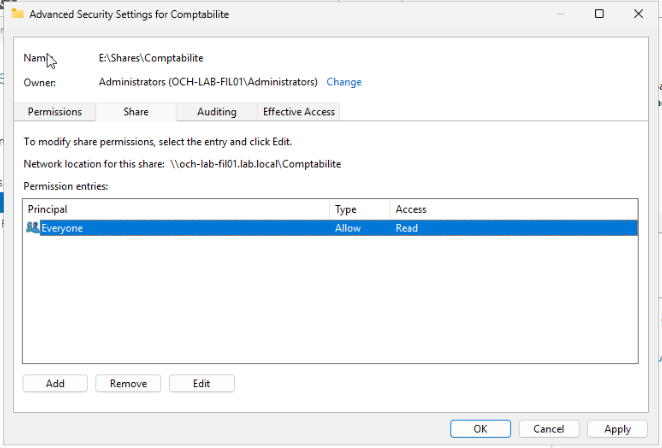
Se déplacer dans l'onglet 'Share'. Changer les permissions de "Everyone" en 'Read'. Puis cliquer sur 'Apply'.
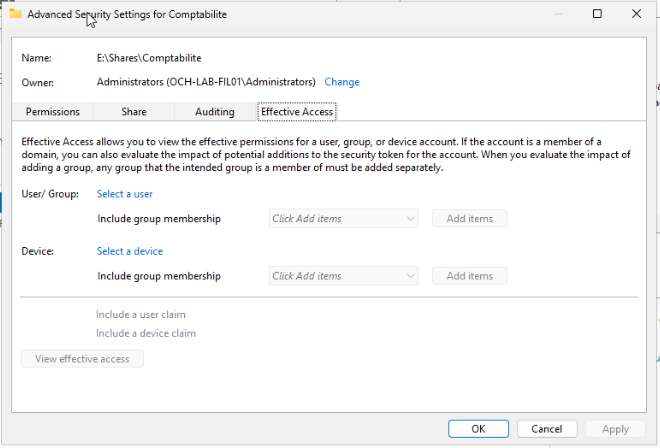
Il sera possible de tester ces permissions avec l'onglet 'Effective Access'.
Cliquer sur 'OK'.
De retour sur la fenêtre principale, cliquer sur 'Next'.
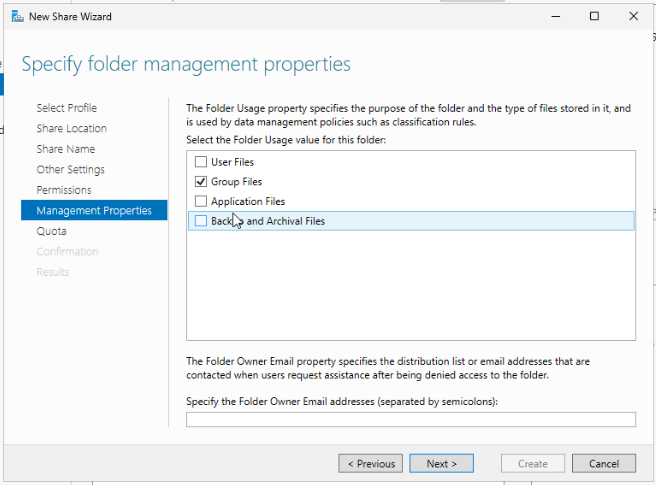
Choisir le but du partage. Ici "Group Files".
Bonne pratique : Si un serveur de messagerie est disponible, entrer l'adresse mail de la personne ou du groupe à avertir en cas de tentative non autorisée.
Puis faire 'Next'.
Il est possible à cette étape d'ajouter des stratégies de quotas d'utilisation afin d'optimiser la gestion des espaces de stockage.
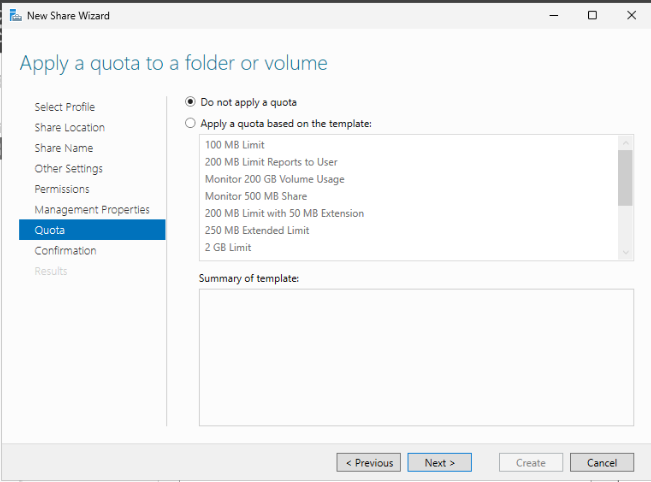
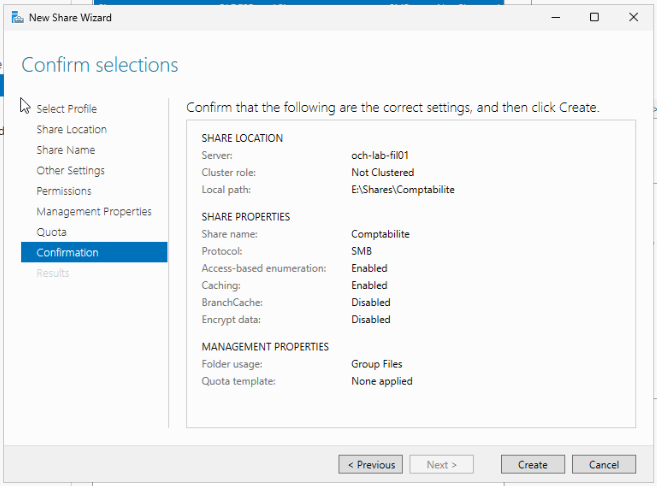
Vérifier les paramètres et faire 'Create'.
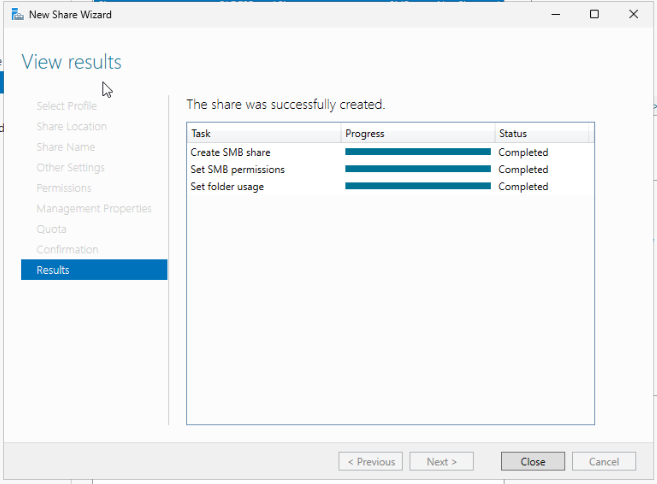
Le partage est alors créé. Cliquer sur 'Close' pour fermer l'assistant.
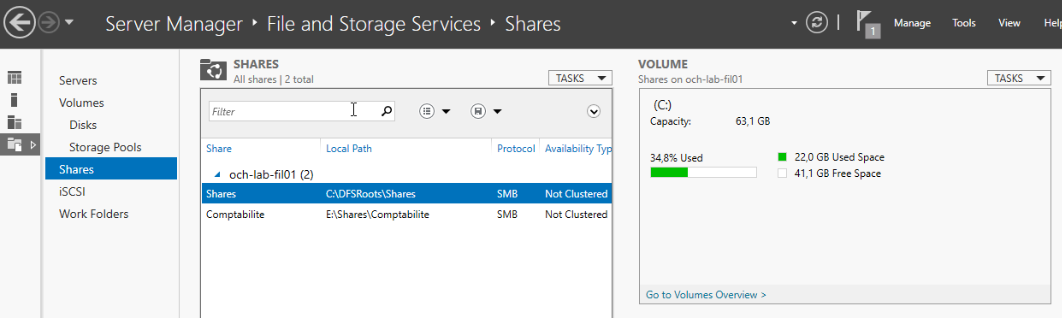
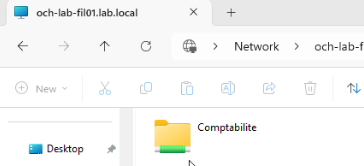
Le nouveau partage est désormais listé et accessible.
En mode console
Créer tout d'abord le répertoire qui sera partagé.
New-item -path <path\to\folder> -ItemType Directory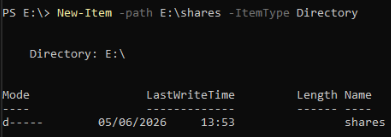
Partager ensuite le répertoire.
New-SmbShare -Name "<NomDePartage>" -Path "<chemin\vers\dossier>" -Description "<description facultative>" -FullAccess "<domain\domain admins>" -ReadAccess "Everyone" -FolderEnumerationMode AccessBased
Retirer les autorisations existantes et désactiver l'héritage.
# Récupérer les acl existantes
$acl = Get-Acl "<chemin\vers\partage>"

# Désactiverl'héritage et convertir les ACL existantes en ACL explicites.
# Le premier $true désactive l'héritage, le second Convertit les ACE héritées en ACE explicites
$acl.SetAccessRuleProtection($true, $true)
Puis désactiver l'héritage et ajouter les acl :
Info : Pour la matrice des règles acl, voir Windows - Matrice des permissions NTFS
# Retirer les ACL existantes
$acl.Access | Foreach-Object { $acl.RemoveAclRule($_) }

# définir les nouveaux droits :
$acl.AddAccessRule([System.Security.AccessControl.FileSystemAccessRule]::new(
  "<groupeAD>", "ReadAndExecute","ContainerInherit,ObjectInherit","none","Allow"
  ))

# Répéter pour chaque groupe (Se référer à la matrice fournie ci-dessus pour les droits)

# Appliquer les ACL
Set-Acl -Path "<chemin\vers\partage>" -AclObject $acl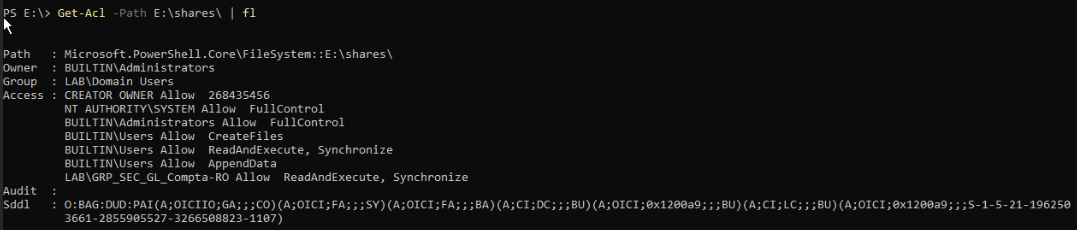
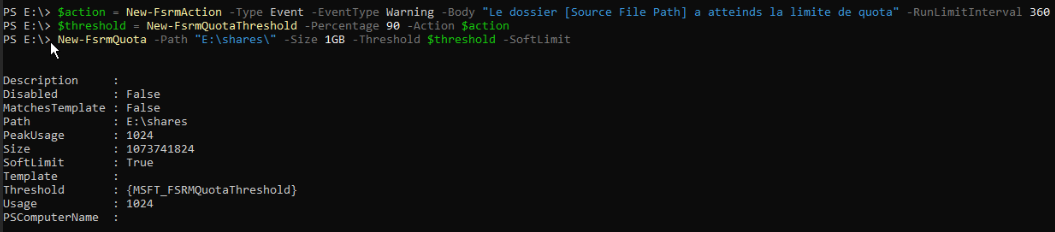
(Facultatif) Appliquer les quotas :
Prérequis : Le rôle 'FS-Resource-Manager' soit être installé.
# Définir une action lors du dépassement du seuil d'alerte
$Action = New-FsrmAction -Type Event -EventType Warning -Body "Le dossier [Source File Path] atteinds la limite de quota" -RunLimitInterval 360

# Définir un seuil et appliquer l'action lors du dépassement de celui-ci
$Threshold = New-FsrmQuotaThreshold -Percentage 90 -Action $action

# Mise en place du quota
New-FsrmQuota -Path "<chemin\vers\partage>" -Size <tailleUNITE> -Threshold $Threshold -SoftLimit