
Ubuntu Server - Intégrer le serveur dans le domaine AD
Titre de la page : <Techno> - <Titre de la procédure / du cours> (à supprimer une fois le titre placé)
 |
Difficulté : Intermédiaire Notions : PAM, authentification, linux, LDAP, domaine. |
I. Introduction
Cette procédure à pour but de présenter l'intégration des serveurs ubuntu dans le domaine Active Directory afin de permettre l'authentification et l'utilisation du serveur et des services avec des comptes du domaine.
Cela renforcera la sécurité et permettra une gestion des privilèges par groupes AD.
II. Préparation
Installer les paquets nécessaire avec la commande :
sudo apt install -y realmd sambaPuis renommer le serveur en utilisant la commande :
Attention : il est important de bien mettre le FQDN du serveur tel qu'il sera adressé.
sudo hostnamectl hostname <fqdn.du.serveur>
Utiliser la commande suivante pour voir si le domaine est correctement découvert.
sudo realm discover <domain.ext>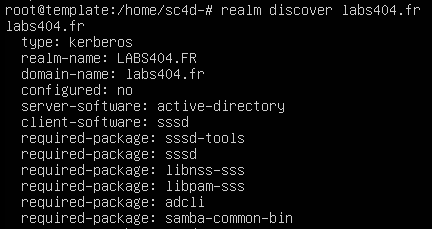
III. Intégration
Pour joindre le serveur au domaine, Entrer la commande suivante :
sudo realm join -v --user='<domain\utilisateur>' --membership-software=samba --client-software=winbind <domaine.ext>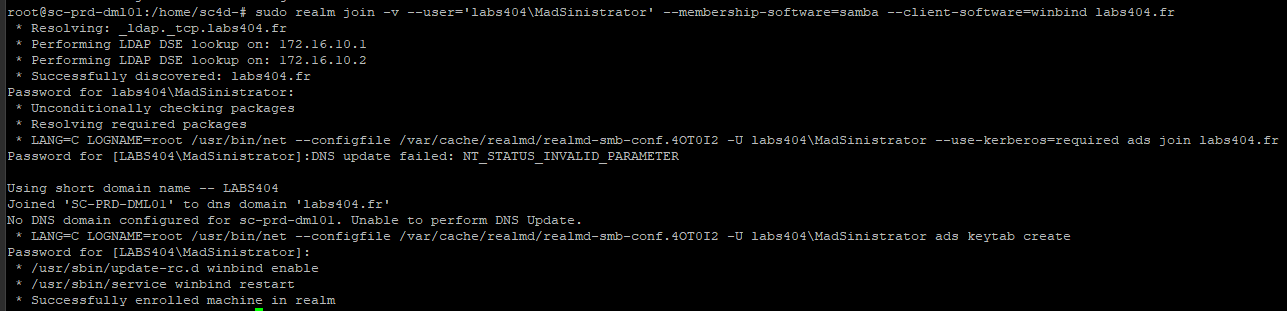
Le serveur est maintenant enregistré dans Active Directory.
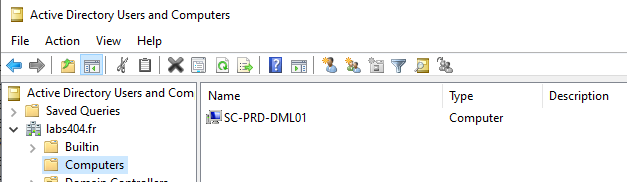
Attention : dans le Serveur DNS, si les sources anonymes ne sont pas autorisées à faire les enregistrement DNS, il faudra les ajouter à la main.
IV. Ajout des groupes & droits
4.1 Déclarer la méthode d'authentification
Dans le fichier '/etc/nsswitch.conf ', Modifier les deux lignes suivantes en ajoutant 'winbind' comme source d'authentification.
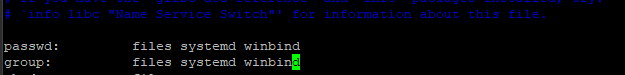
Il est maintenant possible d'utiliser les identifiants active directory pour se connecter à la machine.
Pour vérifier si un identifiant est correctement reconnu, utiliser :
getent passwd <domaine>\\<utilisateur>
Cela fonctionne aussi avec les groupes.

4.1 autoriser le groupe admin dans les sudoers
Éditer le fichier des sudoers avec la commande :
visudoTrouver les lignes suivantes et ajouter le groupe administrateur dans le fichier comme ci-dessous :
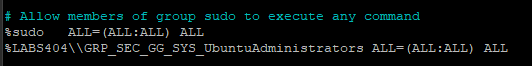
Enregistrer le fichier avec ctrl+o, valider et quitter.
Vérifier le fonctionnement :