
Ubuntu Server - Paramétrer UFW
 |
Difficulté : Novice Notions : Sécurité, pare-feu, Ubuntu server |
I. Introduction
Cette procédure vise à expliquer la mise en place et la configuration du pare-feu UFW (Uncomplicated FireWall) sur les serveurs Ubuntu.
Info : Les paquets sont normalement déjà pré-installés sur le serveur.
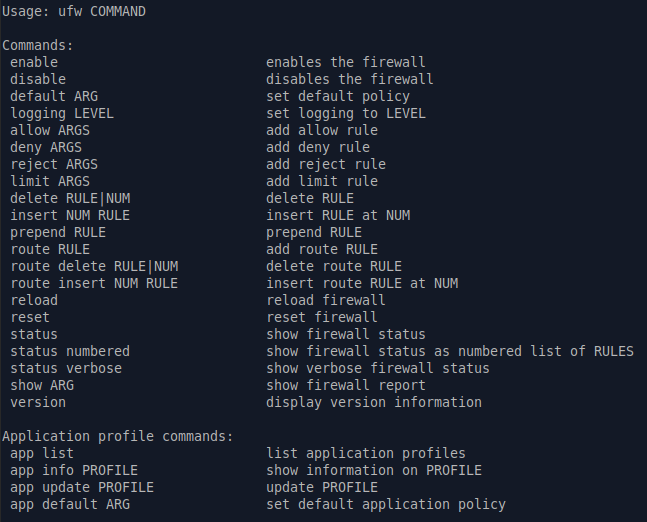
Voici la page d'aide de ufw :
II. Activation / Désactivation Firewall
Pour activer le firewall :
ufw enable
Désactiver le firewall :
ufw disable
II. Gérer les règles
2.1 Créer les règles
Les règles se construisent selon le modèle suivant :
| Commande | Action | (opt) source | (opt) destination | port | protocol |
| ufw | allow | ip unique | ip unique | numéro de port | tcp |
| deny | cidr réseau | cidr réseau | alias (ex : http) | udp | |
| reject | ... |
Créer une règle courte pour du trafic entrant (ex: pour http et https):
ufw allow 80/tcp
ufw allow 443/tcp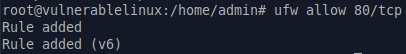
Pour ajouter des règles complexes (ex: limiter la connexion ssh) :
ufw allow from 172.16.11.1 to any port 22 proto tcp
Créer une règle par défaut :
ufw default deny incoming
ufw default allow outgoing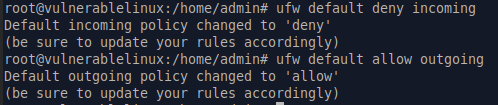
2.2 Afficher les règles
Pour afficher le status avancé et les règles existantes :
ufw status verbose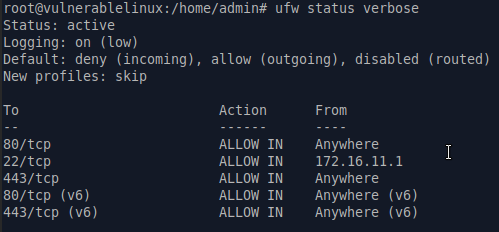
Pour afficher les règles avec les numéros de règles :
ufw status numbered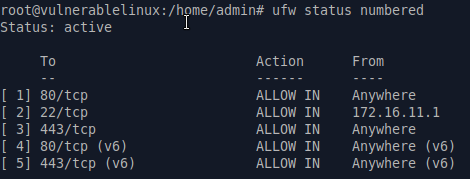
2.3 Supprimer les règles
Pour supprimer les règles, deux façon de faire :
- Supprimer la règle avec
ufw delete <réécrire la règle> - Supprimer par le numéro de règle
ufw delete <numéro de règle>
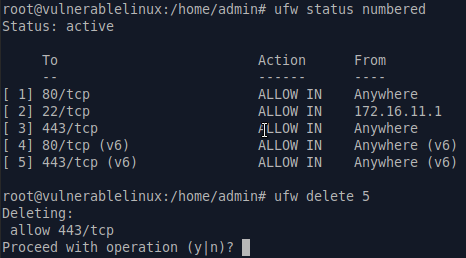
2.4 Appliquer les règles
Info : après avoir changé les set de règles (ajout / supression, modification), il faut les appliquer.
Appliquer les règles :
ufw reload
III. Bloquer les réponses ICMP (ping)
Pour que le pare feu bloque par défaut les requêtes ICMP (echo-request), editer le fichier '/etc/ufw/before.rules'.
Modifier les deux lignes autorisant le echo-request en changeant le 'ACCEPT' en 'DROP'.
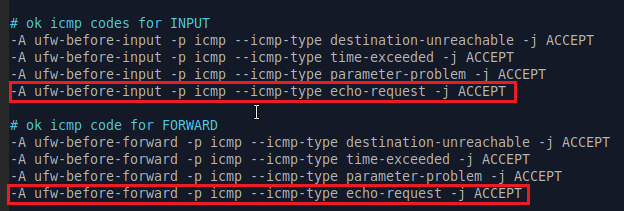
Sauvegarder et quitter. Puis appliquer la configuration avec :
ufw reload